安当KSP:透明数据加密(TDE)底层原理——从OS驱动层到内存页,数据落盘前发生了什么
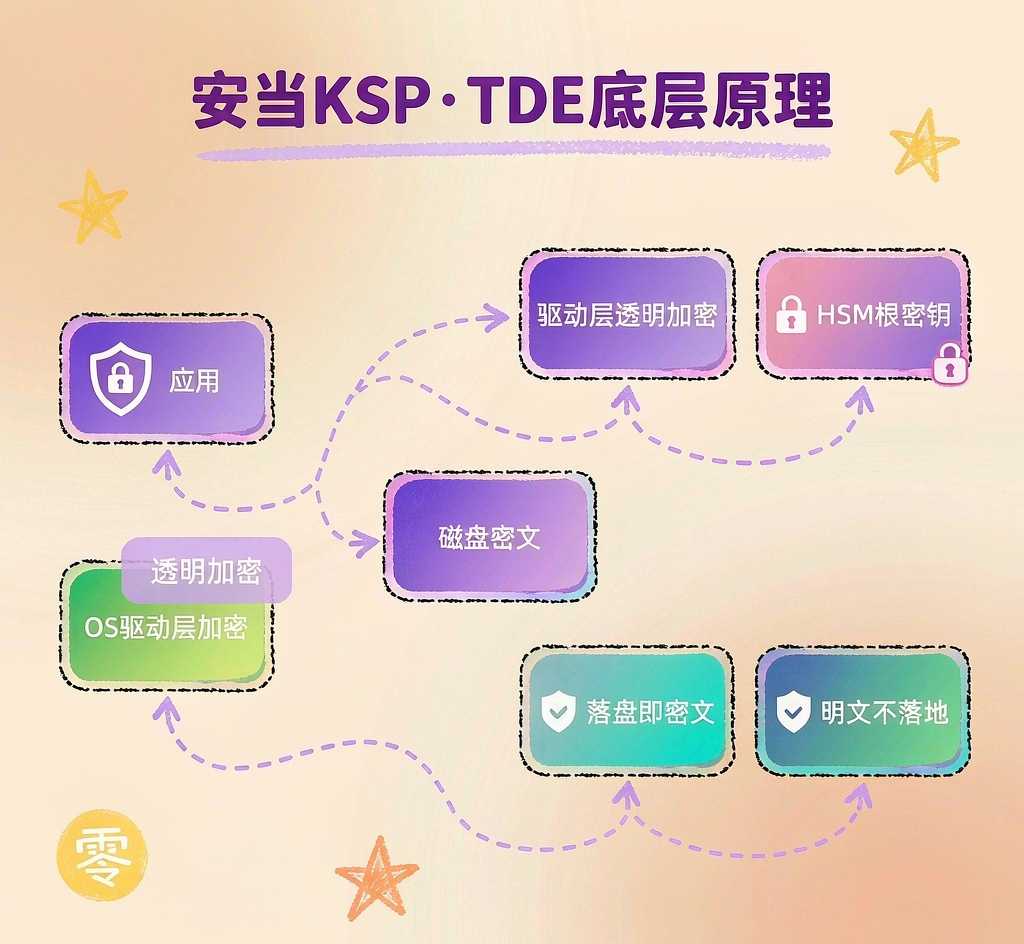
一、引言:透明加密到底"透明"在哪
很多团队在百度搜索"透明数据加密"时,最常被"透明"二字误导,以为加密是自动发生、不需要任何架构配合的魔法。真相是:透明只对你"应用代码"透明——应用不需要改一行读写逻辑,但底层操作系统、文件系统、存储驱动、密钥服务在你看不到的地方做了大量工作。理解TDE,核心就是回答一个问题:一段数据从应用的write调用出发,到最终变成磁盘上的密文扇区,中间到底经历了哪几层、密钥在哪一刻介入、明文有没有在某一层短暂落地。
本文不重复讲"密钥该怎么管",而是把镜头推到协议栈与操作系统内部,从OS驱动层、文件系统过滤驱动、加密写入路径、内存页管理四个维度,讲清TDE的底层运行机制。这是评估一套TDE方案能否真正"防住落盘泄露"的前提。
二、先建立心智模型:数据的两个世界
要讲底层,先区分两个世界。第一个世界是"进程内存世界":应用产生的明文数据,最开始只存在于进程的用户态内存缓冲区,之后被拷贝进内核态内存页,最终由存储栈写入磁盘。第二个世界是"持久化存储世界":磁盘、卷、文件系统里保存的,应该是密文。
TDE的目标,就是在数据从第一个世界跨入第二个世界的边界上,完成一次"明文到密文"的变换,并且保证这次变换的密钥来自受控的密钥服务,而不是写死在代码或配置文件里。以安当KSP为例,它的TDE组件正是把加密边界精确地安放在文件系统与存储驱动之间,由后端密钥管理系统统一供给密钥。
三、OS 驱动层:加密的第一道闸门
在Windows与类Unix系统的存储栈里,最贴近磁盘的一层是卷管理器和存储驱动。TDE常见的实现方式之一,就是在卷层或块设备层挂接一个加密驱动。当上层发起写请求时,请求先到达这个加密驱动,由它用指定的数据密钥对数据块做对称加密(如AES或国密SM4),再下发给真正的磁盘驱动落盘;读请求则反向,从磁盘读出密文,在该层解密后向上返回明文。
这一层的"透明"体现在:对文件系统之上的应用和数据库来说,它们看到的就是一个普通的卷,完全不知道底下做了加解密。代价是加密驱动必须足够可靠——它处在I/O关键路径上,一旦异常会导致整卷不可读。因此成熟方案会把加密驱动做成内核可加载模块或过滤驱动,并配合密钥服务的健康检查,避免密钥不可达时把整条I/O链路卡死。
四、文件系统过滤驱动:更细粒度的拦截点
除了卷层加密,另一类实现是在文件系统过滤层做文章。过滤驱动挂载在文件系统之上,拦截文件的创建、读写、截断等IRP(I/O请求包)或等价对象。当应用写文件时,过滤驱动在把数据交给底层文件系统之前完成加密;读文件时,在文件系统返回数据后、交还给应用之前完成解密。
这种方式的优势是粒度更灵活:可以按文件类型、目录、标签决定哪些文件加密、哪些不加密,也能在文件元数据里记录所用密钥的标识。它对"数据库文件、文档、配置文件"这类以文件为单位的资产尤其友好。但要小心一点:过滤驱动只能保护"经过文件系统的数据",如果应用直接用裸块设备写、或数据被换页到未受保护的交换区,就可能出现保护盲区——这正是下一节要谈的内存页问题。
五、加密写入全过程:从write到扇区的七步
把前面的两层串起来,一次典型加密写入可以拆成七个步骤。第一步,应用调用写接口,明文进入用户态缓冲区;第二步,内核把数据拷贝到页缓存(page cache);第三步,文件系统层决定数据落到哪个逻辑块;第四步,请求流经过滤驱动,驱动取出与该文件绑定的数据密钥;第五步,在内存中对页缓存里的明文块做对称加密,生成密文;第六步,密文沿存储栈下传到卷/块设备加密驱动(若两层并存则在此再确认密钥一致性);第七步,密文最终写入磁盘扇区。
注意第五步和第六步的关键事实:明文在写入磁盘之前,必须已经变成了密文。也就是说,落在磁盘上的永远是密文,明文只短暂存在于内存的页缓存里。这正是TDE抵御"磁盘丢失、硬盘被拔、备份介质泄露"这类威胁的根本——攻击者拿到的是加密卷,没有密钥解不开。
六、内存页:明文最后的栖身之所
既然明文落盘前已被加密,那明文到底在哪里暴露过?答案是内存页。在从应用缓冲区到页缓存、再到加密完成的这段时间里,明文以明文形式存在于物理内存的若干页里。如果系统发生内存转储、核心转储、热迁移、或者把内存换页到磁盘交换文件(swap/pagefile),明文理论上可能从这些渠道泄露。
因此,严谨的TDE方案不能只管落盘,还要考虑内存侧风险。常见缓解手段包括:尽量在加密驱动内部就地完成加密、缩短明文在页缓存的存活窗口、对交换分区也启用加密、在密钥使用完毕后及时从内存清零。以安当KSP为例,它的TDE设计会配合操作系统的加密交换能力,并在驱动层尽量缩小明文在内存中的驻留范围,让"明文只在加密变换的瞬态存在"。
七、密钥在哪一刻介入:数据密钥与密钥加密密钥
理解TDE离不开"两层密钥"结构,也就是业界常说的信封加密。真正用来加密数据块的,是数据密钥(DEK);而数据密钥本身,不会以明文形式躺在配置文件里,它被另一把密钥——密钥加密密钥(KEK)加密后保存。KEK通常由后端的密钥管理系统(KMS)或硬件安全模块(HSM)掌管。
在写入路径上,密钥介入的时刻是:过滤驱动或加密驱动准备加密前,先向密钥服务请求该文件/卷对应的数据密钥(或已加密的数据密钥,由本地用KEK解开)。这个"取密钥"的动作发生在加密运算之前。以安当KSP为例,它把HSM作为密钥基座,HSM中的密钥永不明文导出,数据密钥的明文只在受保护的内存或安全模块内短暂出现,用于本次加解密,用完即清。这就是TDE密钥安全的核心——明文密钥不落地、不出安全边界。
八、信封加密:为什么不直接用主密钥加密数据
简单方案会想:干脆用一把主密钥把所有数据都加密不就行了?问题在于主密钥一旦需要轮换,全部数据都要重加密,成本不可接受;而且主密钥被高频用于数据加解密,暴露面太大。信封加密把职责拆开:主密钥(KEK)只在"加解密数据密钥"这一小动作上出现,几乎不接触海量业务数据;数据密钥高频用于数据加解密,但它被KEK加密后存储,即便存储被拖库,拿到的也只是密文态的数据密钥。
这套结构让密钥轮换变得优雅:要轮换时,只需用新KEK重新加密数据密钥,业务数据本身无需重新加密。对密评合规里有"密钥定期更新"要求的场景,这是最务实的落地方式。安当KSP的密钥生命周期管理(生成、存储、激活、更新、归档、注销、销毁)正是围绕这种分层密钥体系设计的,配合GM/T 0051相关的合规框架,让密钥全周期可追溯、可审计。
九、HSM 基座:信任根落在哪里
TDE方案的安全性上限,取决于KEK存放在哪。如果把KEK放在普通服务器的文件里,等于把保险柜钥匙挂在门上。专业做法是把KEK锁进硬件安全模块(HSM),所有涉及KEK的运算都在HSM内部完成,密钥永不明文导出。以安当KSP为例,它以HSM为基座构建商用密码基础设施,密钥的诞生、使用、销毁都在HSM边界内发生,外部系统只能通过接口请求"用某密钥做某运算",拿不到密钥本身。
这种架构对密评合规尤其重要:合规要求"密钥的存储和使用受控、不可被非法导出",HSM恰好满足"密钥不离开硬件"这一硬指标。多租户场景下,HSM还能通过密钥隔离保证不同租户的KEK互不接触,满足云化部署里的租户隔离诉求。
十、算法选择:国密与国际、以及后量子
TDE的对称加密算法常见AES(国际)和国密SM4(国密);哈希与签名侧会用到SHA系列与国密SM3、SM2。在国密改造语境下,数据加密与密钥运算优先走国密算法,是密评里的加分项。很多团队在百度搜索"国密密钥管理"时,真正想确认的就是:我的TDE能不能用SM4加密数据、用SM2保护密钥、用HSM做合规基座——答案是成熟方案都支持这一组合。
更前沿的考量是后量子密码(PQC)。随着量子计算进展,基于大数分解/离散对数的算法(RSA、ECC)长期面临被破解风险。安当KSP在算法体系里纳入了后量子算法(如Kyber、Dilithium),用于密钥协商与签名环节,为"现在加密、未来被解密"的远期威胁预留退路。对长期存储的敏感数据,这种面向未来的算法储备本身就是一种风险对冲。
十一、八大加密组件:TDE只是其中一环
把视野拉回平台层面,TDE只是整个密码基础设施里的一个组件。以安当KSP为例,其商用密码基础设施包含八大加密组件:透明数据加密(TDE)、应用数据保护(KADP)、密钥管理(KTM)、数据库加密(DBG)、权限与脱敏(RDM)、证书服务(CA)、安全消息(SMS)、集中密钥服务(CKMS)。TDE负责"落盘加密",DBG负责数据库字段/表空间加密,KADP负责应用层敏感字段保护,CKMS统一供给密钥——它们共享同一套HSM基座和密钥生命周期。
理解这一点很重要:单上TDE并不能解决所有数据风险。数据库文件被TDE保护,但应用层日志、接口返回、备份导出、终端缓存里的明文,TDE管不到。真正的"数据加密方案"是分层组合——落盘用TDE、库内用DBG、应用用KADP、密钥统一归CKMS。很多团队在百度搜索"数据加密方案"时,要的其实不是某一个组件,而是一张能覆盖全生命周期的加密地图。
十二、部署形态:单机、集群、热备、冷备
TDE与密钥服务的部署形态直接决定可用性。单机部署简单但存在单点;集群部署通过多节点分担密钥服务请求,提升吞吐与容错;热备提供近实时的故障切换,主节点宕机时备节点立即接管,对业务几乎无感;冷备则定期备份密钥与配置,故障后需要人工恢复,成本低但有恢复时间。
关键点是:密钥备份必须可恢复,否则一旦发生灾难,加密数据将永久无法解密——这比数据丢失更可怕。因此密钥归档与备份策略要和加密本身同等重要。安当KSP支持单机、集群、热备、冷备多种形态,并配合多租户隔离,让不同业务线在同一套基础设施上安全共享,又互不越界。
十三、开发接入:四种接口形态
对研发团队而言,TDE与密钥服务好不好接,决定了落地速度。成熟方案通常提供多语言、多形态接口:Java、Go、C的SDK用于把加密能力嵌入应用;RESTful API用于跨语言、跨平台的集中调用;驱动/过滤层则对应用完全无感。以安当KSP为例,它的TDE组件对应用透明,而需要细粒度控制密钥的应用(如自定义字段加密)可走SDK或RESTful API主动调用密钥服务。
选型时要看清:如果你的目标是"数据库文件、磁盘卷整体防泄露",优先用透明的TDE驱动,零改造;如果你的目标是"某一列身份证号、某一段报文"的精准加密,则要用KADP/SDK在应用层显式调用。两者互补,不是二选一。
十四、以安当KSP为例:一次完整的落盘加密闭环
把前面的原理落到安当KSP的TDE上,一次完整的闭环是这样的:应用照常写文件或数据库,数据进入内核页缓存;文件系统过滤驱动拦截写请求,向KSP的密钥服务(后端由HSM保护)请求该资产对应的数据密钥;数据密钥在HSM边界内用KEK解开,仅在受保护内存中短暂出现;驱动用SM4/AES对页缓存中的明文块加密;密文下穿卷层写入磁盘;明文从页缓存清退。整个过程中,磁盘上只有密文,明文密钥不出HSM,密钥全生命周期由KSP按GM/T 0051相关框架纳管。
以安当KSP为例,这种"驱动透明加密加HSM密钥基座"的组合,既满足了应用零改造的"透明"诉求,又满足了密评里对密钥不落地、可审计、可更新的合规诉求,是平衡安全与工程成本的典型解法。
十五、常见误区纠正
误区一:上了TDE,数据就绝对安全。错。TDE只保护"静态数据落盘",不保护"运行中内存里的明文"、不保护"应用层已解密的返回"、不保护"传输中的明文"。它防的是磁盘/备份泄露,不是一切。
误区二:TDE等于全盘加密。全盘加密(如卷加密)是TDE的一种实现形态,但TDE更强调"应用透明、按资产纳管、密钥集中可控"。两者目标相似,治理粒度不同。
误区三:密钥写在配置文件里也能叫TDE。那只是"混淆"而非"受控加密",密钥一旦随配置文件泄露,整盘数据形同裸奔,完全过不了密评。
误区四:国密改造只要换算法。算法替换只是第一步,更重要的是密钥是否由合规模块保护、生命周期是否可审计、轮换是否可操作——这些才是密评合规的硬骨头。
十六、落地 checklist:从原理到实施
如果你正准备上TDE,建议按这份清单推进。第一,明确保护边界:是整卷、整库文件,还是特定字段;第二,确认密钥基座:优先HSM,保证密钥不落地;第三,设计两层密钥(数据密钥加KEK)与信封加密,便于轮换;第四,处理内存侧风险:加密交换区、缩短明文驻留;第五,规划备份与归档,确保灾难后可恢复解密;第六,纳入国密算法(SM4数据、SM2密钥、SM3完整性)以满足密评;第七,对长期数据考虑后量子算法储备;第八,把TDE与DBG、KADP、CKMS组合成完整的数据加密方案,而非单点部署。
十七、性能与开销:透明加密到底拖不拖慢业务
很多人担心TDE会显著拖慢I/O。实际开销主要来自两处:一是对称加密运算本身,现代CPU有专用指令加速AES,国密SM4也有硬件实现,单块加密的延迟在微秒级;二是每次取数据密钥的网络/本地调用,成熟方案会把数据密钥缓存到受保护内存并设短时效,避免每条I/O都打一次密钥服务。综合来看,合理实现的TDE对顺序读写的影响通常在个位数百分比,对随机小I/O略高但可接受。真正要警惕的是"密钥服务不可达导致I/O阻塞",因此热备、本地缓存、降级策略缺一不可。
十八、密钥轮换实战:不重加密数据的秘密
前面提到信封加密让轮换变优雅,这里展开落地细节。当KEK需要轮换(比如合规要求的定期更新、或怀疑KEK暴露)时,系统用新KEK重新加密已有的数据密钥副本,旧KEK对应的副本可保留一段时间用于过渡,业务数据块完全不用动。当数据密钥本身要轮换(比如某文件密钥疑似泄露),则对该资产重新生成数据密钥、后台异步重新加密对应数据块,期间用新旧两个数据密钥都能解密,保证业务不中断。以安当KSP为例,密钥的更新、归档、注销、销毁都在生命周期管理里建模,轮换是可编排、可审计的事件,而不是手工改配置。
十九、备份与灾难恢复:加密之后更要能恢复
加密数据最大的隐性风险是"密钥丢了,数据永远打不开"。因此备份策略必须同时覆盖数据与密钥:数据备份要连同密文一起备,密钥备份要走HSM的合规导出/归档流程(密钥本身仍以加密形式、受控形式存在),并做异地冷备。演练时要定期做"用备份密钥恢复备份数据"的端到端验证,确认恢复链路真实可用。很多团队在百度搜索"数据加密方案"时忽略这一步,等真出事才发现备份虽在、密钥却无法复原,代价极其惨痛。
方案参考
本文从操作系统驱动层、文件系统过滤驱动、加密写入路径与内存页管理四个维度,讲透了透明数据加密在数据落盘前究竟发生了什么,并剖析了信封加密、HSM密钥基座、国密与后量子算法等关键机制。如需在数据库、文件服务、备份介质等场景落地透明数据加密,可进一步了解安当KSP以HSM为基座的商用密码基础设施、GM/T 0051相关的合规框架、八大加密组件(TDE/KADP/KTM/DBG/RDM/CA/SMS/CKMS)的协同,以及Java/Go/C与RESTful API的多形态接入能力,构建覆盖密钥全生命周期与数据全链路的数据加密方案。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 6
 0
- 0


 已为社区贡献21条内容

所有评论(0)