安当SLA:按风险的动态认证升阶——从静态口令到指纹/OTP 的组合策略编排与降级兜底
一、静态口令为什么不够,以及"升阶"在解决什么
操作系统登录的安全水位,长期被静态口令这一档卡死。口令太弱被撞库,口令太强被写纸条贴在显示器上,运维账号还经常多人共用一把密码。等保2.0 身份鉴别条款明确要求"应采用两种或两种以上组合鉴别技术",但很多企业的落地方式是"要么不验,要么永远验两次"——没有中间档。
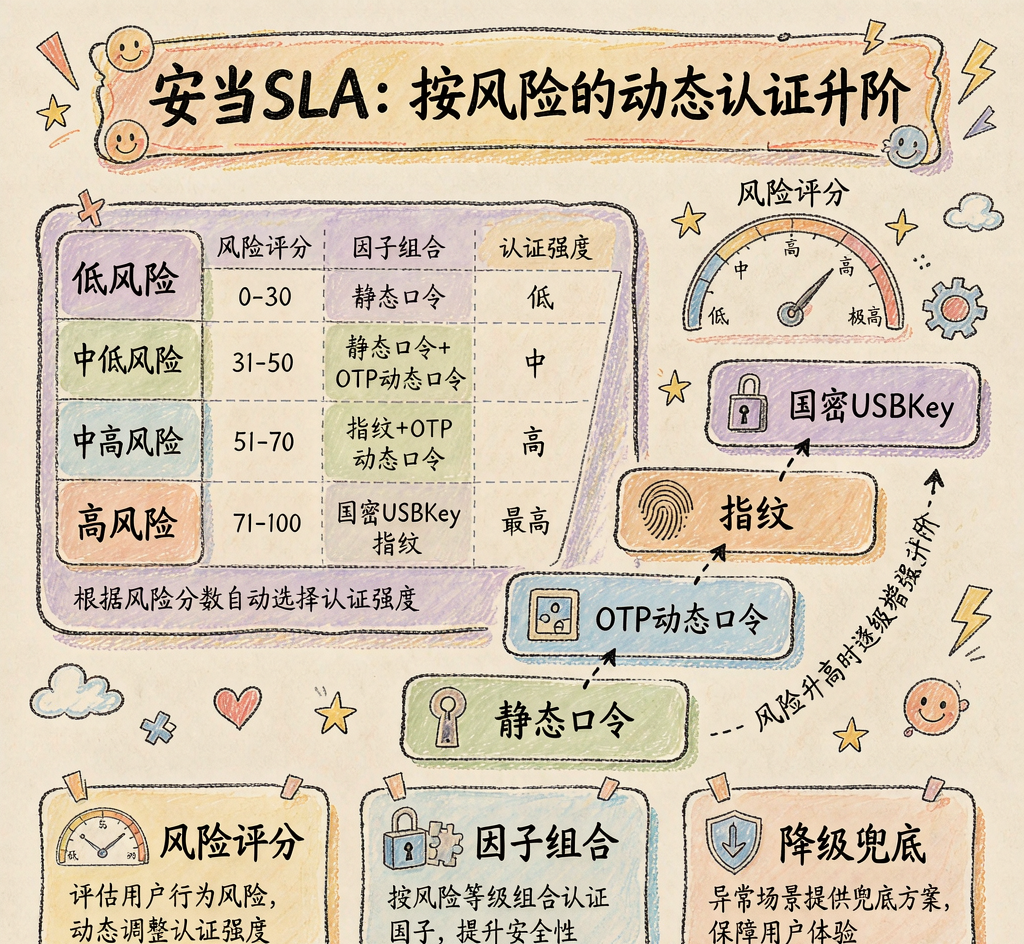
动态认证升阶(risk-based step-up authentication)想做的事是:根据这次登录的风险高低,决定要几道因子、用哪几道因子。低风险场景(公司内网、固定终端、上班时间)给个轻量组合;高风险场景(远程接入、非常用地点、异常时间、敏感主机)自动升一档,强制指纹或 OTP 上阵。它不是把双因素做成铁板一块,而是把"认证强度"变成了随风险浮动的变量。
本文以操作系统登录双因素代理(System Login Agent,嵌入在 Windows / Linux / 国产 OS 登录流程里的第二因子)为对象,拆解风险评分矩阵怎么设计、因子怎么组合、断网弱网时怎么降级兜底,以及生物识别与 OTP 怎么编排。
二、风险评分矩阵:把"这次登录危不危险"算出来
升阶的前提是能打分。风险评分矩阵把每次登录请求的上下文特征,量化成一个风险分,再映射到认证档位。常见特征维度:
| 特征维度 | 低风险信号 | 高风险信号 | 权重 |
|---|---|---|---|
| 网络位置 | 企业内网 / 办公网段 | 远程接入 / 公网 IP / 非常用出口 | 高 |
| 终端指纹 | 已登记设备 / TPM 可信 | 陌生设备 / 无指纹 | 高 |
| 时间窗口 | 工作日 8–19 点 | 凌晨 / 周末非排班 | 中 |
| 账户属性 | 普通员工 / 已实名 | 特权账号 / 共享账号 | 高 |
| 行为基线 | 与历史登录地、频次一致 | 异地跳变 / 短时多失败 | 高 |
| 主机敏感度 | 普通办公机 | 工控终端 / 服务器 / 研发机 | 中 |
把这些信号做加权求和,得到一个 0~100 的风险分,再切档:
风险分 R = Σ(weight_i × signal_i)       // 每个 signal ∈ {0,1}

档位映射:
  R < 30   低风险  → 单因子(口令)+ 软提示
  30≤R<60  中风险  → 双因子组合(口令 + OTP 或 口令 + 指纹)
  R≥60     高风险  → 强双因子(口令 + 指纹 + OTP,或 国密USBKey + 指纹)
关键是"信号要可观测、权重可调整"。比如研发机平时只在内网用,一旦从远程接入进来,网络位置这一维直接拉满;共享账号无论在哪登录,账户属性这一维永远高危,因为它天生违反"一人一钥"的追溯原则。
值得强调的是,风险分不是用来"拒绝"的,而是用来"加因子"的。除非命中明确的黑名单(如已被标记失陷的终端),否则默认策略是升阶而非拦截,避免把正常业务挡在门外。
以安当SLA为例,其登录代理在凭据提供器(Credential Provider)阶段就把上述上下文采集进评分引擎,风险分在用户输入口令之前就算好,从而决定键盘登录界面要不要额外弹出指纹或 OTP 挑战框——用户感知到的不是"又被拦了",而是"这次多验一步"。
三、因子组合表:四因子怎么排兵布阵
操作系统双因素登录能用的因子,通常落在这四类:
- 知识因子(something you know):静态口令 / PIN。
- 持有因子(something you have):国密 USBKey(硬件持有)、手机 OTP 令牌(软持有)。
- 生物因子(something you are):指纹、掌纹。
- 环境因子(somewhere you are):终端指纹 / 网络位置,作为风险上下文而非独立因子。
不同风险档位下,因子组合不同。下面是工程中常见的一张组合表:
| 档位 | 风险分 | 因子组合 | 典型场景 | 目标 |
|---|---|---|---|---|
| L1 | <30 | 口令 | 内网固定终端办公 | 体验优先 |
| L2 | 30–59 | 口令 + OTP | 远程接入普通办公机 | 防口令泄露 |
| L3 | 30–59 | 口令 + 指纹 | 内网但敏感研发机 | 防共享账号 |
| L4 | 60–79 | 口令 + 指纹 + OTP | 远程接入特权账号 | 强双因子 |
| L5 | ≥80 | 国密USBKey + 指纹 | 工控/服务器/涉密终端 | 硬件绑定 + 生物 |
注意 L2 和 L3 同处中风险但组合不同,区别在于"要解决什么威胁":远程接入主要怕口令在链路上或在他处被钓走,所以加 OTP(一次一密);内网敏感机主要怕账号被同事借用,所以加指纹(人证合一)。因子选择要对症,而不是无脑堆数量。
OTP 与指纹的组合特别适合"既要防泄露又要防共享"的双重目标:OTP 解决"口令被偷也能挡",指纹解决"账号被借也能挡"。二者叠加后,即便攻击者拿到了口令和 OTP 的种子(几乎不可能同时发生),没有指纹仍过不了;反过来指纹被绕过也过不了 OTP。这是乘法安全,不是加法。
# 因子组合策略配置(伪配置)
policies:
  - name: remote_normal
    match: { network: public, account: standard }
    factors: [password, otp]          # L2
  - name: insider_sensitive
    match: { network: corp, host: dev }
    factors: [password, fingerprint]  # L3
  - name: remote_privileged
    match: { network: public, account: privileged }
    factors: [password, fingerprint, otp]  # L4
  - name: ot_airgap
    match: { host: ics }
    factors: [usbkey_sm2, fingerprint]      # L5
四、断网 / 弱网降级:双因子不能因为没网就让人进不去
双因素最大的工程风险,是把"认证"和"网络"绑死。一旦认证服务端不可达,要么全员进不去(生产事故),要么被迫关掉双因子(安全事故)。降级路径设计的好坏,直接决定方案能不能上生产。
先分清两类断连:
1. 终端与认证平台断连(联网版)。正常模式下,指纹/OTP 的校验要走平台侧的服务端。断网时,终端需要本地兜底:
- OTP 是时间同步的一次性口令(TOTP),其校验本质是"终端算一个值,服务端也算同一个值,比对"。这个算法不依赖实时网络——只要终端和服务器的时间窗口对齐(允许 ±1 个时间步的漂移),离线也能验。因此 OTP 天生适合弱网降级。工程上终端本地保存 OTP 校验种子(加密存储于本地安全区),断网时用本地种子验,联网后把这次登录事件补传审计。
- 国密 USBKey 的签名验签在硬件内完成,私钥不出 Key,本身就不依赖网络,是离线双因子的天然选择。
- 指纹模板通常也存于本地安全区(或 TPM / 国密 Key 内),本地比对,不联网。
所以"联网版断网"的真实降级逻辑是:优先走本地因子的离线校验(OTP 本地验、USBKey 本地验、指纹本地比),仅在完全无法本地核验时才进入应急通道。
2. 完全离线单机(单机版)。工控外场、轨交车厢、指挥车这类场景,根本没有网络。此时必须设计成"离线优先"架构:所有因子校验都在终端本地,平台只做事后审计归集。这类部署下,一人一钥(每终端绑定一把 USBKey + 一个指纹)是常态,拔 Key 自动锁屏,Key 不在当场就锁死。
应急 OTP 是降级兜底的最后一环。给关键运维人员预发一组"应急一次性口令"(纸质或硬件令牌离线保存),当本地因子全部不可用(如指纹模块损坏、USBKey 丢失)时,用应急 OTP 进入受限会话,且该次登录被标记为高风险、强制事后复核。
降级决策树(伪逻辑):
IF 平台可达:
    走标准升阶流程(服务端校验)
ELSE IF 本地因子可用(OTP/USBKey/指纹):
    本地离线校验 → 允许登录 → 事件入本地队列 → 联网补传审计
ELSE IF 持有应急OTP:
    应急OTP校验 → 受限会话 → 标记高风险 → 强制事后复核
ELSE:
    拒绝登录(不降级为单因子口令)
这条决策树最重要的一句是最后一行:降级不是降级成"只验口令"。任何情况下都不应因为断网而退回静态口令单因子,否则双因素形同虚设。降级降的是"联网核验",不是"因子数量"。
五、生物识别与 OTP 的工程细节
指纹(生物因子)。指纹识别在车间、仓库等环境有独特优势:戴薄手套仍可识别,识别成功率可达 99.7%,单次比对耗时低于 0.3 秒,用户体验接近"按一下就进"。工程要点:
- 指纹模板必须存于本地安全区,绝不上传明文指纹图像到服务端,符合隐私与密评要求。
- 要做活体检测的基本防护(防硅胶膜),至少做采集质量阈值,低于阈值的采集直接拒。
- 1:N 还是 1:1:操作系统登录通常是 1:1(先选定账号再比对该账号模板),性能远好于 1:N 全库比对。
OTP(持有因子)。基于 OATH TOTP,30 秒一变、6 位,密钥以 base32/hex 保存,支持 SM3 等摘要算法以贴合国密合规。工程要点:
- 时间同步:终端和服务端都要有可靠时钟,允许 ±1 步漂移(即允许前后各一个 30 秒窗口的码都有效),抵御弱网下的时钟抖动。
- 防重放:每个时间步的码一旦用过即作废,弱网下要处理"用户看到码但提交慢了"的边界——靠时间窗重叠 + 服务端去重解决。
- 种子保护:OTP 种子是命脉,必须加密存于终端安全区或硬件令牌,绝不能明文落盘。
组合编排顺序。实践上推荐"先生物/持有,后口令"还是反过来?对用户体验更友好的是"先输口令,再弹指纹/OTP":口令是用户肌肉记忆,先过一道降低焦虑;高风险的才追加挑战。而国密 USBKey 场景则是"插 Key 即触发",Key 插入事件本身作为持有因子信号,省去一次输入。
六、审计与可追溯:升阶不是为了好看
动态升阶的所有决策都必须可审计,否则等保2.0 和密评都过不了。每条登录事件至少记录:
| 字段 | 说明 |
|---|---|
| 时间 | 登录发生时间(含时区) |
| 主体 | 账号 / 工号 / 自然人 |
| 终端 | 主机名 / 终端指纹 / 是否登记设备 |
| 网络 | 来源 IP / 内网或远程接入 / 出口 |
| 风险分 | 当次评分及命中的高风险信号 |
| 因子 | 实际使用的因子组合 |
| 结果 | 成功 / 失败 / 降级 / 应急 |
| 审计链 | 是否联网核验 / 离线事件是否已补传 |
共享账号是审计的重点照顾对象:当多个自然人共用一个账号时,单靠账号名无法追溯"谁操作的"。这正是动态升阶里要把共享账号永远判为高风险的原因——强制叠加指纹或 USBKey,把"自然人"重新绑定回操作,堵住账号共享导致的责任真空。这在供应链审核、车间电脑、客服外包等场景是刚需。
七、从单机到平台的演进路径
很多企业的起点是一台台单机装双因子(堵账号共享、过等保),但单机版的问题是策略分散、审计散落。成熟路径是:
- 单机版:每台终端本地校验,一人一钥,离线可用,先解决"最危险的工控/涉密终端"。
- 联网版:终端接入统一身份平台,风险评分、因子策略、审计归集都在平台侧集中,策略可一键下发。
- SaaS 版:跨地域、多分支统一管控,策略中心化、终端轻量化。
三者在"因子能力"上完全一致(都是 USBKey 国密 / OTP / 指纹 / 掌纹),区别只在"策略与审计在哪"。演进的关键是不推翻终端上的因子实现,只把决策权从本地逐渐上收,避免重复建设。
八、落地时的几个坑
- 降级成单因子:最常见的事故源。务必把"断网不降级为口令单因子"写进设计铁律,并用决策树最后一行兜底。
- OTP 时间漂移没留余量:弱网下时钟一抖就大面积登录失败,±1 步漂移是底线配置。
- 指纹模板上云:既违反隐私也增加泄露面,模板必须本地存。
- 共享账号不设高风险:结果就是责任追溯断链,审计必扣分。
- 应急 OTP 没事后复核:应急通道一旦开了不复核,就成了永久后门。
- 风险权重写死:业务变了风险信号也变(如新增远程接入出口),权重必须可配置可评审。
动态认证升阶的精髓,是让认证强度跟着风险走,而不是一刀切。它既保住了低风险场景的体验,又在高风险场景把住关,还能在断网弱网下不崩、不降档。
九、风险阈值的校准与误判处理
风险评分上线后最现实的问题是误判:把正常用户频繁升到高风险,体验崩坏;或把攻击者误判成低风险,形同虚设。阈值必须可校准,而且要用真实数据校准,不是拍脑袋。
校准分三步:
- 冷启动保守。上线首月把升阶阈值整体下调一档(即更容易升阶),宁可让用户多验一步,也不要漏过风险;同时全量记录"实际风险分 + 是否真有异常"做样本。
- 回看误报率。按月拉出被升阶的登录里,事后确认无异常的占比。若超过 15%,说明阈值或权重偏激进,下调对应维度权重。业界常见做法是把"远程接入"权重从 0.4 调到 0.25,避免出差员工天天被强升。
- 红队验证。用失陷模拟(陌生设备 + 异地 + 非工作时间)验证高风险档能否稳定触发,确保降阈值后不漏检。
校准反馈环(伪逻辑):
样本 = 收集(实际风险分, 事后标签)
误报率 = count(升阶且无异常) / count(升阶)
漏报率 = count(未升阶且异常) / count(异常)
IF 误报率 > 15%: 下调权重 / 抬高阈值
IF 漏报率 > 2%:  上调权重 / 降低阈值
关键认知:风险评分不是"设一次就完",而是一个随业务变化持续调参的引擎。新增一个远程接入出口、迁一批终端到新网段,都可能改变风险分布,权重表要有版本、可回滚。
十、排障:单个因子挂了怎么办
生产环境里因子会坏:指纹模块老化拒识率升高、OTP 令牌丢了对不上时间、USBKey 丢了。升阶方案必须定义"单因子失效"时的行为,否则一次硬件故障就变成登录事故。
- 指纹失效:本地比对连续失败时,降级到同档的其他因子(如改走 OTP 或口令 + OTP),不强制退回口令单因子;同时标记该终端生物因子"暂不可用",提示用户重新录入。
- OTP 失效:令牌丢失或时间严重漂移,走应急 OTP 或管理员临时签发的一次性口令进入受限会话;常规 OTP 恢复靠重新扫码注册种子。
- USBKey 失效:Key 损坏或遗失,启用应急通道(应急 OTP / 管理员现场核身放行),并立即吊销该 Key 的绑定,防止捡到的 Key 被复用。
- 平台不可达:回到第四章的降级决策树——本地因子离线核验优先,应急 OTP 次之,拒绝垫底,任何情况下不退回静态口令单因子。
排障的总原则是"单点失效可绕过、绕过可追踪、追溯可复核"。每个因子的失效都要有替代路径,每个替代路径都要进审计并触发事后复核,绝不因为某个硬件坏了就开一个无人看管的后门。
十一、登录延迟与终端性能开销
升阶方案再好,如果用户按完指纹要等五秒才进桌面,体验就会反噬推广。双因子登录代理的延迟要量化把控:
- 凭据提供器注入开销:在 Windows/Linux 登录流程里嵌入第二因子,UI 层注入本身应控制在 100 毫秒以内,不能让用户感觉"卡在登录界面"。
- 指纹比对:本地 1:1 比对低于 0.3 秒,含采集与质量校验总计约 0.5 秒,属于无感级别。
- OTP 本地核验:纯本地计算,耗时可忽略(毫秒级),主要成本是用户输入 6 位码的手动时间。
- 联网核验:走平台服务端校验时,单次往返依赖内网 RTT,正常应低于 200 毫秒;弱网下要容忍到 1~2 秒并给出进度提示,超时才走本地降级。
- USBKey 验签:国密 SM2 签名验签在硬件内完成,单次约几十毫秒,瓶颈在驱动握手而非算法。
综合看,低风险档(仅口令)与高风险档(口令 + 指纹 + OTP 联网核验)的登录总耗时差距应控制在 1 秒左右,否则高风险用户会自发找"绕过双因子"的歪招。性能不是体验问题,而是安全生效率的隐形开关:登录越顺,双因子越不会被抵触、越不会被偷偷关掉。
方案参考
落地"按风险的动态认证升阶",可参考以下通用步骤,与具体产品无关,便于自行复用:
-
先列风险特征清单。把企业内操作系统登录会遇到的上下文信号逐一列出:网络位置(内网/远程接入/公网)、终端是否登记、时间窗口、账户是否特权或共享、主机是否敏感。没有这份清单,评分矩阵无从设计。
-
给每个特征定权重并评审。权重不要写死在代码里,做成可配置表,上线前与安全、合规、业务三方一起评审,确保高风险信号确实被赋予了高权重。
-
切 3~5 个风险档位而非连续无限档。档位过多运营成本高,过少则升阶不平滑。建议低/中/高三档起步,特殊场景单独成档。
-
因子组合对症不选多。远程接入主防口令泄露→加 OTP;内网敏感机主防账号借用→加指纹;涉密/工控终端→国密 USBKey + 生物。因子要乘法组合,不是数量堆叠。
-
把降级路径写进设计铁律。明确"断网降级降的是联网核验,不是因子数量",任何情况下都不退回静态口令单因子;本地因子(OTP/USBKey/指纹)优先离线核验,再考虑应急 OTP,最后才是拒绝。
-
OTP 留时间漂移余量。TOTP 至少允许 ±1 个时间步(30 秒)的码有效,抵御弱网时钟抖动;种子加密存于终端安全区,绝不明文落盘;每个时间步的码用过即作废防重放。
-
生物模板本地化。指纹/掌纹模板存本地安全区或安全芯片,不上传明文生物图像;做基本活体/质量阈值防护;操作系统登录用 1:1 比对而非 1:N。
-
共享账号强制高风险。凡多人共用的账号,生命周期里永远判为高风险档,强制叠加生物或硬件因子,把自然人重新绑定回操作,补齐责任追溯链。
-
全量审计留痕。每条登录记录风险分、命中信号、实际因子、是否降级、是否应急、联网/离线核验状态,离线事件联网后补传,审计链不可断。
-
演进路径循序渐进。从单机离线版堵最危险终端起步,再到联网版集中策略与审计,最后 SaaS 版跨地域统一管控;三阶段保持终端因子能力一致,只上收决策权,避免重复建设。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 0
 0
- 0


 已为社区贡献21条内容

所有评论(0)