Web 渗透测试必备 Web 基础全套知识点
作为一名网络安全工程师,尤其是Web 渗透测试工程师,必须熟练掌握 Web 前置基础知识。所有 Web 漏洞、渗透攻击、漏洞利用、代码审计、内网突破,全部建立在 Web 架构、请求流程、服务器、数据库、脚本语言、建站系统等基础之上。
下面系统性整理 Web 渗透必备全套基础知识点,覆盖渗透学习所有前置内容。
一、Web 服务架构
Web 服务架构主要分为C/S 架构和B/S 架构,是所有 Web 业务的底层架构模式。
1、C/S 客户端 / 服务器架构
需要用户单独安装专属客户端程序,客户端与服务端直接通信交互。
特点:
- 专属客户端,交互性能强、画面效果好;
- 跨平台性极差,更换系统需要重新开发适配客户端;
- 升级维护麻烦,每台用户设备都需要更新客户端;
- 通用性低,目前绝大部分 Web 业务已淘汰该架构。
适用场景:传统桌面软件、游戏客户端、部分内网专用业务系统。
2、B/S 浏览器 / 服务器架构
浏览器即为统一客户端,无需安装任何软件,通过浏览器直接访问服务端资源,是目前互联网主流架构。
特点:
- 无需安装客户端,零部署、跨平台、任意设备均可访问;
- 业务升级只需要更新服务端,用户无感更新;
- 拓展性强、维护成本低、适配所有 Web 业务;
- 也是Web 渗透测试的主要测试对象。
二、浏览器完整请求流程(渗透必考)
用户输入域名访问网站,整体完整流程如下:
- DNS 域名解析:浏览器先查询本地缓存、hosts 文件、DNS 服务器,将域名解析为服务器真实 IP 地址;
- TCP 三次握手:客户端与服务器 IP、端口建立可靠 TCP 连接;
- 发送 HTTP/HTTPS 请求:客户端组装请求头、请求体、参数,向服务器发送数据包;
- 服务器处理请求:Web 服务器接收请求,调用脚本、查询数据库、执行业务逻辑;
- 返回 HTTP 响应:服务器返回状态码、响应头、HTML、JS、CSS、数据内容;
- 前端页面渲染:浏览器解析代码、加载资源、渲染页面,最终展示完整网页。
渗透意义:整个流程的每一环都可能存在攻击点,如 DNS 劫持、HTTP 明文传输漏洞、请求伪造、参数篡改等。
三、服务器操作系统
服务器操作系统是承载网站、服务、数据库的底层系统,主要分为 Windows、Linux 两大阵营。
1、Windows 服务器系统
闭源系统、图形化界面、操作简单、适配微软生态。
主流版本:Windows Server 2008、2012、2016、2019、2022。
常用于:ASP、.NET 网站、IIS 服务、企业内网系统。
2、Linux 服务器系统
开源免费、稳定性高、安全性强、服务器市场占有率最高。
主流版本:CentOS、RedHat、Ubuntu、SUSE、Rocky Linux。
3、国产服务器操作系统
均基于 Linux 二次开发,政企、事业单位、国企国产化替代主流:
银河麒麟、统信 UOS、中科方德、中标麒麟、华为欧拉、麒麟信安、普华 Linux、中兴新支点、红旗 Linux 等。
渗透重点:Windows 和 Linux 的权限机制、目录结构、漏洞类型、提权方式完全不同。
四、Web 应用服务器
Web 应用服务器负责接收、解析、处理用户 HTTP 请求,是网站的核心中间件,中间件漏洞是 Web 渗透高频突破口。
1、IIS
微软自带 Web 服务,内嵌于 Windows Server 系统,主要支持 ASP、.NET 程序。常见漏洞:IIS 解析漏洞、目录遍历、短文件名漏洞。
2、Apache
老牌开源跨平台 Web 服务器,稳定性强、适配 PHP 程序,全球早期建站主流。
3、Tomcat
轻量级开源 Java Web 容器,主要运行 JSP、Java 项目。常见漏洞:Tomcat 弱口令、后台部署漏洞、任意文件上传、路径遍历。
4、Nginx
轻量级、高性能、低内存占用、并发能力极强。多用于反向代理、负载均衡、静态资源部署。常见漏洞:Nginx 解析漏洞、配置错误导致越权、目录穿越。
5、WebLogic
大型商用 Java 中间件,多用于国企、政府、大型企业。高危漏洞极多(反序列化漏洞、远程代码执行),是护网、渗透重点目标。
6、JBoss
开源 J2EE 应用服务器,用于部署大型 Java 项目,存在大量历史高危漏洞。
五、数据库系统
数据库用于存储网站所有业务数据、用户账号密码、文章内容、订单信息,是渗透核心目标。
1、关系型数据库
- Access:微软小型数据库,多用于老旧 ASP 网站;
- SQL Server:微软大型商用数据库,适配 Windows 生态;
- MySQL / MariaDB:开源轻量,PHP 网站标配,全网使用率最高;
- Oracle:大型商用高端数据库,银行、国企、政务主流;
- PostgreSQL:高安全性、开源企业级数据库;
- SQLite:超轻量嵌入式数据库,多用于移动端、小型系统。
2、非关系型数据库
- Redis:高性能内存数据库,缓存存储,常出现未授权访问漏洞;
- Memcached:分布式缓存数据库;
- MongoDB:文档型数据库,介于关系与非关系之间;
- Neo4j:图形数据库,用于关系图谱存储。
3、国产数据库(国产化主流)
达梦、人大金仓、南大通用、神舟通用、瀚高、优炫、华为 Gauss DB、中兴 GoldenDB、巨衫 SequoiaDB 等。
六、动态网站脚本语言
动态脚本语言决定网站程序类型,也决定漏洞类型与渗透思路。
- ASP:老旧脚本,多用于老式 Windows 网站,漏洞多、现已淘汰;
- PHP:中小型网站主流,开源程序多、漏洞量大、渗透入门重点;
- JSP:Java 网站脚本,安全性相对较高,多用于大型政企系统;
- JavaScript:前端核心脚本,存在 XSS、前端绕过、JS 源码泄露风险;
- Python:主流后端语言(Django、Flask),存在框架漏洞、代码审计漏洞;
- Go 语言:高性能后端语言,目前新兴网站常用。
七、Web 前端框架
前端框架决定页面交互逻辑,也是前端漏洞的载体:
- Vue:国内最主流前端框架;
- React:国外主流前端框架;
- Angular:企业级大型前端框架。
前端重点安全问题:XSS 跨站脚本、前端逻辑绕过、接口泄露、敏感信息前端硬编码。
八、开源建站系统(渗透重点靶场)
开源 CMS 是中小企业、个人建站主流,源码公开、漏洞公开、利用简单,是渗透测试入门核心练习对象:
- DedeCMS(织梦):老旧漏洞极多,SQL 注入、后台弱口令、文件上传泛滥;
- Discuz!:论坛建站系统,历史漏洞丰富;
- 帝国 CMS:常用企业建站系统;
- WordPress:国外主流建站系统,插件漏洞、主题漏洞繁多。
九、补充渗透必备核心总结
以上 Web 基础是所有 Web 渗透、漏洞挖掘、代码审计、护网演练的前置核心。
- 架构区分 B/S、C/S,明确日常渗透均为 B/S 架构;
- 浏览器请求流程贯穿所有 HTTP 类漏洞原理;
- 操作系统、中间件、数据库、脚本语言决定漏洞利用方式;
- 开源 CMS 是新手练手最佳场景,漏洞多、复现简单;
- 渗透测试工程师的核心工作,就是针对中间件、脚本、数据库、CMS、业务逻辑五大维度挖掘漏洞。
掌握以上全套 Web 基础,才能看懂漏洞原理、看懂流量请求、完成漏洞复现与实战渗透。
如何系统学习网络安全?
网络安全作为数字时代的核心技术基石,已成为保障各行业安全稳定运行的坚实屏障。筑牢网络安全的防线,掌握先进的防护策略和技能正上升为国家与企业发展的战略优先级。
构建稳固的网络安全能力是一个体系的工程,需要从夯实基础理论出发,持续深化到攻防对抗与应急响应的实战层面。
如果你是准备学习网络安全(黑客)或者正在学习,我可以把我自用的360独家内部资料分享给你,包含以下内容你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
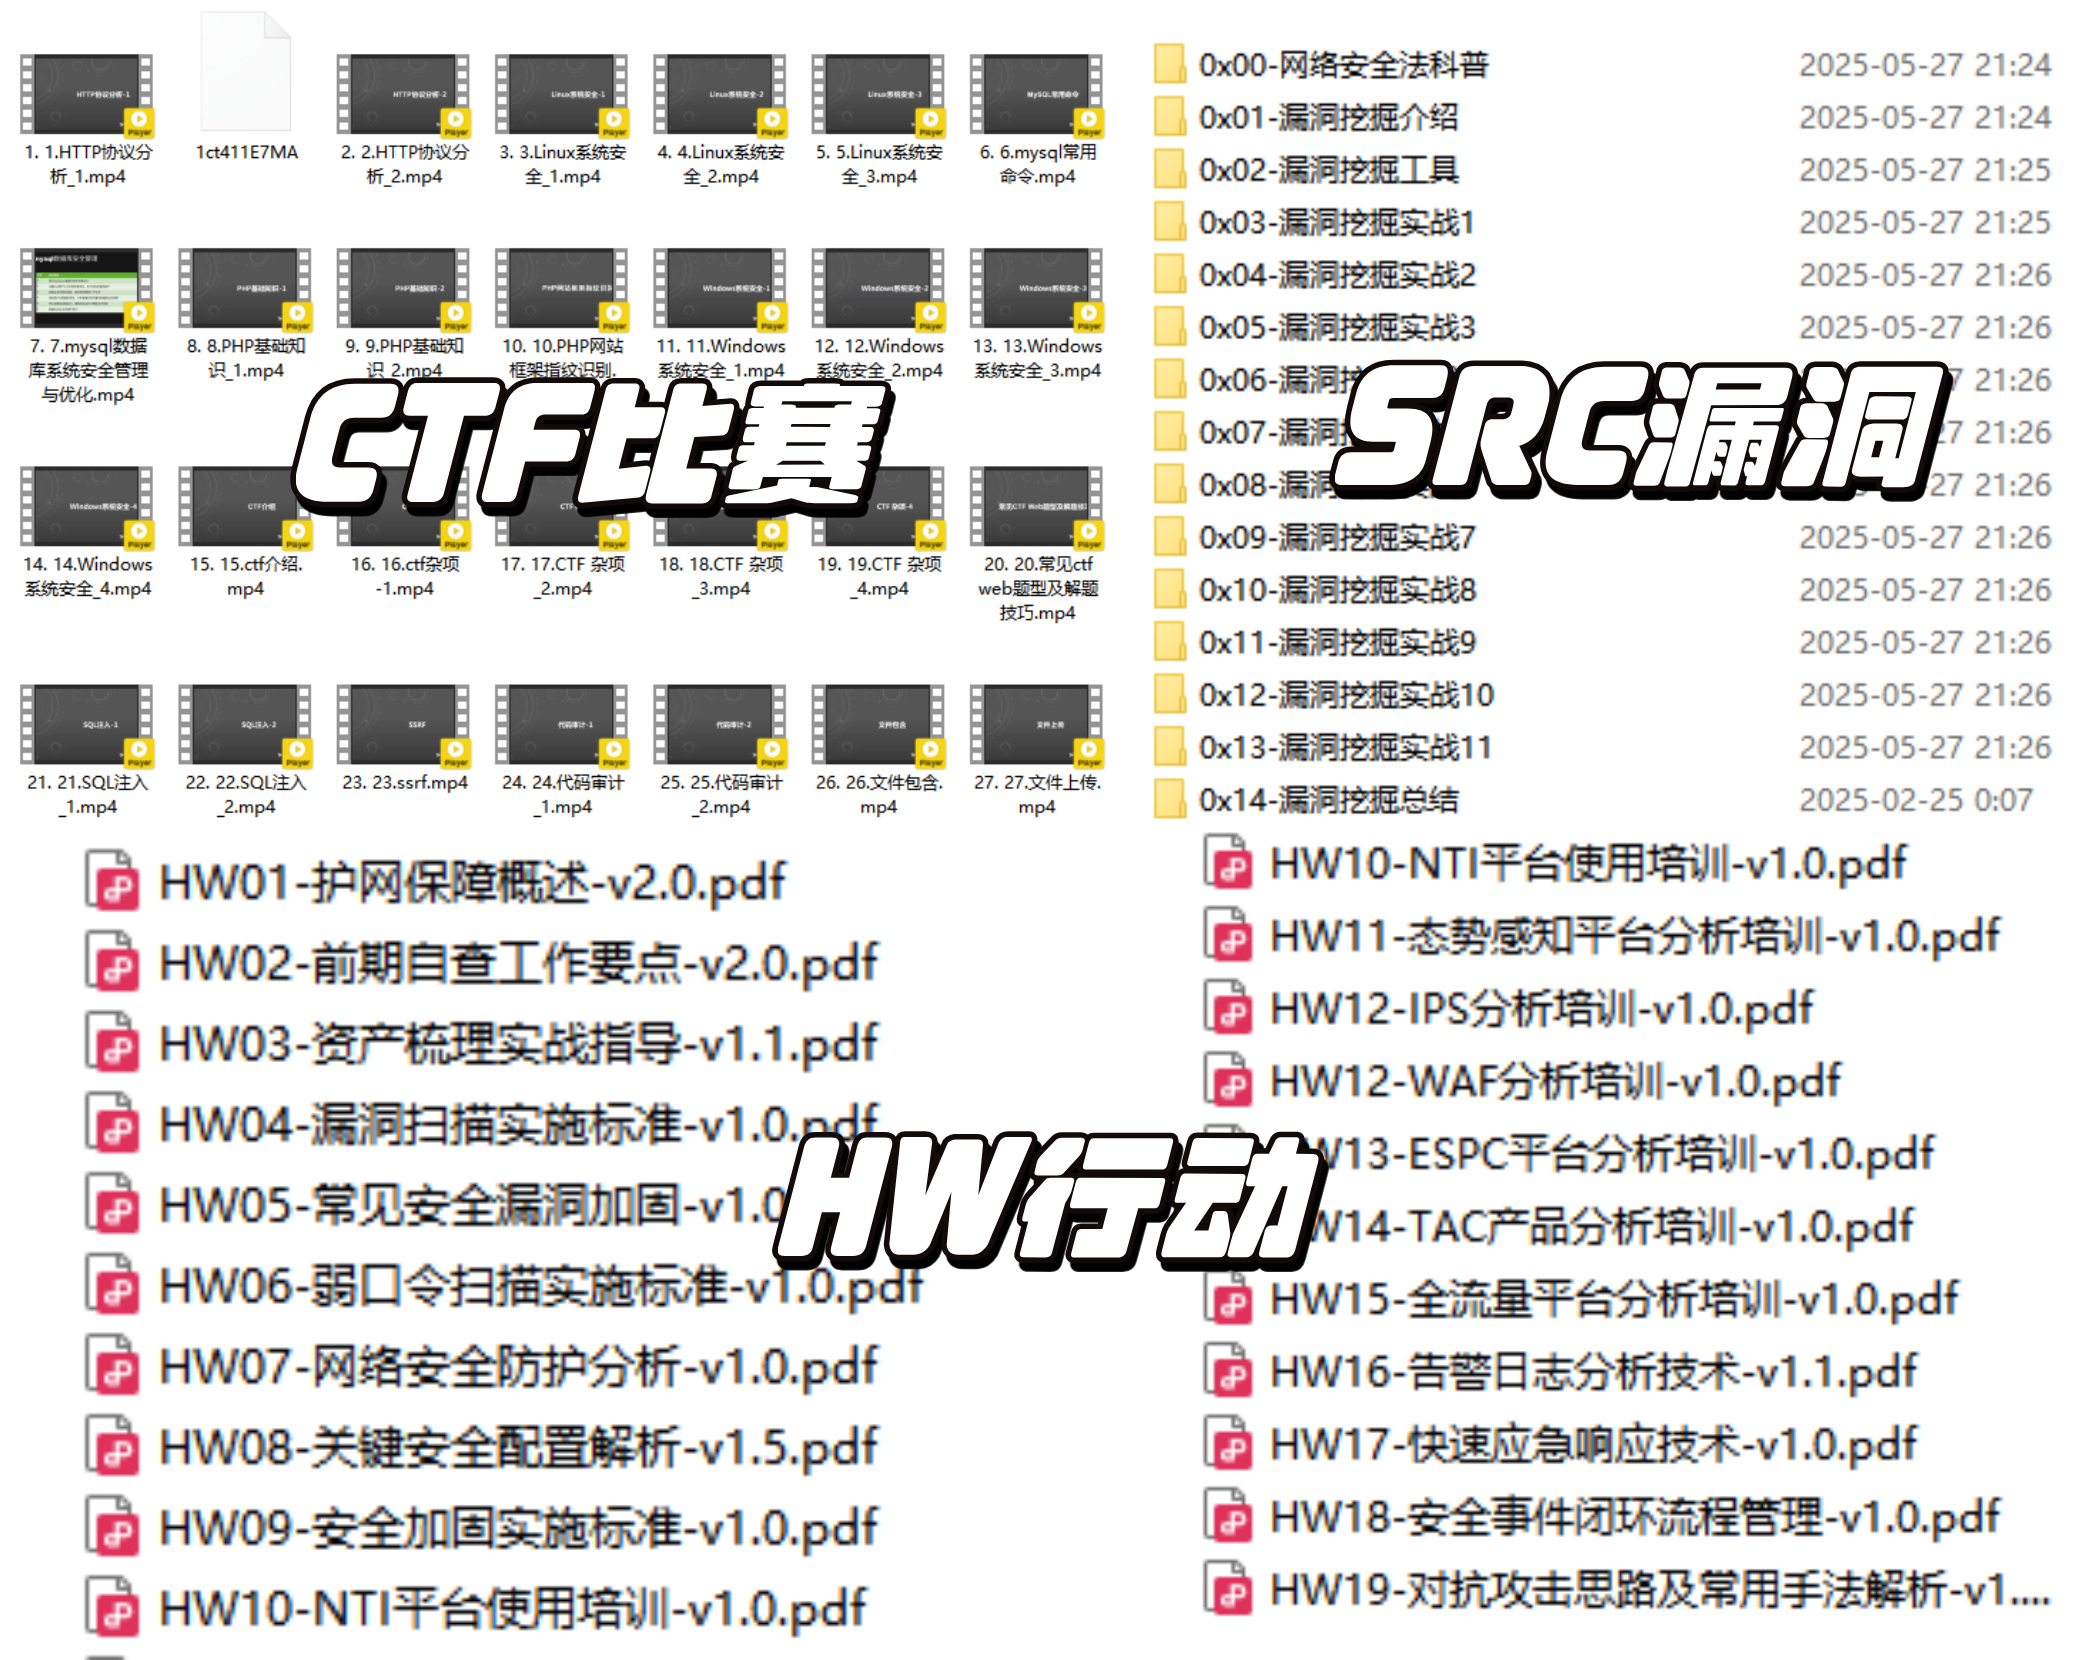
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
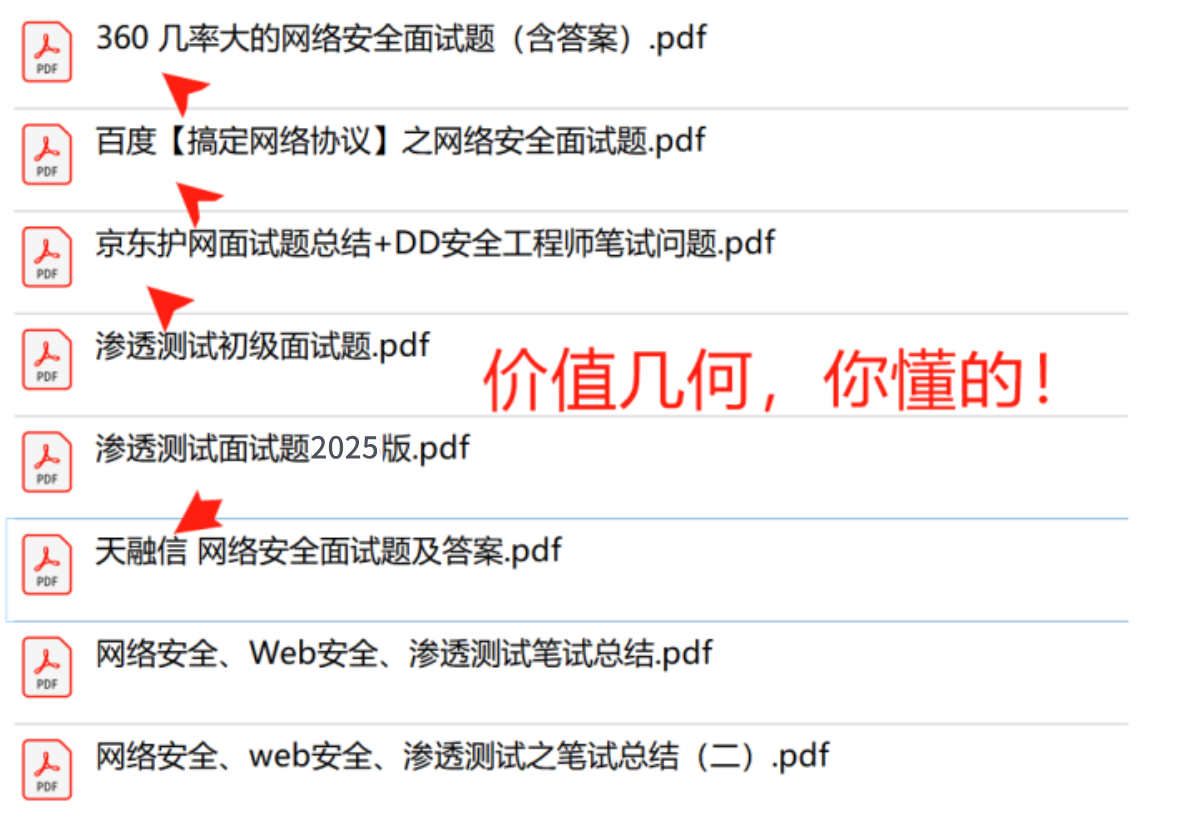
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 0
 0
- 0


 已为社区贡献14条内容

所有评论(0)