二进制漏洞研究者进阶之路:从 Fuzzing 入门到内核深潜的方法论
·
二进制漏洞研究者进阶之路:从 Fuzzing 入门到内核深潜的方法论
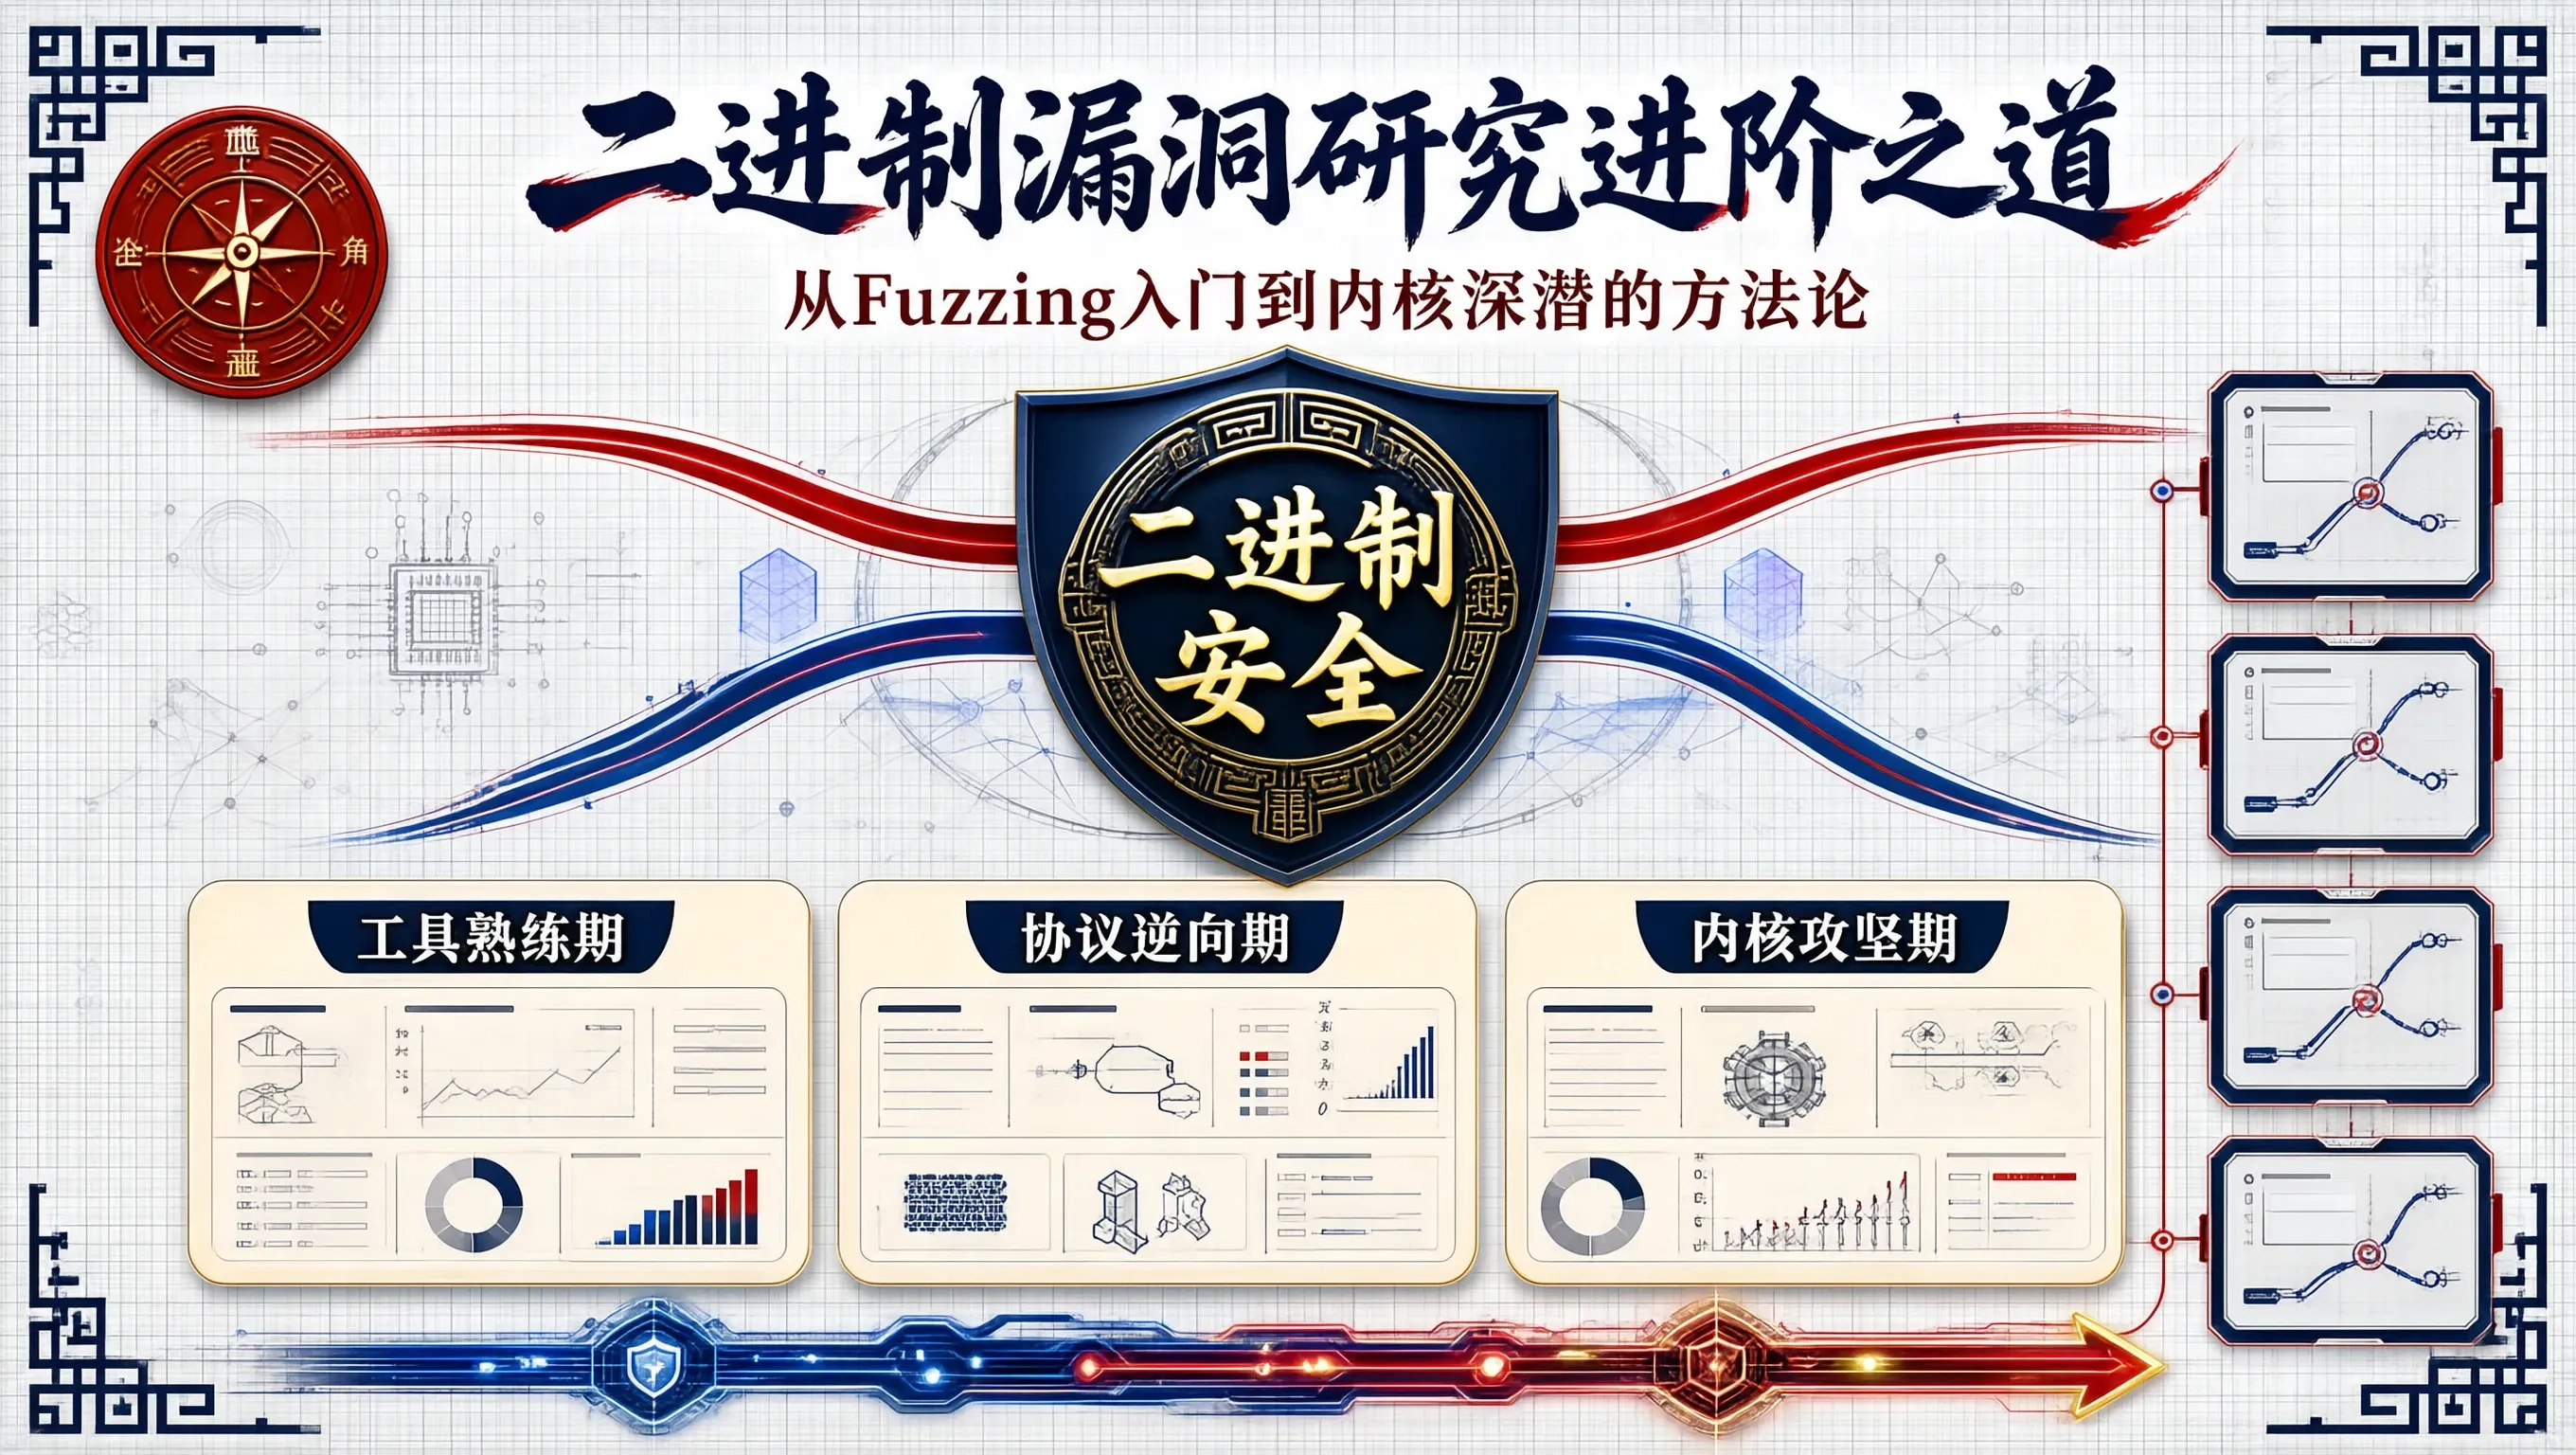
在网络安全的技术金字塔中,二进制安全(Binary Security / Vulnerability Research)因其深奥的底层机理、陡峭的学习曲线以及对操作系统与硬件架构的极高要求,始终被视为硬核技术实力的象征。
很多安全爱好者从打 CTF 逆向题起步,或者学会了用 AFL++ 挂着跑某个开源库,但当面对真实的商业级复杂闭源软件、大型网络协议栈或操作系统内核(Linux Kernel / Windows NT)时,往往会陷入“不知道从哪里入手”、“跑了几周 Fuzzing 却一个有用 Crash 都抓不到”的瓶颈。
如何完成从“工具操作者”到“底层系统深潜者”的认知蜕变?本文系统拆解二进制安全研究员的进阶路径与核心方法论。
二进制能力进阶的三大阶段模型
二进制漏洞挖掘的成长路径从来不是线性的,而是呈现出明显的螺旋上升特征。结合我多年在底层攻坚与系统逆向中的摸爬滚打,一名优秀研究员的蜕变通常跨越三个关键阶段:
- 第一阶段:规则与工具熟练期
以熟练掌握 AFL++、GDB 与 IDA Pro 等基础分析工具为标志。此时主要依赖现成工具对开源库或简单程序进行扫描与变异测试,能够快速捕获浅层的空指针解引用(NULL Pointer Dereference)与格式化字符串漏洞,但容易止步于工具的表层输出; - 第二阶段:状态机与协议逆向突破期
研究员开始深潜系统的底层运行机理,全面掌握结构感知型 Fuzzing、堆风水(Heap Feng Shui)布局与符号执行技术。研究重心转向复杂业务状态机与私有协议的逆向解构,具备了稳定挖掘深层 Use-After-Free(UAF)、竞态条件逻辑缺陷与组装复合漏洞链的核心能力; - 第三阶段:内核与全系统攻坚期
能力进一步延伸至操作系统内核态、硬件与微架构物理层。通过精通双机内核调试、Syzkaller、eBPF 底层追踪、硬件侧信道以及虚拟化沙箱逃逸机理,研究员能够主导系统级 0day 漏洞的闭环挖掘与高对抗纵深防御体系的架构建设。
进阶突破的关键四步法
1. 夯实第一性原理:把系统状态机刻进脑子里
- 深入理解编译器与 ABI(应用二进制接口):深入研究 x86_64 与 ARM64 的寄存器传参约定、栈帧布局(Stack Alignment)、ELF/PE 加载流程与动态链接器(
ld.so)的重定位解析细节。 - 吃透动态内存分配器状态机:熟读 glibc ptmalloc、jemalloc 或 Windows NT Heap 的完整源码。对每一个 Chunk 头部标志位(
A|M|P)、Tcache/Fastbins/Unsorted Bin 的链表插入与合并条件了然于胸。
2. 从盲目 Fuzzing 跃升为“认知驱动型 Fuzzing”
- 编写高质量的 Harness(测试桩):顶级研究员 80% 的时间花在分析目标数据流、剥离非必要的 I/O 阻塞、将复杂的业务逻辑抽象为单函数入口的极速内存 Harness(将执行速度从 20 exec/s 优化至 10,000+ exec/s)。
- 结构感知与协议字典定制:针对目标私有协议,使用 Protobuf 或 Python 编写专属的 Custom Mutator,让变异引擎生成在语法上 100% 合规、但在语义边界上极度危险的高信噪比测试种子。
3. 攻坚操作系统内核态(Kernel Deep Dive)
- 内核环境搭建与双机调试:熟练使用 QEMU + GDB 搭建 Linux 内核调试环境,使用 WinDbg 搭建 Windows 内核驱动双机调试。
- 掌握 Syzkaller 内核模糊测试:深入理解 Syzkaller 的
sys语法描述语言,为自研驱动或新型系统调用编写精准的接口模板; - 排查高危并发与竞态条件:重点关注多线程环境下的锁机制(Spinlock / Mutex)、引用计数溢出(Refcount Overflow)以及跨命名空间(Namespace)的特权边界逃逸。
4. 建立严谨的崩溃分析与根因定位(RCA)体系
在捕获到 Crash 后,绝不能简单地重启 Fuzzer,必须执行标准化的根因分析工作流:
- 最小化样本削减(Minimization):使用
afl-tmin将数兆的触发样本压缩至几十字节的关键 Payload; - ASan 与 GDB 联合逆向:精确定位发生非法内存访问的第一现场,顺着调用栈回溯变量的生命周期,判断该崩溃属于“浅层拒绝服务(DoS)”还是“具备任意代码执行潜力的可利用高危漏洞”。
终身学习的心态与技术敬畏
二进制安全的世界没有捷径,每一项突破都建立在对上万行汇编代码的耐心研读与成百上千次调试崩溃的坚韧复盘之上。
保持对底层计算机体系结构的敬畏,在每一次逆向中体会系统设计的精妙与脆弱,你就能在这条充满挑战的技术长征中,不断抵达未曾有人踏足的认知深空。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 2
 0
- 0


 已为社区贡献16条内容

所有评论(0)