深入拆解现代 Linux 堆安全:glibc 内存分配器 tcache 加固与指针混淆
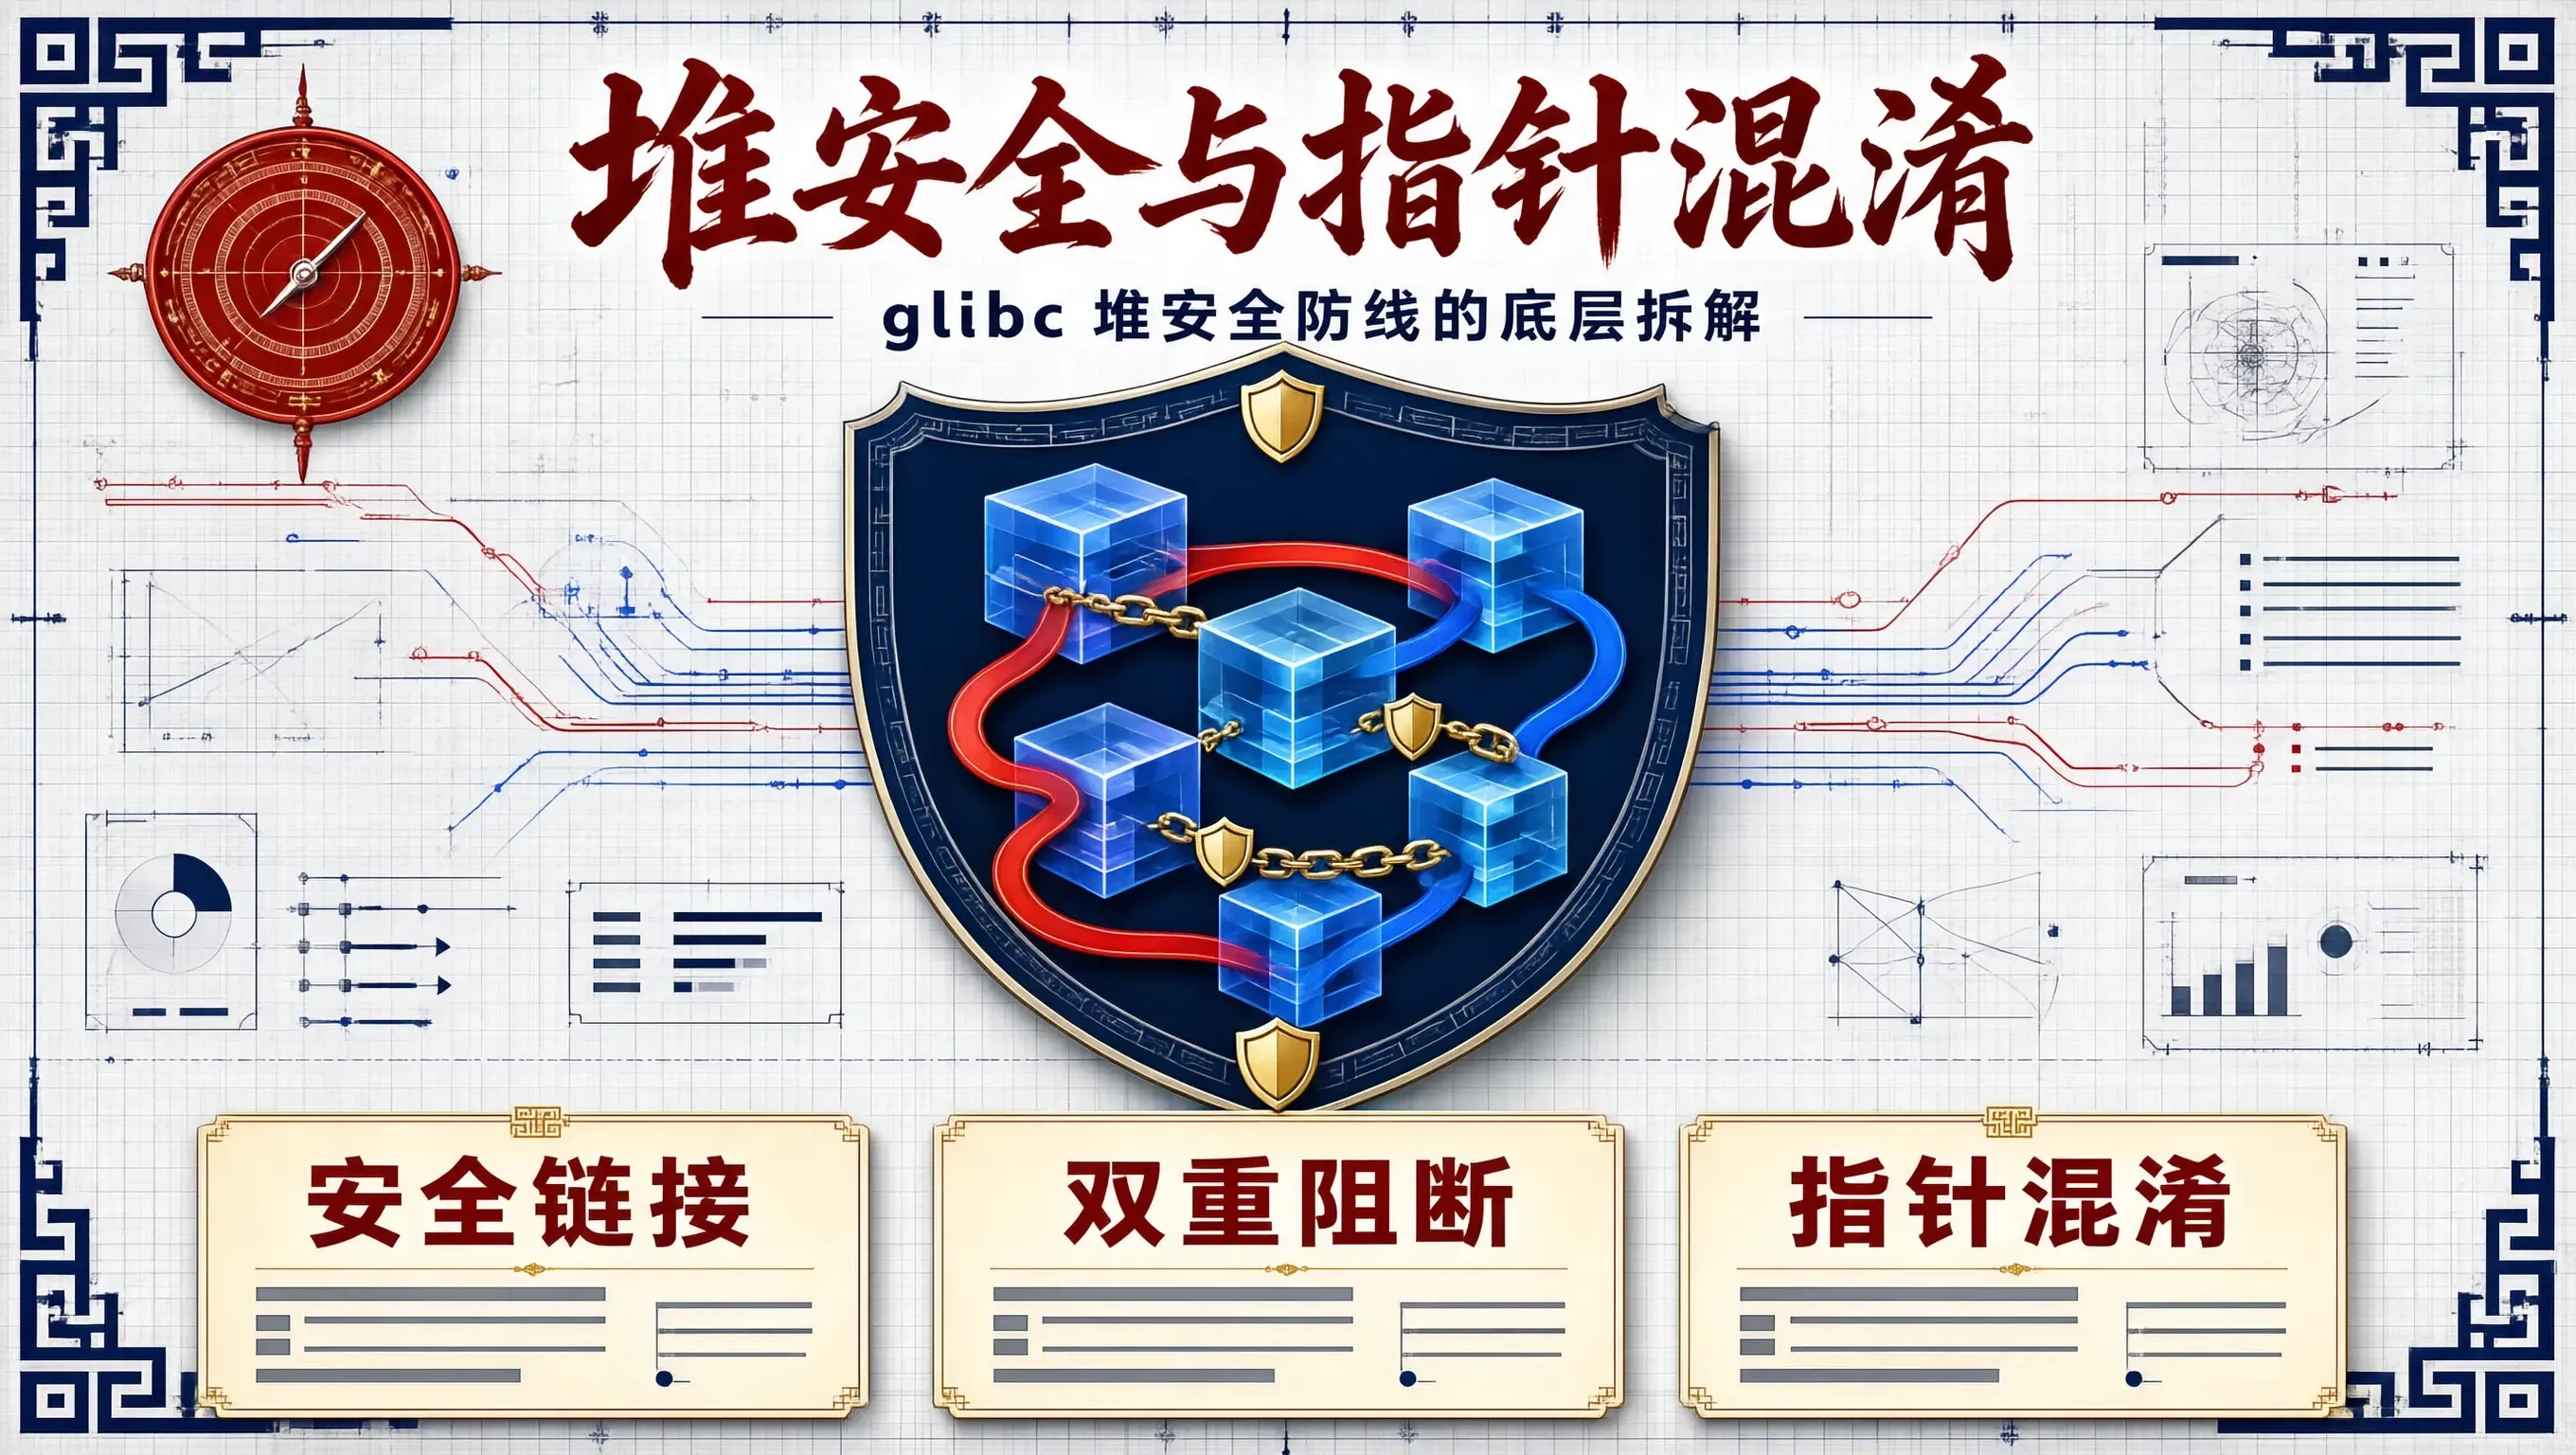
在操作系统底层安全的世界里,如果说栈溢出(Stack Overflow)是短兵相接的刺刀战,那么堆漏洞(Heap Exploitation)就是布满迷雾与机关的微观迷宫。
与栈内存由 CPU 硬件指令(rsp, push, pop)严格线形驱动不同,Linux 进程的堆内存(Heap)是由用户态动态内存分配器——在 GNU/Linux 下即 glibc ptmalloc 全权掌管的。无论是 C 语言的 malloc() / free(),还是 C++ 的 new / delete,其底层的内存块切分、链表合并与碎片回收,完全依赖于一套庞大而精密的内部状态机。
长久以来,围绕堆内存中产生的堆溢出(Heap Overflow)、释放后使用(Use-After-Free, UAF)以及双重释放(Double Free),攻防双方展开了数十年的反复博弈。
而在 glibc 近几年的演进史中,最引人瞩目、同时也最深刻重塑了堆安全格局的,正是 tcache(线程局部缓存,Thread Local Cache) 机制的引入以及后续一系列被称为“堆安全防线”的底层加固——尤其是 Safe Linking(安全指针混淆) 技术的落地。
本文我们将剥开 glibc ptmalloc 的内部结构体,深度拆解现代堆内存是如何从早期的千疮百孔,一步步演进为今天的坚固堡垒。
性能与安全的妥协:tcache 的诞生与早期漏洞狂欢
在多核多线程服务器时代,传统的动态内存分配器为了保证线程安全,必须在全局内存分配区(Arena)上加锁。当几十个并发线程同时发起 malloc 时,锁竞争会严重拖垮系统的吞吐量。
为了追求极致的高并发性能,glibc 在 2.26 版本正式引入了 tcache(Thread Local Cache):
- 为每个线程分配一个专属的无锁缓存池;
- 当线程
free()释放一个小于 1032 字节的小内存块(Chunk)时,glibc 优先将其挂入该线程私有的 tcache 单链表中; - 下次该线程再次
malloc()相同大小时,直接从 tcache 链表头部弹出(LIFO 顺序),全程零锁竞争,分配速度飙升数倍。
早期 tcache 单链表的极简脆弱结构:
tcache_entry 结构体:
┌────────────────────────────────────────┐
│ void *next ──► 指向下一个被释放的 Chunk │ ◄── 早期裸露明文指针!毫无校验!
└────────────────────────────────────────┘

早期 tcache poisoning (投毒) 攻击逻辑:
攻击者利用堆溢出,将 chunk->next 改写为 target_addr (如 __free_hook)
下一次 malloc() 两次后,系统将把 target_addr 当做合法堆内存返回给程序!
攻击者直接获得向任意目标内存写入的能力!
然而,极早期的 tcache 实现为了压榨每一点性能,去除了几乎所有传统的安全完整性检查:
- 没有 Double Free 检测:连续对同一个指针执行两次
free(),链表会形成环路,没有任何报错; next指针裸露:单链表的next指针以纯明文形式存储在用户可写内存区,攻击者只需利用溢出覆写该指针(即所谓的tcache poisoning),就能随意向任意内存地址申请内存!
现代 glibc 堆加固的三大物理锁链
认识到早期设计对系统安全的毁灭性破坏后,glibc 在后续的 2.29 至 2.39+ 版本中,连续推出了针对 tcache 的重磅加固措施。
1. 锁链一:key 字段与 Double Free 硬件级阻断
自 glibc 2.29 起,tcache_entry 结构体中被强制追加了一个用于标记归属的 key 字段:
typedef struct tcache_entry {
  struct tcache_entry *next;
  /* 自 2.29 引入:防 Double Free 的随机金丝雀标记 */
  uintptr_t key;
} tcache_entry;
当一个 Chunk 被释放进入 tcache 时,glibc 会将当前线程对应的 tcache_perthread_struct 实例基准地址写入该 Chunk 的 key 字段。
当程序再次尝试释放同一个 Chunk 时,glibc 会优先检查:if (e->key == tcache_key)。一旦发现匹配,说明该内存块早已处于空闲列表中,立即触发断言异常:free(): double free detected in tcache,当场终止进程,彻底粉碎了初级的双重释放利用。
2. 锁链二:Safe Linking(安全指针混淆)的数学艺术
自 glibc 2.32 起,为了彻底终结通过覆写单链表 next 指针实施的 tcache poisoning,glibc 正式合入了业界著名的 Safe Linking 机制。
Safe Linking 的核心数学哲学极为惊艳:利用 ASLR(地址空间布局随机化)天然提供的熵值,作为混淆密钥,对单链表中的每一个 next 指针进行异或加密!
// glibc 源码中的 Safe Linking 加密与解密宏
#define PROTECT_PTR(pos, ptr) \
  ((__typeof (ptr)) ((((size_t) pos) >> 12) ^ ((size_t) ptr)))

#define REVEAL_PTR(pos, ptr) \
  PROTECT_PTR (pos, ptr)
其中:
pos是存储该next指针本身的物理内存地址;ptr是下一个目标 Chunk 的真实地址。
Safe Linking 混淆与校验原理:
1. 写入链接时加密:
   存储地址 pos: 0x55a3c0001080 (右移 12 位提取随机页基址: 0x55a3c0001)
   真实目标 ptr: 0x55a3c00010a0
   实际存入内存的数值 = (0x55a3c0001) ^ (0x55a3c00010a0) = 0x55a395a3d0a1 (混沌密文!)

2. 读取链接时解密与断言:
   取出的数值必须与 (pos >> 12) 再次异或才能还原真实地址。
   如果攻击者直接向内存写入了一个伪造的目标地址 0x7f8a12401000:
   解密出来的地址将变成一串不可预测的非法野指针!
   随后的内存访问会瞬间被内核 MMU 捕获并触发 SIGSEGV 崩溃!
通过这一机制,攻击者若想篡改 next 指针,就必须先在内存中找到另一个信息泄露漏洞,提前计算出当前的堆基址随机熵;同时,Safe Linking 还强制要求解密出的地址必须满足严格的内存对齐(alignment,在 64 位下必须是 16 字节对齐)。任何盲猜或不符合对齐的指针写入,都会在第一跳引发硬件异常。
生产维度的堆安全防御启示
虽然现代 glibc 在分配器底层已经武装到了牙齿,但在编写生产级 C/C++ 代码时,软件工程师依然必须从编码源头恪守防御规范:
- 指针释放后立即置空(Pointer Nullification):
养成绝对的肌肉记忆:任何内存释放后,必须立刻将指针置为NULL(C23 引入的nullptr):// 良好的工程防御习惯 free(ptr); ptr = NULL; // 彻底切断任何 UAF 与 Double Free 的物理利用空间 - 避免盲目的手动内存管理,拥抱现代语言范式:
在 C++ 工程中,全面废除裸指针(Raw Pointers)与直接的malloc/free调用。全面切换为std::unique_ptr与std::shared_ptr等 RAII 智能指针,将对象的生命周期严格交由作用域管理。 - 在生产构建中引入 AddressSanitizer(ASan)作为前置卡点:
在回归测试与模糊测试(Fuzzing)阶段,通过-fsanitize=address编译镜像。ASan 能够以极高的精度捕获任何堆内存越界访问与 UAF 现场,在代码合并入主干前提前排雷。
堆安全攻防的演进史,是整个计算机工业在性能狂飙与安全稳固之间不断寻找平衡的缩影。理解 tcache 与 Safe Linking 的底层精密设计,不仅能让我们在分析漏洞时洞若观火,更能在构建复杂底层系统时,为每一个内存字节筑起最坚固的防线。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 2
 0
- 0


 已为社区贡献30条内容

所有评论(0)