CTF 学习路线:从零基础到能打比赛的完整进阶指南
摘要:本文给出一条可落地的 CTF 学习路线,从方向选择、基础打底、分方向专项训练,到刷题平台、组队参赛与复盘方法,逐层拆解每个阶段该学什么、怎么练、用什么资源,帮助零基础读者少走弯路,逐步具备独立解题和参赛的能力。
一、先搞清楚:CTF 到底是什么
CTF(Capture The Flag)直译是“夺旗赛”,本质是一类信息安全技术竞赛。参赛者通过分析题目、挖掘漏洞、逆向程序、破解密码等方式,拿到题目中隐藏的一段特定字符串(Flag),提交后得分。
CTF 常见的比赛形式有三种:
- 解题赛(Jeopardy):最主流的形式,题目按方向分类,难度递增,按分值排名。
- 攻防赛(Attack-Defense):每支队伍维护自己的靶机,同时攻击对手靶机,攻防得分实时变化。
- 混合赛 / 渗透赛(King of the Hill):结合解题与实战渗透,模拟真实攻防场景。
对初学者来说,先从解题赛入手是最合理的路径,题目独立、反馈明确、可反复练习。
二、CTF 的五大方向,先选一个主攻
CTF 题目通常分为以下几个方向,每个方向的知识体系差异很大,建议先选一个作为主攻,其余作为辅助了解。
| 方向 | 全称 | 核心内容 | 适合人群 |
|---|---|---|---|
| Web | Web Security | SQL 注入、XSS、文件上传、SSRF、反序列化等 | 有 Web 开发基础、喜欢逻辑推理 |
| Pwn | Binary Exploitation | 栈溢出、堆利用、格式化字符串、ROP | 熟悉 C 语言、汇编、操作系统 |
| Reverse | Reverse Engineering | 静态分析、动态调试、脱壳、算法还原 | 耐心细致、喜欢逆向推理 |
| Crypto | Cryptography | 古典密码、RSA、AES、格密码、数论 | 数学基础好、逻辑严谨 |
| Misc | Miscellaneous | 隐写、流量分析、取证、编码转换、杂项 | 零基础入门、知识面广 |
此外还有 Blockchain(智能合约安全)、IoT、AI 安全 等新兴方向,属于进阶内容,初期不必纠结。
选方向的原则:兴趣优先,其次看基础。零基础推荐从 Misc 或 Web 切入,Misc 门槛最低、成就感来得快;Web 岗位需求大、资料最丰富。
三、阶段一:基础打底(约 1-2 个月)
这个阶段的目标不是解题,而是把“工具链”和“常识”建立起来。很多新手卡住,不是不会技术,而是连题目在说什么都看不懂。
3.1 必备的计算机基础
- Linux 基础:命令行操作、文件权限、进程管理、常用工具(grep、find、awk、sed)。CTF 环境几乎全是 Linux。
- 网络基础:TCP/IP、HTTP 协议、DNS、代理与抓包。推荐用 Wireshark 抓一次完整的 HTTP 请求。
- 编程语言:Python 是 CTF 的“通用胶水语言”,脚本编写、数据处理、自动化都靠它;Web 方向需要 HTML/JS/PHP;Pwn 和 Reverse 需要 C 语言与汇编。
- 编码与进制:ASCII、Unicode、Base64、URL 编码、十六进制、二进制转换,这些是 Misc 的日常。
3.2 必备工具清单
# 常用环境与工具(Kali 或 Ubuntu 均可)
# 1. 抓包与代理
burpsuite        # Web 抓包改包神器
wireshark        # 流量分析
2. 逆向与调试
ida-pro / ghidra # 静态反汇编
gdb + pwndbg     # 动态调试(Pwn 必备)
x64dbg           # Windows 逆向
3. 密码与编码
cyberchef        # 编码转换瑞士军刀(网页版即可)
hashcat / john   # 哈希破解
4. 杂项
binwalk          # 文件分离
foremost         # 文件 carving
steghide          # 图片隐写
zsteg            # PNG 隐写
工具不需要一次学全,用到什么学什么,但 Burp Suite、CyberChef、Wireshark 这三个建议尽早熟练。
四、阶段二:分方向专项训练(约 3-6 个月)
选定主攻方向后,按“知识点 → 典型题 → 变种题”的顺序推进。下面给出各方向的核心知识地图。
4.1 Web 方向
- SQL 注入:联合查询、报错注入、布尔盲注、时间盲注、堆叠注入,配合 sqlmap 理解原理。
- XSS:反射型、存储型、DOM 型,重点理解同源策略与绕过。
- 文件上传与包含:绕过黑名单、MIME 校验、.htaccess、伪协议。
- SSRF 与命令执行:内网探测、gopher 协议、常见命令拼接绕过。
- 反序列化:PHP 魔术方法、Java 反序列化链(CommonsCollections 等)。
- 框架漏洞:ThinkPHP、Shiro、Fastjson、Log4j2 等历史漏洞复现。
4.2 Pwn 方向
- 汇编与内存布局:栈帧结构、函数调用约定、寄存器作用。
- 栈溢出基础:覆盖返回地址、ret2text、ret2shellcode。
- 保护机制:Canary、NX、PIE、RELRO 的原理与绕过思路。
- ROP 与 ret2libc:泄露 libc 地址、构造 ROP 链。
- 堆利用:fastbin attack、unsorted bin、tcache 机制。
4.3 Reverse 方向
- 静态分析:IDA 反汇编阅读、函数识别、字符串定位。
- 动态调试:gdb、x64dbg 断点与内存观察。
- 常见题型:算法还原、花指令、加壳脱壳、虚拟机保护。
- 语言相关:C/C++、Python 打包程序、.NET、Android APK 逆向。
4.4 Crypto 方向
- 古典密码:凯撒、维吉尼亚、栅栏、培根、摩斯电码。
- 现代密码:AES、DES 分组模式,RSA 的常见攻击(小指数、共模、Wiener)。
- 数学基础:模运算、欧拉定理、中国剩余定理、离散对数。
- 进阶:格密码(LLL 算法)、椭圆曲线、流密码。
4.5 Misc 方向
- 隐写:图片(LSB、EXIF、盲水印)、音频(频谱图、摩斯)、文件(binwalk 分离)。
- 流量分析:Wireshark 过滤、协议还原、USB 流量。
- 取证:内存镜像、磁盘镜像、日志分析。
- 编码杂项:各种编码嵌套、压缩包爆破、二维码修复。
五、阶段三:刷题平台与实战积累
光看知识点没用,必须大量刷题形成“题感”。以下是公认好用的练习平台:
| 平台 | 特点 | 适合阶段 |
|---|---|---|
| BUUCTF | 题目量大、覆盖全、有 WriteUp 参考 | 入门到进阶 |
| CTFHub | 技能树式引导,适合系统学习 | 零基础入门 |
| 攻防世界(XCTF) | 新手区友好,赛事题目丰富 | 入门到进阶 |
| NSSCTF | 题目新、社区活跃 | 进阶 |
| pwnable.kr / pwnable.tw | Pwn 经典题库 | Pwn 专项 |
| Hack The Box / TryHackMe | 偏实战渗透,非纯 CTF | 实战提升 |
刷题建议:
- 先易后难,按方向标签筛选,从签到题开始建立信心。
- 卡题不超过 2 小时,看 WriteUp 不丢人,关键是看完后自己复现一遍。
- 建立自己的题解库,用 Markdown 记录思路、脚本和踩坑点,这是最值钱的资产。
六、阶段四:组队参赛与复盘
CTF 是团队运动,个人刷题到一定程度后,一定要去打真实比赛。
6.1 如何找比赛
- 关注 CTFtime,全球赛事日历都在上面。
- 国内赛事:强网杯、DEFCON 预选、XCTF 联赛、各大高校赛、企业赛。
- 新手可以先打线上赛、校内赛,积累经验再冲大型赛事。
6.2 组队与分工
一支队伍通常 3-5 人,按方向分工:Web 手、Pwn 手、Reverse 手、Crypto 手、Misc 手。新手队伍不必强求全能,先保证每个方向都有人能上手,再逐步补强。
6.3 赛后复盘
比赛结束才是学习真正开始的时候:
- 把没做出来的题全部复现一遍,写出完整 WriteUp。
- 分析卡点:是知识点缺失、工具不熟,还是思路方向错了。
- 整理成队伍知识库,下次遇到同类题直接调用。
七、学习路线总览
flowchart TD
    A[明确目标与方向] --> B[基础打底: Linux/网络/编程/编码]
    B --> C[工具链熟悉: Burp/CyberChef/Wireshark]
    C --> D[选定主攻方向]
    D --> E[专项知识学习]
    E --> F[平台刷题: BUUCTF/CTFHub/攻防世界]
    F --> G[组队参加线上赛]
    G --> H[赛后复盘写 WriteUp]
    H --> I[补强薄弱方向]
    I --> F
八、常见误区与建议
- 误区一:贪多求全。五个方向同时学,结果每个都半吊子。先深挖一个方向,形成竞争力。
- 误区二:只看不练。视频和文章看再多,不动手就是零。每学一个知识点,立刻找对应题目验证。
- 误区三:死磕难题。卡题超过 2 小时就看提示,效率比面子重要。
- 误区四:忽视 WriteUp。写题解是最高效的复盘方式,也是求职时的加分项。
- 误区五:只打比赛不总结。比赛的价值一半在赛后复盘,不复盘等于白打。
九、推荐学习资源
- 书籍:《CTF 竞赛权威指南(Pwn 篇)》、《Web 安全深度剖析》、《加密与解密(第 4 版)》。
- 靶场:DVWA、sqli-labs、upload-labs、pikachu,用于 Web 漏洞专项练习。
- 社区:CTFtime、先知社区、FreeBuf、看雪论坛、各大战队博客。
- 视频:B 站上有大量 CTF 入门系列课程,适合零基础建立整体认知。
十、写在最后
CTF 学习没有捷径,但有方法。核心就三句话:基础要扎实、方向要聚焦、练习要闭环。从今天开始,选一个方向,装好环境,去刷第一道签到题,比收藏一百篇路线图都有用。
如果这篇文章对你有帮助,欢迎点赞、收藏、关注,后续会持续更新各方向的专项学习笔记和题目解析。
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。

总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。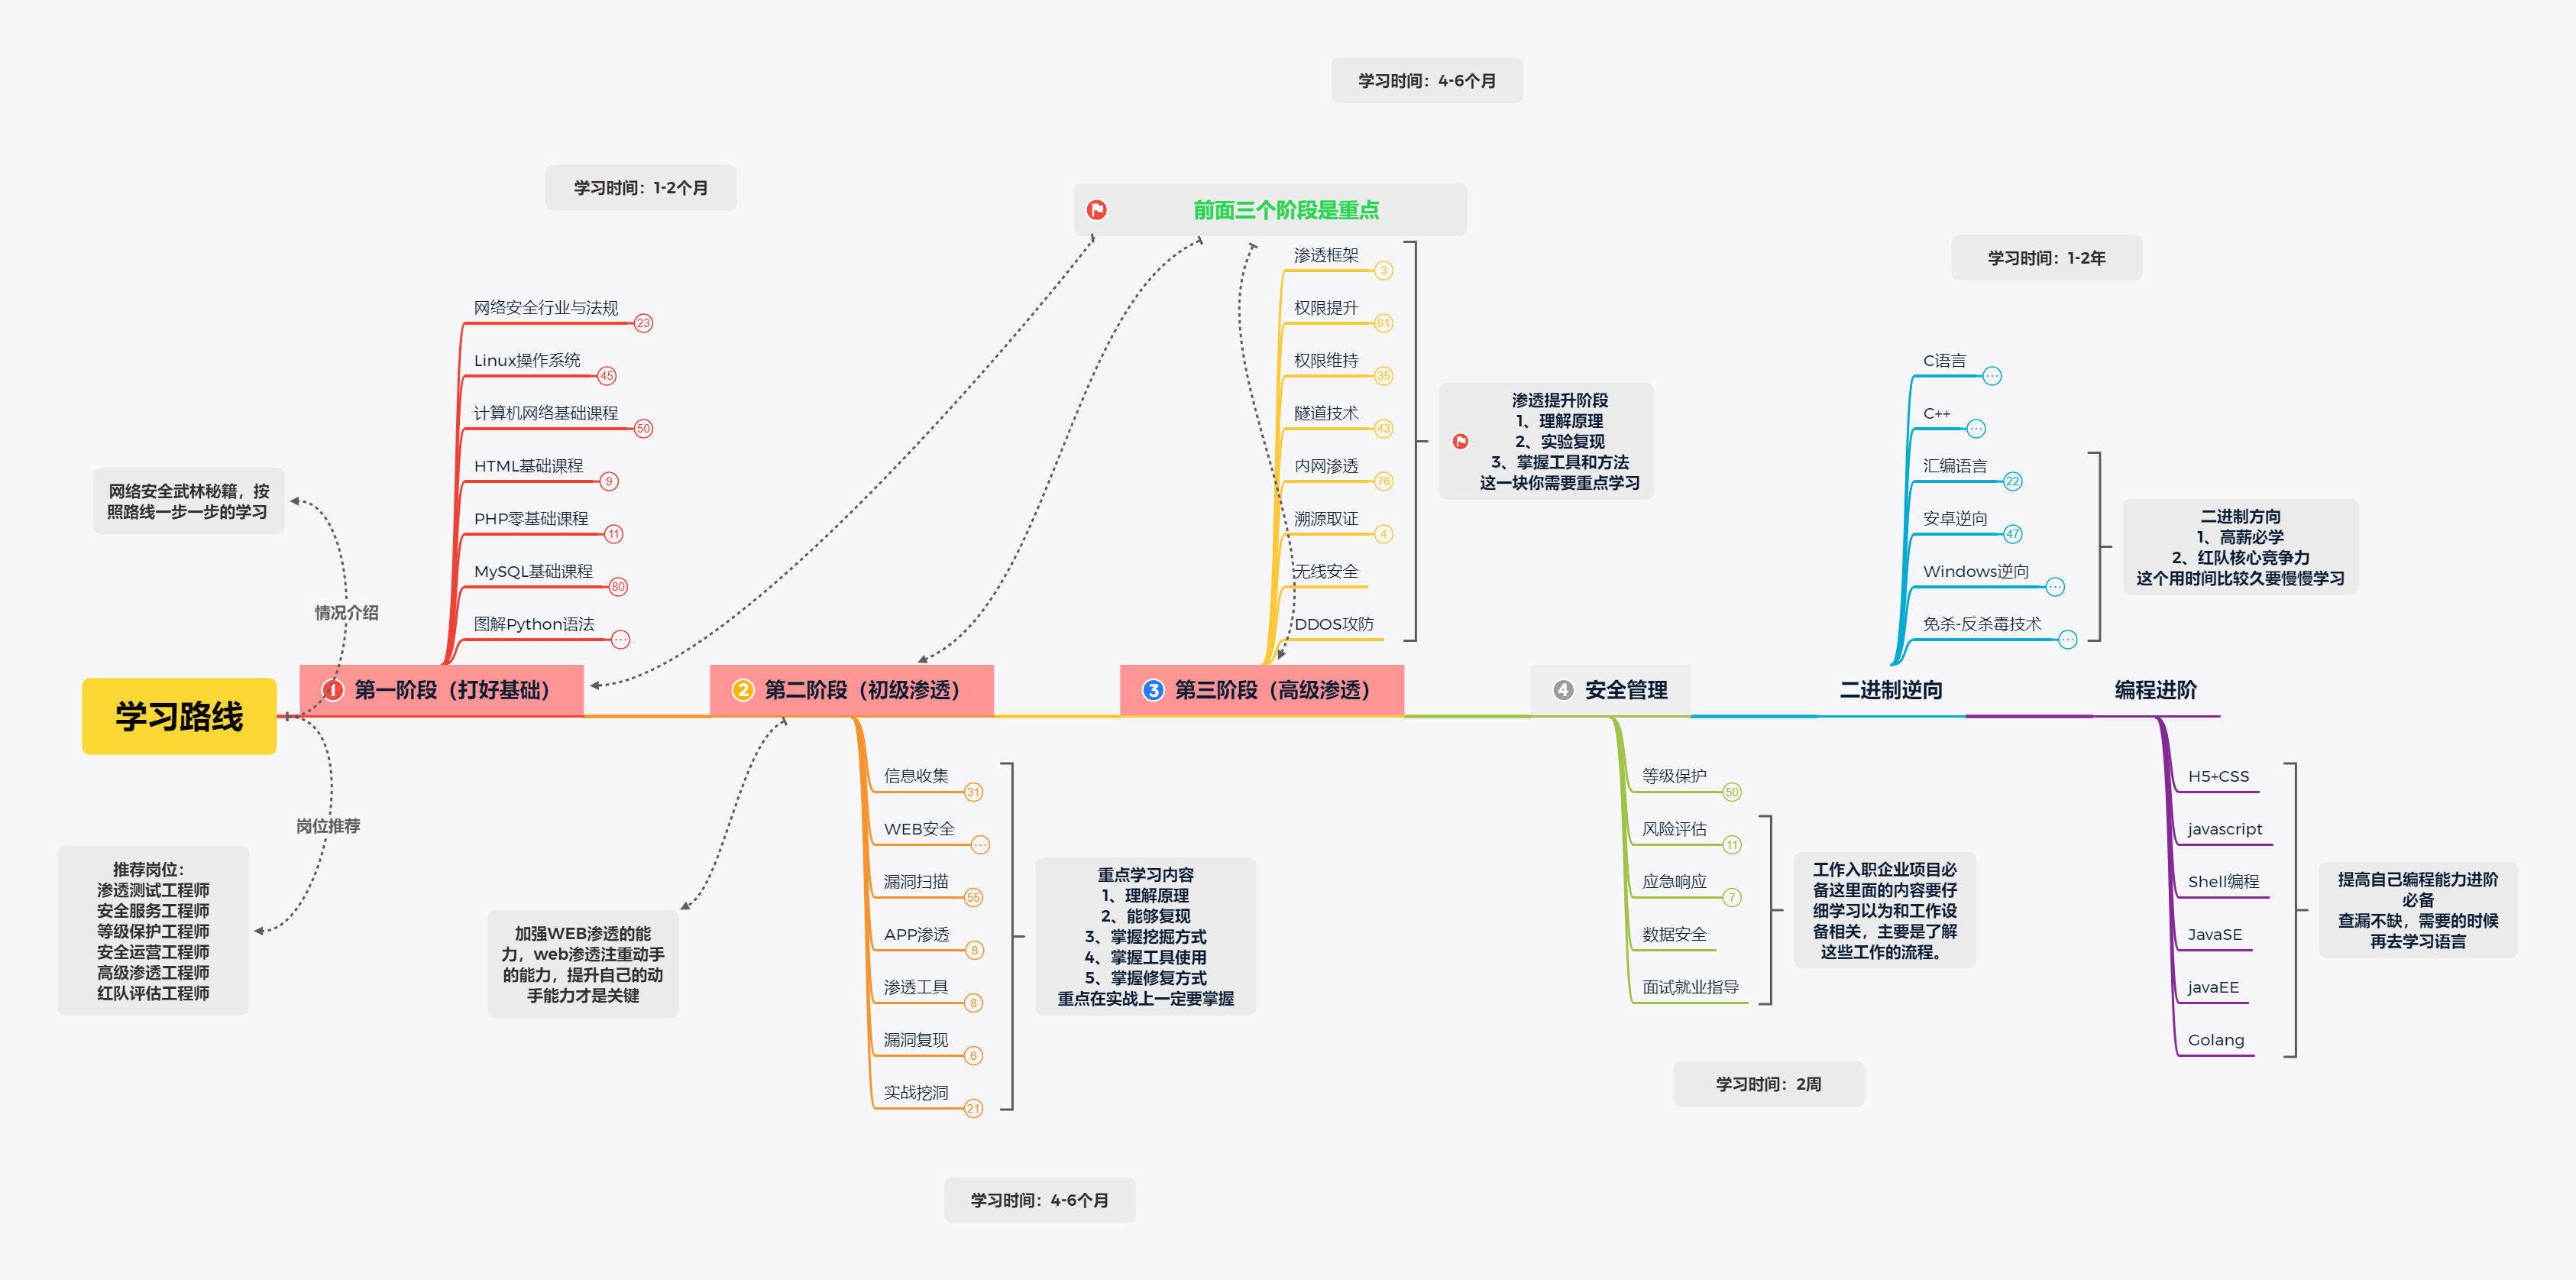
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化 脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识

2、Linux操作系统

3、WEB架构基础与HTTP协议
4、Web渗透测试

5、渗透测试案例分享

6、渗透测试实战技巧

7、攻防对战实战

8、CTF之MISC实战讲解

3、适合学习的人群
一、基础适配人群
零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全 、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
🐵因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,👇在下面拿:

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献12条内容

所有评论(0)