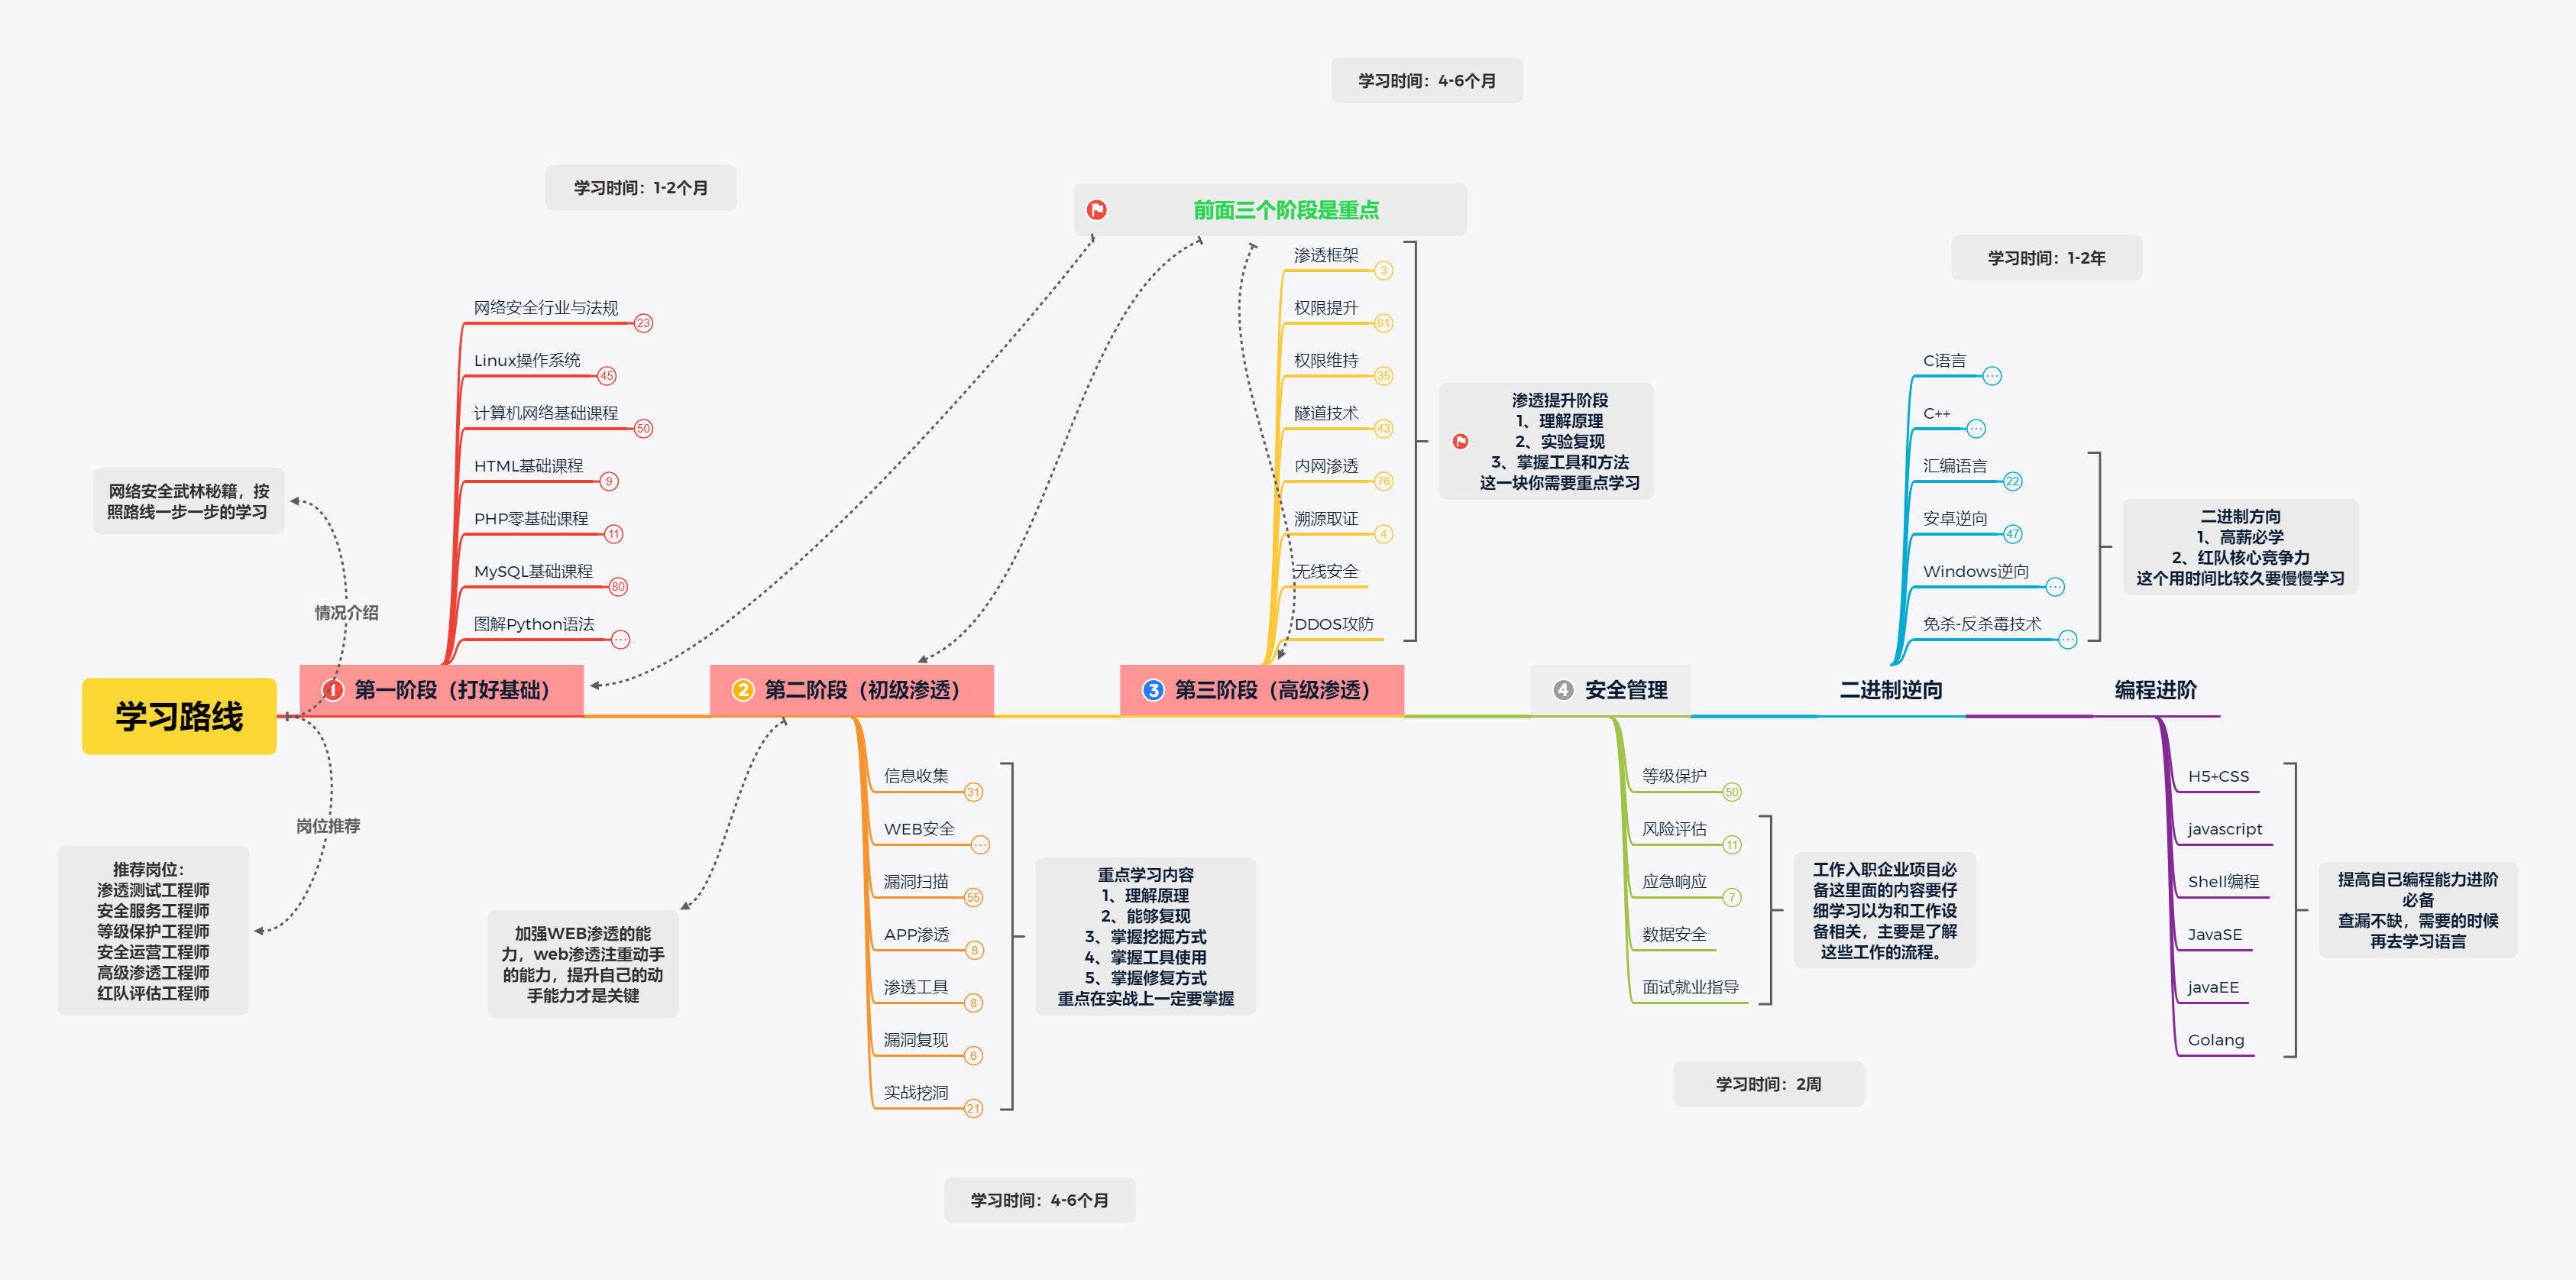
网络安全学习路线:从零基础到实战入门的完整规划
摘要:本文给出一条可落地的网络安全学习路线,从基础理论、操作系统与网络知识,到工具使用、靶场实战和方向选择,帮助零基础读者建立清晰的学习节奏,避免“东学一点西学一点”的低效状态。
为什么需要一条清晰的学习路线
网络安全涉及的知识面非常广:操作系统、计算机网络、Web 技术、密码学、逆向、渗透测试、应急响应……如果没有路线,很容易陷入两个极端:要么一直在看概念却动不了手,要么只会照着教程敲命令却说不清原理。
一条好的学习路线应该满足三个条件:
- 有层次:先打基础,再上工具,最后做实战,每一层都为下一层服务。
- 可验证:每个阶段都有明确的产出,比如能独立完成一个靶场、能写出一份漏洞报告。
- 可调整:路线是骨架,具体方向可以根据兴趣和岗位需求做取舍。
第一阶段:基础理论打底
这一阶段的目标不是“会攻击”,而是“看得懂”。很多新手直接跳到工具使用,结果遇到报错完全无法判断原因,本质上是基础不牢。
操作系统基础
建议以 Linux 为主、Windows 为辅。需要掌握的内容包括:
- 常用命令:文件操作、权限管理、进程查看、网络状态查看。
- 用户与权限模型:
rwx权限位、sudo、用户组。 - 服务与日志:如何查看服务状态、日志文件放在哪里。
- Shell 脚本:能写简单的自动化脚本,后续批量处理会用到。
计算机网络
网络是安全的核心战场,重点掌握:
- TCP/IP 分层模型,以及每层的典型协议。
- HTTP/HTTPS 协议:请求方法、状态码、请求头与响应头、Cookie 与 Session。
- DNS 解析过程、常见记录类型。
- 抓包工具 Wireshark 的基本使用,能看懂一次完整请求的交互过程。
Web 技术基础
Web 安全是目前需求量最大的方向之一,前置知识必须补齐:
- HTML、CSS、JavaScript 的基本语法。
- 浏览器同源策略、跨域的基本概念。
- 前后端交互流程:表单提交、Ajax 请求、接口返回。
- 数据库基础:SQL 语句的增删改查,理解表与字段。
第二阶段:安全基础与工具入门
有了基础之后,开始接触安全本身的概念和常用工具。
安全基础概念
- CIA 三要素:机密性、完整性、可用性。
- 常见攻击类型:SQL 注入、XSS、CSRF、文件上传、越权、命令执行等。
- 漏洞生命周期:发现、验证、利用、修复、复测。
- 合规与法律边界:只在自己拥有授权的环境中测试,这是底线。
常用工具
| 工具 | 用途 | 学习重点 |
|---|---|---|
| Burp Suite | Web 抓包与改包 | 代理配置、Repeater、Intruder |
| Nmap | 端口与服务探测 | 常用扫描参数、结果解读 |
| sqlmap | SQL 注入检测 | 基本用法与参数含义 |
| Wireshark | 流量分析 | 过滤器语法、协议解析 |
工具学习的原则是:先懂原理,再用工具。比如学 SQL 注入,先手动构造 payload 理解注入点,再用 sqlmap 提高效率,否则只会变成“工具操作员”。
第三阶段:靶场实战
实战是检验学习效果的唯一标准。推荐从公开靶场开始,循序渐进:
- 入门靶场:DVWA、Pikachu 等,覆盖常见 Web 漏洞,适合第一次动手。
- 进阶靶场:各类 CTF 平台的 Web 题目,锻炼综合分析与绕过能力。
- 综合靶场:VulnHub、Hack The Box 等,模拟完整渗透流程,从信息收集到提权。
每个靶场做完后,建议写一份简短的复盘记录,包含:目标环境、发现的问题、利用过程、修复建议。这份记录本身就是最好的学习成果。
第四阶段:选择方向深入
网络安全的分支很多,基础打牢后需要选择一个方向深耕:
- Web 安全 / 渗透测试:需求量大,入门相对友好。
- 二进制与逆向:门槛较高,需要汇编、C/C++ 基础。
- 安全运营与应急响应:偏防守,需要日志分析和溯源能力。
- 密码学与协议安全:理论性强,适合有数学基础的同学。
学习节奏建议
给出一个参考节奏,具体可按个人时间调整:
| 阶段 | 建议周期 | 核心产出 |
|---|---|---|
| 基础理论 | 1-2 个月 | 能独立搭建实验环境,看懂抓包结果 |
| 安全基础与工具 | 1 个月 | 能手动复现常见 Web 漏洞 |
| 靶场实战 | 2-3 个月 | 完成 10 个以上靶场并写复盘 |
| 方向深入 | 长期 | 形成个人技术标签与作品集 |
常见误区提醒
- 只收藏不实践:收藏夹里的教程不会自动变成能力。
- 追求工具数量:精通几个核心工具,比浅尝几十个更有价值。
- 忽视法律边界:未经授权的测试可能构成违法,务必在合法环境中练习。
- 跳过基础直接实战:短期看似快,长期会反复卡在同一个地方。
小结
网络安全学习路线的核心逻辑是:基础 → 工具 → 实战 → 方向。每个阶段都要有可验证的产出,而不是停留在“看过”。坚持按路线推进,配合持续的动手练习,入门并不遥远。
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。

总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化 脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识

2、Linux操作系统

3、WEB架构基础与HTTP协议
4、Web渗透测试

5、渗透测试案例分享

6、渗透测试实战技巧

7、攻防对战实战

8、CTF之MISC实战讲解

3、适合学习的人群
一、基础适配人群
零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全 、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
🐵因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,👇在下面拿:

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 0
 0
- 0


 已为社区贡献14条内容

所有评论(0)