登录社区云,与社区用户共同成长
邀请您加入社区
在 openEuler 24.03 上从源码编译 PostgreSQL 17.10,集成 pgvector 0.8.6 向量扩展,完成 JeecgBoot 数据库初始化。含 configure 参数详解、contrib 扩展编译、systemd 服务、用户权限配置与 SQL 脚本转换。
从数据流角度看,Web应用本质上是一条“解释器链”:HTTP请求先被Web服务器解析,再被后端语言解析,然后进入数据库解释器、模板引擎、浏览器解释器,最后可能进入文件系统或操作系统执行环境。安全的做法不是“过滤坏字符”,而是在数据跨越信任边界时,明确它应该被当作数据,而不是被当作代码。这三类漏洞之所以经久不衰,还因为它们常常可以组合成完整攻击链:先用SQL注入窃取用户表和管理员哈希,再通过XSS窃
集群层接收到应用层的sql任务后,会经过优化、分解成每个数据节点上执行的子任务,其中包括对表的数据的评估,建空临时表,数据分发,关联数据,聚合,排序。此处的关联,是sql优化过程中,经常会出现瓶颈的地方,应着重分析此类步骤的耗时情况。在操作系统发现硬件问题,可参考如下。由于集群层只负责调度,基本不参与计算,因此,以节点层sql运行机制举例。首先,应排除受操作系统资源影响问题,可通过以下命令进行逐项
深度学习框架在大模型场景里就像地基---模型的高效训练、稳定部署。框架自动计算梯度,你只需要定义模型结构,不用手写反向传播。支持多机多卡训练,大模型动辄几千张 GPU 同时跑。训练好的模型可以导出为高效推理格式,部署到线上。自动把矩阵运算分配到多个 GPU 上并行执行。自动分配和释放显存,开发者不用手动管理。一个任务拆给 100 个人同时干。自动挡汽车,不用手动换挡。一个工程队分多个小组协作。操作
共同研发的的网安视频教程,内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。CTF(Capture The Flag)即夺旗赛,是网络安全领域最主流的竞赛形式,通过解题、攻防对抗等方式考察选手的漏洞挖掘、代码审计、逆向分析等综合能力。护网行动是由国家网信办等部门组织的国家级网络安全攻防演练,参与单位涵盖金融、
我们坚信,每一份原创智慧都值得被尊重与回馈,以永久分成锚定共创初心,让创意者长期享有价值红利,携手万千伙伴向着科技星辰大海笃定前行,拥抱硅基生命与数字智能交融的未来,共筑跨越时代的数字文明共同体。每个人都是使用者,也是创造者;在智能时代的浪潮里,单打独斗的发展模式早已落幕,唯有开放连接、创意共创、利益共享,才能让个体价值汇聚成生态合力,让技术与创意双向奔赴,实现平台与伙伴的快速成长、共赢致远。在全
SQL注入XSSCSRFSSRF文件上传路径遍历命令执行越权不可信输入↓不安全处理↓危险操作↓安全边界失效输入从哪里来?数据去了哪里?系统如何处理?谁有权限?哪里存在安全边界?找到输入点↓追踪数据流↓定位危险操作↓检查认证↓检查授权↓分析安全边界↓判断实际影响↓提出修复方案输入 + 数据库输入 + 输出 + 浏览器身份 + 资源 + 权限用户输入 + 服务器网络能力用户输入 + 操作系统。
PostgreSQL 是当前功能最强大的开源关系型数据库系统,支持跨平台的多种操作系统,基于 C 语言开发,通常简称为 PG 或 PGSQL。PostgreSQL 宣称自己是世界上最先进的开源数据库。PostgreSQL 的忠实用户认为其性能与 Oracle 不相上下,且没有高昂的成本负担。
本文系统梳理了网络安全三大主流就业方向——安全研发、安全研究、安全运维,并为零基础学习者设计了一套完整的学习路径。内容涵盖网络安全理论基础、渗透测试技术、操作系统与网络基础、数据库安全、Web渗透实战及编程能力提升等核心模块。文章指出,网络安全行业在数字化时代需求旺盛,人才缺口大,通过体系化学习和实战积累,新手也能快速入行并获得职业发展机会。该学习路线兼顾理论与实践,适合应届生和转行者参考,助力实
WSL2 迁移指南:如何将系统盘安装的 WSL 迁移到其他盘 WSL2 默认强制安装在 C 盘,但可通过四步迁移法更改位置: 先在 C 盘正常安装并初始化 WSL 导出为 tar 备份文件 注销并删除原实例 将备份导入到目标路径 修复默认用户配置(关键步骤) 验证后删除备份文件 注意事项: 目标盘需为 NTFS 格式 迁移不影响 GPU 直通和性能 VS Code 兼容无需额外配置 支持后续更新和
指望大模型直接吐出生产级 SQL,就像指望一个没有代码补全和编译器的程序员用记事本写操作系统——也许能折腾出一些东西,但每一步都可能埋着意想不到的陷阱。现实中的数据分析场景,时间、空值、跨行引用几乎无处不在,正是大模型最容易失足的地带。我们不能因为它能写诗,就理所当然地认为它也一定能写好 SQL。我第一次得到的,是一个语法不合规、连执行都通不过的残次品。第二次我说“再给你一次机会”,它用满屏的 N
业务人员不会写SQL:运营、产品想要统计订单数据,必须依赖后端/DBA开发人员写查询,沟通成本高、报表交付慢;DBA重复低效工作:海量慢SQL人工分析EXPLAIN执行计划、手动设计索引,重复性运维工作占用大量精力;传统NL2SQL工具安全性差:很多开源工具未做SQL拦截,存在删改表、篡改数据风险,密钥硬编码极易泄露。用户分层明显:1002为高价值用户,总消费5588元,客单价远超其他两位用户;三
本次实验完成了在 OpenEuler 虚拟机下 AI‑SQL 系统完整部署,熟悉 Linux 下项目启停、防火墙配置、数据库运维、大模型接口对接。实验过程中遇到文件路径、网络端口、组件兼容性、第三方接口等多种问题,通过排查定位,区分本地操作错误与第三方平台的偶发故障。虽然页面存在中文显示的兼容性缺陷,但是不影响核心业务功能,完成本次实验的全部任务。
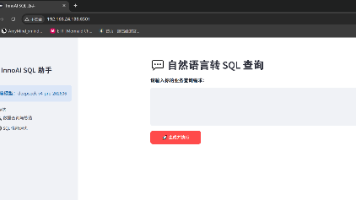
本项目基于国产 openEuler 操作系统、MySQL 8.0 数据库,结合腾讯云 TokenHub 大模型网关,开发轻量化 InnoAI SQL 智能助手系统,面向电商订单数据业务场景,支持接收自然语言需求自动生成合规只读 SQL 查询语句、执行数据统计并输出 AI 业务分析结果,同时可解析 SQL 执行计划、智能生成索引优化方案。
环境:安装并配置好mysql和python的openeuler系统。创建testdb数据库和order_info数据表。从腾讯云官网中获得API。Streamlit可视化。windows浏览器访问。给python安装依赖。使用测试用例进行试验。
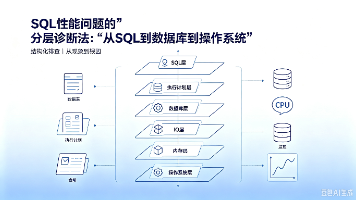
一条SQL慢,可能有一百种原因——SQL写法有问题、索引没建对、统计信息过旧、参数没调好、磁盘I/O满了、内存不够、网络抖动……很多DBA的做法是“先查SQL”,但真正的问题往往不在SQL本身。本文从“分层诊断”的思路出发,建立一套从SQL层→数据库层→操作系统层的逐层排查方法论,帮助读者在面对性能问题时不再“眉毛胡子一把抓”。
InnoAI SQL 助手一、项目说明非功能需求:① 兼容性:适配 openEuler/RHEL Linux 系统,兼容 MySQL 8.0.45,适配Qwen、DeepSeek 系列开源模 型;② 稳定性:自然语言识别容错率高,无匹配数据可正常提示,API、数据库异常捕获不崩溃;③ 安全性:仅开放只读查询权限,密钥文件设置 600 权限,不打印明文账号密三、环境搭建系统搭建及初始化1、安装虚拟机
本文介绍了一个基于MySQL 8.0和Python 3.11的数据库智能助手项目,主要实现自然语言转SQL查询和SQL性能调优两大功能。项目采用openEuler操作系统,整合了腾讯云大模型API(TokenHub)和Streamlit框架,通过以下技术方案实现。
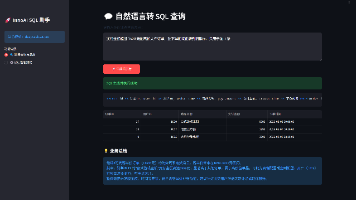
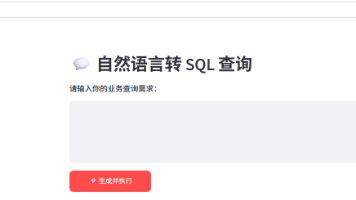
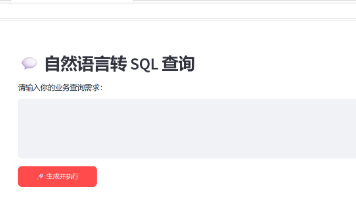
输入中文业务描述,大模型自动生成合规SELECT语句,强制拦截 INSERT/UPDATE/DELETE/ALTER等危险操作;自动执行 SQL,表格化展示查询结果;调用大模型生成通俗易懂的业务数据分析总结,替代人工报表解读。本项目打通Linux 运维 + MySQL 性能调优 + Python 开发 + 大模型 NL2SQL四大技术栈,完整实现 AI 赋能数据库运维的轻量化解决方案。
《基于AI的MySQL智能查询与优化工具开发实战》项目摘要 本项目针对传统DBA工作中的三大痛点(业务人员SQL门槛高、性能优化效率低、数据安全风险),开发了一套轻量化智能工具。核心功能包括:1)自然语言转SQL查询,业务人员输入中文需求即可获取格式化数据及AI业务解读;2)SQL自动调优,通过EXPLAIN分析执行计划输出索引优化方案;3)全链路安全管控,拦截危险SQL语句,敏感配置隔离存储。项
一、项目概述本项目是基于openEuler、MySQL8.0、Python3.11与腾讯云TokenHub大模型平台开发的电商订单智能SQL工具,支持命令行终端、Streamlit网页双交互入口,核心实现自然语言自动生成合规MySQL查询、SQL执行计划解析与性能调优两大核心能力,融合数据库运维与大模型NL2SQL技术,适用于数据查询、SQL性能优化轻量化场景。二、需求分析(一)功能性需求。
做电商运维经常遇到两大痛点:1. 业务运营、产品不懂 SQL,每次查订单报表都要排队找开发,沟通成本极高;2. DBA 日常重复分析慢查询 EXPLAIN 执行计划,判断全表扫描、索引缺失、文件排序等瓶颈,机械工作占用大量精力。为此我基于openEuler + MySQL 8.0.45 + 腾讯云 TokenHub 大模型聚合平台,单人 3 天完成一套「InnoAI SQL 助手」,实现自然语言一
本文介绍了一个基于MySQL8.0和大语言模型的电商订单库智能查询系统。系统通过自然语言输入自动生成合规SQL语句,执行查询并输出结构化结果,同时提供执行计划分析和优化建议。主要内容包括:1.环境搭建(openEuler系统、Python3.11、MySQL8.0部署);2.核心功能实现(自然语言转SQL、查询执行、性能分析);3.两种交互方式(命令行和Streamlit可视化界面);4.安全防护
st.warning("此处请输入待分析的 SELECT SQL 语句,请勿输入自然语言描述。# ====================== 全局CSS样式定制:优化字体、间距、按钮、代码块、表格展示 ======================# ===================== 模板2:SQL性能调优分析专用提示词 =====================# ==========
本文完整分享InnoAI SQL助手实战项目:基于国产化openEuler服务器,结合MySQL 8.0、腾讯TokenHub大模型,实现自然语言生成只读SQL、自动查询、AI业务解读、EXPLAIN智能调优,同时提供命令行+Streamlit网页双端,全程可落地、含完整部署代码与界面演示。本项目完整覆盖国产化服务器环境搭建、Python分层工程开发、大模型NL2SQL落地、Web可视化部署全流程
本项目基于 openEuler Linux、MySQL 8.0.45、Python 3.11 以及腾讯云 TokenHub 大模型聚合平台,构建了一套名为 InnoAI SQL 助手的电商订单库 AI 智能查询与 SQL 性能调优一体化工具。该工具旨在降低数据库查询门槛,业务人员无需掌握 SQL 语法,只需输入自然语言描述,即可自动生成安全的只读 MySQL 查询语句、执行查询,并以结构化表格形式
本文介绍了一个基于MySQL8.0与大模型API的电商订单智能查询与调优系统项目。系统通过自然语言输入自动生成合规SQL查询语句,执行查询并提供业务解读,同时支持SQL性能优化分析。项目采用分层架构设计,包含交互层、核心业务层和AI服务层,支持命令行和Web两种方式。详细说明了环境搭建:OpenEuler系统、Python3.11.9、MySQL8.0.45;API获取、脚本开发及测试流程,并提供
本项目基于国产openEuler操作系统、MySQL 8.0数据库,结合腾讯云TokenHub大模型网关,开发轻量化InnoAl SQL智能助手系统,面向电商订单数据业务场景,支持接收自然语言需求自动生成合规只读SQL查询语句、执行数据统计并输出AI业务分析结果,同时可解析SQL执行计划、智能生成索引优化方案。将上一步生成的统计 SQL 粘贴至调优功能,程序自动抓取 EXPLAIN 执行计划,识别
数据库的页(如PG的8KB)在操作系统层面通常由多个OS页(如4KB)组成。当数据库发起一个8KB的写操作时,在存储层实际上是两次4KB写入。如果写入中途断电或系统崩溃,可能出现前4KB写入成功、后4KB未写入的情况——这个数据库页就变成了"一半新一半旧"的损坏状态,这就是页分裂。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。同时,修改后法律引入了精細化的 “分级分类治理” 模式,根据运营者的不同类型、数据处理活动的规模和风险等级,配置差异化、梯度化的法律责任与罚则。内容涵盖了入门必备的操作系统、计
本文系统剖析了数据库高并发优化的全链路方案,从底层硬件到分布式架构逐层解析。首先指出硬件网卡、操作系统内核的TCP连接资源限制是高并发瓶颈的根源,详细分析了无连接池场景下频繁TCP握手/挥手的性能损耗。接着深入MySQL单机优化,提出连接池复用、SQL语句优化等核心手段。然后引入Redis缓存分层架构,详解缓存更新策略、内存淘汰机制及穿透/雪崩等问题的解决方案。最后给出分布式扩容方案,包括读写分离
本文详细介绍了在银河麒麟服务器操作系统V10 SP3上安装配置达梦数据库DM8的完整流程。内容包括:安装前准备、创建专用用户、系统资源配置、ISO挂载与图形化安装、数据库实例初始化、服务注册启动、使用disql工具连接数据库、创建管理用户与表空间,以及实战演示建表和数据操作。通过清晰的步骤说明和关键参数解释,为技术人员提供了一份可直接参考的实战手册,帮助快速完成国产达梦数据库的部署和应用开发基础配
业务出现数据库卡顿、接口超时排查顺序:SQL & 索引优化 → 表结构优化 → MySQL 参数调优 → 操作系统内核优化 → 硬件扩容先做软件层面低成本优化,最后再考虑硬件升级,避免盲目扩容造成资源浪费。有索引:并发越高性能衰减平缓;无索引:少量并发就会造成 IO、CPU 打满,查询耗时指数级上涨,形成性能雪崩。百万数据下,无索引查询速度比主键索引慢几十倍;高并发场景,缺失索引会引发雪崩式性能衰
摘要: Facebook开源的osquery工具(2.3万Star)将操作系统信息转化为数据库表,支持通过SQL查询系统状态(如进程、网络连接等),简化运维与安全监控。其特点包括: 交互式查询(osqueryi)和后台监控(osqueryd); 跨平台(Linux/macOS/Windows)统一接口,替代分散命令; 可扩展,支持自定义插件; 生态丰富(如Fleet、Kolide等管理平台)。 适
达梦数据库(DM Database)是武汉达梦公司开发的关系型数据库管理系统(RDBMS),核心代码100%自研,兼容Oracle语法,支持Windows/Linux/麒麟/UOS等主流操作系统。一个中国版的Oracle——功能定位相似、SQL语法高度兼容、但代码完全自主可控。
摘要: 网络安全学习应以合法合规为前提,强调“黑客精神”的核心是探索与创造而非破坏。学习路径分为五步: 思维框架:明确授权、道德与法律边界,遵守《网络安全法》。 基础知识:掌握计算机网络(TCP/IP、HTTP)、操作系统(Linux/Windows)、编程(Python、SQL)等核心内容。 系统学习:分阶段学习工具使用(Nmap、Burp Suite)、Web安全(OWASP Top 10)、
本文详细介绍了SQL注入攻击的原理、危害及防御措施。SQL注入是通过插入恶意SQL语句来欺骗数据库执行未授权操作,可能导致数据泄露、篡改甚至服务器接管。文章讲解了MySQL系统库、常用函数等前置知识,并详细解析了万能密码注入、联合查询注入、报错注入、布尔盲注和延时盲注等常见攻击手法,以及高阶注入技巧和自动化工具SQLMap的使用。最后强调所有操作必须在合法授权范围内进行,并提供了预编译语句、严格过
在SRC漏洞挖掘中,SQL注入是最严重的漏洞类型之一。一旦成功利用,攻击者可以读取、修改甚至删除数据库中的数据,甚至可能获得服务器的完全控制权。本文将带你全面了解SQL注入的测试思路、漏洞类型和实战技巧。发现过程参数分析:发现接口rid=2602'触发数据库报错WAF检测:被安全狗WAF拦截绕过尝试:使用连接符绕过rid=2602;select 1/0确认堆叠注入存在rid=2602;关键技巧:使
有的DBMS允许用户定义自己的数据类型。例如,你可以定义自己的名为gender的数据类型,它是单字符的文本数据类型,带限制其值为M或F(对于未知值或许还允许NULL)的检查约束。主键是一种特殊的约束,用来保证一列(或一组列)中的值是唯一的,而且永不改动。换句话说,表中的一列(或多个列)的值唯一标识表中的每一行。有的DBMS为此结合使用了操作系统的安全措施,而有的维护自己的用户及密码列表,还有一些结
为了说明,我们创建一个游标来检索没有电子邮件地址的所有顾客,作为应用程序的组成部分,帮助操作人员找出空缺的电子邮件地址。有时,需要在检索出来的行中前进或后退一行或多行,这就是游标的用途所在。游标(cursor)是一个存储在DBMS服务器上的数据库查询,它不是一条SELECT语句,而是被该语句检索出来的结果集。SQL检索操作返回一组称为结果集的行,这组返回的行都是与SQL语句相匹配的行(零行到多行)
osquery是一个开源工具,将操作系统信息映射为SQL数据库,允许用户通过SQL查询获取系统数据(如进程、端口、内核模块等)。支持Linux、macOS和Windows,提供交互式查询、定时调度和API集成三种使用方式。项目由Facebook发起,现属Linux基金会,在安全运维领域广泛应用,适合资产盘点、入侵检测和合规审计等场景。凭借C++编写的高性能和低资源占用,osquery已成为安全工具
于是有了下面这套脚本——12个独立SQL文件,每个10到38行,不建任何存储过程、函数、视图,对生产库零侵入。:MAIN表空间使用率接近100%时,数据库就无法写入新数据了,这是生产环境最高优先级的告警。第二天,我对着达梦的官方文档,一个一个视图去对列名。:无效对象通常是因为依赖的表或视图被修改了,导致引用它的函数、过程、视图失效。前置条件很简单:装了达梦客户端(disql能用),把脚本上传到服务
PHP在session存储和读取时,都会有一个序列化和反序列化的过程,PHP内置了多种处理器用于存取 $_SESSION 数据,都会对数据进行序列化和反序列化,PHP中的Session的实现是没有的问题的,漏洞主要是由于使用不同的引擎来处理session文件造成的。需要搭配文件上传使用,先生成一个phar文件,里面存入我们想要实现的序列化对象,然后上传到对方服务器,利用phar伪协议读取上传的ph
本文系统介绍了KES数据库上线前必须完成的性能压测与容量规划工作。内容涵盖: 四种压测类型:基准测试、并发测试、稳定性测试和极限测试,分别适用于不同业务阶段; 详细讲解ksql-bench工具使用,包括混合读写脚本编写和阶梯并发测试方法; 压测监控指标体系,包含服务器硬件指标和数据库内核指标两类关键数据; 容量计算公式,提供政务、金融两类业务的磁盘、内存、CPU计算模板; 完整的瓶颈排查链路和分阶
掌握注入流量特征,既能完成 CTF 流量题,也可用于真实服务器安全巡检。
ROUND(SUM(data_length + index_length) / 1024 / 1024, 2) AS '总大小 (MB)',ROUND(SUM(data_length) / 1024 / 1024, 2) AS '数据大小 (MB)',ROUND(SUM(index_length) / 1024 / 1024, 2) AS '索引大小 (MB)'1.mysql中,查服务器上所有数据
本文介绍了一种低成本、高隐私的本地化监控方案,利用Go2RTC和EasyNVR实现小米摄像头的本地存储管理。方案通过Docker部署Go2RTC作为流媒体服务器,支持多协议转换和低延迟传输,再结合EasyNVR进行录像存储,避免了云存储的长期费用和隐私问题。文章详细演示了在飞牛NAS上部署Go2RTC的步骤,包括环境准备、Docker配置和小米摄像头RTSP地址获取方法,最终实现将监控视频直接保存
本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!服务器不直接返回具体的错误信息,或语法错误,可能返回1或0 ,故不会返回结果,只能靠猜测。报错注入函数 extractvalue(1,2), xpath函数主要报错是参数2中。1''==>%27%的url编码 %25’的url编码 %27 两层转义。base64 绕过waf,前提 参数是使用base64加
约束即针对表的内容做出限制创建表的时候,确定出来,跟随建表语句,一起被设置到数据库服务器中mySQL中支持的一些约束not null 非空约束指定非空约束的列不能存储null值defalut默认约束当没有给列赋值时使用的默认值unique唯一约束指定唯一约束的列每行数据必须有唯一的值primary key主键约束 not null和unique的结合,可以指定一个列或多个列,有助于防止数据重复和提