登录社区云,与社区用户共同成长
邀请您加入社区
中间件(Middleware)是位于操作系统和应用程序之间的软件,为应用程序提供运行环境和通用服务。常见的Web中间件包括WebLogic、Tomcat、Nginx、Apache、JBoss、WebSphere等,中间件安全漏洞是渗透测试中最重要的攻击面之一。WebLogic是Oracle公司出品的Java EE应用服务器,广泛应用于企业级应用部署,也是漏洞最多、危害最大的中间件之一。Apache
云安全组通常作用于实例网卡外层,由云平台维护,规则简单、性能高,但可能被同 VPC 内其他实例、容器网络、IPv6、辅助网卡绕过。主机防火墙运行在操作系统内核,能看到进程、用户、接口、连接状态,但配置复杂,容易被 Docker、Kubernetes、VPN 软件插入规则而绕过。空密码账户、锁定密码账户、长期未登录账户、离职人员账户,都是常见隐患。本文从 SSH、用户权限、防火墙、日志四个维度出发,
具体来说,PostgreSQL 18.6之前的18.x版本、17.11之前的17.x版本、16.15之前的16.x版本、15.19之前的15.x版本,以及14.24之前的14.x版本,统统在受影响名单上。如果你的团队管理着多套数据库集群,建议立即组织一次全面的版本与扩展清单核查,把CVE-2026-15742的修复情况纳入本周的安全例会。最要命的是,攻击者不需要超级管理员权限,一个普通的数据库账号
从数据流角度看,Web应用本质上是一条“解释器链”:HTTP请求先被Web服务器解析,再被后端语言解析,然后进入数据库解释器、模板引擎、浏览器解释器,最后可能进入文件系统或操作系统执行环境。安全的做法不是“过滤坏字符”,而是在数据跨越信任边界时,明确它应该被当作数据,而不是被当作代码。这三类漏洞之所以经久不衰,还因为它们常常可以组合成完整攻击链:先用SQL注入窃取用户表和管理员哈希,再通过XSS窃
我有个表弟做IT的,干了6年每天都是在重复做部署、故障排查,工作的被替代性越来越高。而且随着自动化和AI工具普及,很多传统IT岗位正在收缩。然后他就下定决心转型到网络安全,为什么呢?因为IT内部转网安,其实是门槛相对友好的选择。你懂服务器、网络架构、操作系统,熟悉日志、权限管理和基础故障排查,这些都是网安必备基础知识,不用从0开始打计算机基础。对比零基础转行的人,你的上手速度更快,面试时也更容易抓
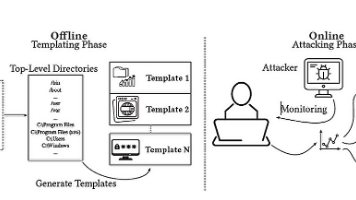
可奥地利格拉茨理工大学的安全研究团队最近扔出了一颗重磅炸弹:这套存在了几十年的文件通知机制,竟然可以被改造成一台几乎无孔不入的监视器,而且攻击者不需要管理员权限,不需要读取任何文件内容,甚至不需要突破任何内存防线。这项名为“文件通知攻击”的研究揭示了一个令人不安的事实:Linux 的 inotify、Windows 的 ReadDirectoryChangesW 和 macOS 的 FSEvent
网安专业≠好就业!资深IT顾问提醒在校生:勿陷工具陷阱,夯实数据结构、操作系统、网络技术、软件工程四大底层课程。重视密码学与访问控制核心知识,多读NIST等标准文档,培养系统思维。警惕盲目追逐新概念,提升哲学思辨能力,方能在真实业务中游刃有余。
本文为资深网络安全从业者对在校生的入行忠告:强调夯实《数据结构》《操作系统》《网络技术》《软件工程》四门基础课的重要性,倡导阅读NIST等标准文档以构建系统化知识体系,突出密码学与访问控制的核心地位,并建议学习哲学提升思维能力。提醒学生避免盲目追逐热点,守住法律底线,注重底层原理与融会贯通,方能在真实攻防中立于不败之地。
学习漏洞复现,做完靶场不写笔记,不复盘攻击链路。学得多但是没有沉淀,一段时间之后全部忘记。好的习惯:每复现一个漏洞,记录漏洞原理、利用步骤、payload、修复方案,整理成自己笔记。渗透测试不是简单跑工具、执行 POC。它是一套完整的安全思维,需要扎实的计算机基础、协议理解、操作系统知识,同时还要熟悉法律法规。新手最大的敌人不是漏洞难度,而是错误的学习方向。不要盲目跟风入坑,不要幻想速成。打好底层
nmap -sn 192.168.116.0/24 -oG -//在未知靶机 IP 的前提下,通过对整个网段执行 ping 扫描定位目标主机。ssh alice@192.168.116.130//把“网站用户”转化为“系统用户”,从而取得靶机的操作系统级交互能力。nmap -sV 192.168.116.130//探测靶机开放了哪些端口及其对应的服务与版本,从而确定后续攻击路径。"//成功执行了系
消息队列是线程级别,不是窗口级别;同线程多窗口共用一套消息队列HWND 内核对象保存所属线程指针,操作系统依靠这个指针完成消息投递消息不会直接调用程序函数,是先放到内核队列,应用层主动调用GetMessage/PeekMessage取出消息。
传统的自动化脚本需要人类预先写好每一步逻辑,而 GPT-5.5 作为“大脑”,能够接收模糊的自然语言指令(如“整理上周的销售数据并生成周报”),并在内部构建动态思维图谱。压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。当浏览器拥有了理解、规划和
不要试图用 AI 浏览器去替代所有现有脚本,而是优先识别那些高维护成本、易受 UI 变更影响的痛点场景。将这类任务作为首批迁移对象,验证语义化操作的稳定性优势。其次,
很多人学习网络安全时,会直接从工具使用或漏洞复现开始,但这样很容易陷入 “知其然,不知其所以然” 的困境。网络安全不是孤立的技巧,而是建立在计算机基础、操作系统、网络协议、数据库和编程能力之上的应用技术。只有先打好基础,后续学习渗透测试、防御加固和应急响应时,才能真正理解问题背后的原因。
很多新手入行网络安全,一上来就盯着渗透测试,觉得挖洞很酷,一心只想学攻击,忽略基础。看完整篇文章,大家应该明白,渗透测试不是单纯的工具点击,是一套完整的思维体系,底层依赖网络、操作系统、数据库、编程等基础知识。学习渗透没有捷径,核心就三件事:打好基础、靶场实战、持续复盘。不要追求速成,84 小时只是入门门槛,想要达到求职上岗水平,还需要持续练习、积累漏洞经验,坚持写技术博客沉淀自己。同时也要分清岗
而Libpcap是通过内核提供的接口(BPF / PF_PACKET / DLPI)从数据链路层获取原始帧。C. 通过了国家标准《信息安全技术操作系统安全技术要求(GB/T20272-2019)》规定的第五级要求。C. 一个用户可以拥有多个角色,一个角色可以分配给多个用户。A. 核心思想是"用户-角色-权限",角色是权限的集合。C. 目标侦察(Reconnaissance)A. 武器构造(Weap
操作系统方面,Linux命令、权限管理、日志查看,Windows账户与组策略也是高频考点。应急响应、等保基础、渗透测试流程、内网渗透思路都属于常考内容。如果你打算系统学习网络安全,又担心自学没有方向、缺少实战项目,老男孩网络安全,从计算机网络基础到 Web 安全、渗透测试、应急响应,配套靶场实战训练,贴合企业真实面试与岗位需求。常见Web漏洞原理是重中之重:SQL注入、XSS跨站、CSRF、文件上
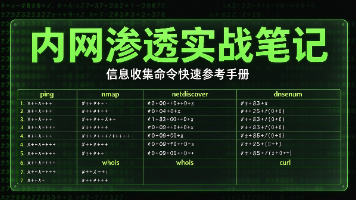
本文系统梳理内网渗透中信息收集的核心技术,涵盖机器角色判断(如文件、DNS、DHCP服务器识别)、本机信息获取(操作系统、权限、服务、补丁等)及域环境探测。重点介绍实用命令与工具,如wmic、PowerView、BloodHound,助力快速定位域管理员,为后续渗透奠定基础。
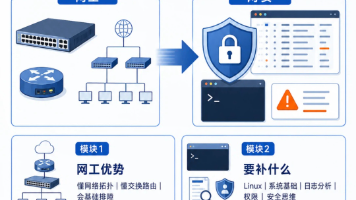
网络运维人员转型网络安全,无需从零开始。凭借已掌握的TCP/IP、路由交换等基础,只需补足系统安全、日志分析、权限管理等核心能力,即可实现平滑过渡。建议分阶段学习:先夯实网络安全法规与渗透测试基础,再掌握操作系统、网络协议及Web漏洞原理,最后通过Python等脚本编程提升实战能力。1个月内可具备6k-15k岗位竞争力,长期发展可冲击大厂高薪。资料包已整理好,助力零基础者科学入行,技术逆袭不再是梦
35岁零基础女生裸辞转行网络安全,仅用3个月斩获大厂offer。她分享转型原因:传统行业成长停滞,而网络安全人才缺口大、薪资高、发展空间广。通过系统学习渗透测试、操作系统、网络协议、Web安全及Python编程等核心技能,1个月内掌握实战能力。文章提供完整学习路线与免费资料包,强调技术门槛可突破,适合跨行者参考。
例如,某跨国银行在一次外部渗透测试中,使用Kali上的Metasploit模块快速利用了Apache Struts2漏洞(CVE-2017-5638),但当攻击链延伸到内部数据库时,工具生成的SQL注入payload被WAF(Web Application Firewall)自适应拦截,导致整个利用链条断裂。数据泄露防护涉及加密(AES-256-GCM、RSA-OAEP)、哈希算法(bcrypt、
操作系统课程作业,但我觉得必须从最底层来思考解决问题。1)输入的cd/dir这样的命令本质上是什么?2)存在什么地方?3)为什么输入abc这样的不行?4)请写一个abc命令,内容是输出自己的姓名,并在cmd上执行。那么我们就以cd /和dir举例来说明一下在linux下命令行输入命令回车后本质是在干什么?二进制糕手来逆向咯!qwq!!!
Snort是一款开源的轻量级入侵检测软件,属于基于网络的误用检测系统,其源代码可以从Snort官方网站下载使用。Snort具有跨平台特点,支持常见的操作系统,能够完成实时流量分析。它可以进行协议分析和内容查找/匹配,能够探测多种攻击和嗅探行为,如缓冲区溢出、秘密端口扫描、指纹采集等。简单地说,Snort是一个基于Libpcap的数据包嗅探器。
hashcat号称世界上最快的密码破解,世界上第一个和唯一的基于GPU的规则引擎,免费多GPU(高达128个GPU),多哈希,多操作系统(Linux和Windows本地二进制文件),多平台(OpenCL和CUDA支持),多算法,资源利用率低,基于字典攻击,支持分布式破解等等,hashcat目前支持各类公开算法高达247类,市面上面公开的密码加密算法基本都支持!在渗透测试中我们往往会得到很多hash
命令执行(RCE)与代码执行(ACE)的核心区别在于:前者在操作系统层面执行命令,后者在编程语言层面执行代码。两者均因未过滤用户输入、使用危险函数(如system()、eval())且缺乏转义导致。常见漏洞包括PHP的命令注入、Python的exec()滥用及反序列化RCE。攻击者可通过管道符、编码、取反、无回显等技巧绕过防护。防御需坚持白名单验证、输入转义与最小权限原则,杜绝不可信输入执行。
黑客攻防是一个极具魅力的技术领域,但成为一名黑客毫无疑问也并不容易。你必须拥有对新技术的好奇心和积极的学习态度,具备很深的计算机系统、编程语言和操作系统知识,并乐意不断地去学习和进步。
本文为网络安全零基础入门教程,系统梳理了从理论到实践的学习路线,涵盖网络安全法律法规、渗透测试、操作系统与网络基础、数据库安全及Web漏洞(OWASP Top10)等内容,强调编程能力(如Python)在实战中的关键作用。建议学习者循序渐进,注重动手实践,掌握工具使用并提升自动化脚本开发能力,目标是实现从“脚本小子”到专业安全工程师的跨越,助力就业或职业发展。
nmap是一款用于网络发现和安全评估的开源工具。它可以扫描网络主机,了解主机的开放端口和服务信息,甚至可以对操作系统进行识别。以下是nmap主要用途:网络发现:nmap可以扫描网络上的主机,了解主机的IP地址、MAC地址等信息。端口扫描:nmap可以扫描网络上的主机,了解主机上开放的端口和服务信息。操作系统识别:nmap可以通过扫描主机上的特征端口和协议,判断主机运行的操作系统。漏洞扫描:nmap
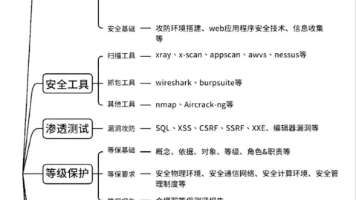
Kali Linux 是基于 Debian 开发的专业渗透测试操作系统,由 Offensive Security 官方维护,专为网络安全攻防、漏洞测试、安全研究打造。系统内置海量主流攻防工具,无需手动复杂配置,常用核心工具包括:🔹Nmap:全网端口扫描、主机探测、服务识别🔹:业界顶级渗透测试框架🔹:离线密码爆破工具🔹Wireshark:网络流量抓包分析🔹Burp Suite:Web 漏洞
计算机基础:网络、操作系统、数据库、编程等底层知识——网安所有技术的"地基"。零基础学网安完全可以,但必须补对基础——网络、系统、数据库、编程,缺一不可。基础零散、不知道补什么、补了不会用——方向错了,越学越乱。计算机基础补课模块(网络/系统/数据库/编程,零基础可跟)"基础→网安"衔接路线(补课+漏洞+实战一条线)靶场实战带练(边补边用)就业指导(作品+简历)想系统学习网络安全、从零基础起步的,
Wireshark 是一款功能强大的网络协议分析器,最早由 Gerald Combs 于 1998 年开发,经过多年发展,已成为网络诊断和分析的首选工具。它支持实时捕获数据包并提供详尽的解码信息,适用于多种操作系统,包括 Windows、macOS 和 Linux。本文将为您全面剖析 Wireshark 的强大功能,从基础到高级,让你快速掌握这个神器!💡。