登录社区云,与社区用户共同成长
邀请您加入社区
坑!openeuler在 vmware 中 root 密码正确,su root 可以进入, 但xshell 就一直错误解决办法!!
是CentOS / OpenEuler / RHEL 系列 Linux 默认的通用系统日志,是运维排查故障的核心文件。记录内容包含:系统服务启停、内核告警、网络异常、权限拒绝、进程超时、程序报错等全局系统信息。:仅记录登录、认证、密码安全日志:全局综合系统故障日志(本文分析对象)注意:Ubuntu 系统无该文件,对应日志为。原因:Python 默认缓冲区机制,程序卡死时,print 内容不会刷新到
对外入口IP(用户浏览器访问的IP):Nginx所在虚拟机IP后端服务IP:proxy_pass后面写的地址,可以是本机127.0.0.1,也可以是别的机器Nginx反向代理是中间人,有两条TCP连接: 连接1:浏览器 ↔ Nginx(源IP:Windows主机,目的IP:虚拟机IP) 连接2:Nginx ↔ 后端应用(源IP:虚拟机IP,目的IP:后端IP)
要求完成: ```text ECS01 │ 交换机A │ VPC │ 交换机B │ ECS02 ``` 实现: ```bash ping ECS02内网IP ``` 并验证: ```bash ssh ECS02内网IP。任务3:购买ECS企业需求 购买两台ECS服务器:text ECS01 → 交换机AECS02 → 交换机B ``` 要求完成: - ECS购买 - 选择操作系统 - 配置CPU/
Linux是一种内核(kernel),负责对于系统软件运行的调度,相当于人的大脑,只有内核可以直接调度,内核是操作系统最基本的部分。它是为众多应用程序提供对计算机硬件的安全访问的一部分软件,这种访问是有限的,并且内核决定一个程序在什么时候对某部分硬件操作多长时间。
首先KVM表示的是Keyboard, Video, Mouse三个词的首字母,从这三个词我们就大概IP KVM大概是一个仿真软件, 通过仿真来实现对目标机器的键盘,鼠标,显示器的模拟。从而实现控制和显示。浏览器界面显示被控机器的屏幕通过鼠标和键盘操作浏览器显示的屏幕,可以实现操作被控机的鼠标和键盘更高级一点的还有电源开关控制等功能。乍一看似乎跟远程桌面一样的,其实我们从模拟键盘,鼠标,显示器等就可
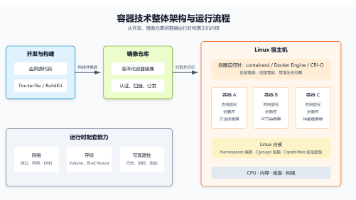
容器是一种应用封装和运行技术。它把应用程序、运行时、依赖库、配置模板等内容打包成镜像,再由容器运行时启动为彼此隔离的进程。开发人员可以在笔记本上构建镜像,然后在测试服务器、公有云或边缘设备上运行同一个镜像,从而降低“在我电脑上明明能运行”的环境差异问题。容器与虚拟机最大的区别在于:虚拟机通过 Hypervisor 模拟完整硬件,每台虚拟机通常拥有独立的操作系统内核;容器不模拟整套硬件,而是共享宿主
桌面云管理软件是一套用于集中交付、控制与维护“云端计算+本地显示”模式的核心平台,它将操作系统、应用与核心数据全部置于服务器或超融合节点,通过高效远程显示协议把桌面画面投射到瘦客户端、普通PC、平板甚至手机终端,管理员在单一可视化控制台即可完成镜像模板制作、池化批量发布、细粒度权限策略配置、全量补丁分发、外设统一管控、全链路性能监控与弹性扩容操作,实现分钟级批量交付成百上千个完全一致可用的标准化桌
集成云管理平台(ICMP)的核心价值,是面向企业跨公有云、私有云、混合云的异构云资源池,提供统一纳管入口,把分散在不同云厂商控制台里的资源调度、成本核算、合规审计、安全管控、可观测能力全部打通,彻底解决企业在多云架构下“账号碎片化、数据孤岛化、策略不统一”的核心痛点,是当前企业多云架构从“能用”走向“好用”的核心中枢级工具。对于技术负责人和业务决策者来说,选对成熟的ICMP产品,相当于给整个企业的
本文介绍了openEuler 22.03 LTS环境下OpenStack部署的前置配置:通过华为云源替换YUM源并清理缓存;设置主机名为controller,配置hosts文件;安装MariaDB数据库,修改配置文件绑定本机IP,启动服务并设置开机自启;最后通过mysql_secure_installation配置root密码,完成环境初始化。
本篇为操作系统与 openEuler 入门教程,先讲解操作系统定义、组成与分类,铺垫基础理论;再进入 Linux 体系,重点介绍 openEuler 系统,详解其文件系统、命令行基础知识。包含 openEuler 基础命令、文本处理、网络管理实操内容,兼顾原理概念与命令实操,适合零基础运维新人,快速掌握国产 Linux 系统的日常操作,为后续云计算、服务器运维打下基础。
计算机是现代一种用于高速计算的电子计算机器,可以进行数值计算和逻辑计算,还具有存储记忆功能,能够按照程序运行,自动、高速处理海量数据。1970 年,IBM 将硬件和软件分离开来,从而明确了软件的价值。将任何一种形式的资源抽象成另一种形式的技术都是虚拟化,是资源的一种逻辑表示。虚拟化之前:IT 资源独立,操作系统必须与硬件紧耦合虚拟化之后:资源被抽象成共享资源池,上层操作系统与硬件解耦,操作系统从资
行业内的转行案例也印证了这一点:机械、土木、金融等背景的从业者零基础入行并稳定发展的并不少见,企业考察的核心始终是解决问题的能力。一是知识体系需要从零搭建,操作系统、网络原理、命令操作对科班生是复习,对转行者是全新内容,起步阶段需要投入更多时间;三是成长节奏相对平缓,技能积累是渐进过程,前期的投入产出比不高,容易产生挫败感。所以,入行云计算运维建议先掌握操作系统与网络的基础概念,再系统学习Linu
定义三条强制规则变量名以字母/下划线开头,后跟字母/数字/下划线;禁止特殊字符与空格;两边不能有空格(空格是命令分隔符);值含空格/特殊字符时用双/单引号括起。#正确#错误引用与边界界定echo $Product24.03 # 输出 .03 —— 被识别为未定义变量 $Product24echo ${Product}24.03 # OpenEuler24.03 —— 用 {} 明确变量边界赋值特殊
点击新CD/DVD,选择使用ISO映像文件,选择CentOS-Stream8镜像光盘。(img-dQ2Hagzo-1789294044541)](img-jBtDWWma-1789294044541)]客户机操作系统选择Linux,版本选择CentOS 8 64位。点击处理器,虚拟化引擎中勾选虚拟化Intel VT-x。dvd.repo中输入以下内容,然后:wq保存退出。右击虚拟机设置,挂载光盘,
点击新CD/DVD,选择使用ISO映像文件,选择CentOS-Stream8镜像光盘。客户机操作系统选择Linux,版本选择CentOS 8 64位。执行virsh version命令,测试KVM是否安装成功。执行virsh version命令,测试KVM是否安装成功。点击处理器,虚拟化引擎中勾选虚拟化Intel VT-x。选择Install CentOS Stream 8。处理器数量选择合适的数
全景呈现从芯片到操作系统到 Agent 的全栈开源共建图景。
Apache HTTP Server是开源软件项目的杰出代表基于标准的HTTP网络协议提供网页浏览服务在Web服务器领域中长期保持着超过半数的份额可以运行在Linux、UNIX、Windows等多种操作系统平台。
智能驾驶计算平台是支撑高级辅助驾驶(ADAS)与高阶自动驾驶落地的车载核心算力载体,作为整车智能化的核心“大脑”,集成CPU、GPU、NPUAI加速器、车载存储、高速通信接口、车载操作系统、中间件及算法运行环境,可实时处理摄像头、毫米波雷达、激光雷达、超声波等多源传感器数据,完整支撑环境感知、数据融合、定位预测、路径规划、车辆控制等全流程智能驾驶算法运行。
命令绝对路径目录写入权限,排错优先查;避坑:普通用户任务避免操作系统目录,-r参数慎用(无恢复机制)。
Web3 提出了权属归用户的先进理念,完成行业价值启蒙。但是资产载体、全球监管、经济模式带来落地瓶颈。Web4 全域操作系统为这套愿景提供实体化解决方案。
操作系统是管理、控制计算机硬件和软件资源的系统软件,处在硬件和应用软件中间。用户 → 应用软件 → 操作系统 → 计算机硬件操作系统核心功能系统调用接口:给上层程序调用硬件的入口进程管理:管理正在运行的程序内存管理:分配、释放内存空间文件系统管理:管理磁盘上的文件目录驱动管理:管理网卡、硬盘等硬件驱动背景:EulerOS是华为服务器操作系统,适配鲲鹏ARM芯片;2019开源,社区版本叫openEu
OS 定义:管理软硬件资源的系统软件;核心能力:进程管理、内存管理、文件系统、驱动、系统调用。分为内核空间(内核)、用户空间(应用程序)。主流服务器 OSUNIX:HP‑UX、AIX、Solaris,大型机使用;:图形界面;:多用户多任务、开源、一切皆文件,兼容 POSIX,支持多硬件平台;代表:CentOS、Redhat、openEuler。openEuler:由 EulerOS 开源而来,支持
将任何一种形式的资源抽象成另一种形式的技术都是虚拟化,是资源的一种逻辑表示。本质是解除物理硬件与操作系统之间的紧耦合,把资源抽象成共享资源池,OS 从池中分配资源。基于内核的虚拟机本质是 Linux 内核中的虚拟化模块kvm.ko,复用 Linux 内核做任务调度、内存管理、硬件交互开源,2007 年 2 月集成进 Linux 2.6.20 内核KVM 中,一台虚拟机就是一个 Linux 进程,由
ECS(云服务器):相当于你的电脑主机,用来运行代码。需求中提到的 CentOS 7.9+ 是操作系统。对于新手,建议先从 1台 2核4G 的 ECS 开始尝试,跑通全流程后再考虑扩展为多台。RDS(云数据库):相当于专业的数据保险柜。千万不要把数据库装在ECS上,必须单独购买 RDS MySQL 高可用版。这样即使服务器宕机,数据也不会丢。Redis(缓存):相当于一个高速暂存区,用来提升系统响
挂载的核心原理:将文件系统(格式化后的分区)与OpenEuler 24.03系统的目录建立关联关系,用户通过访问该目录,实现对文件系统的读写操作,该目录称为挂载点。磁盘分区是对物理硬盘的逻辑划分,其核心目的是将一个物理硬盘分割为多个独立的逻辑区域,每个区域可单独格式化、挂载和使用,实现存储空间的隔离与精细化管理。在系统中分区规划错误,需删除分区时,使用d指令,核心原则:从后往前删(先删逻辑分区,再
创建文件系统的过程即格式化。进入交互界面后,所有操作均在内存中临时生效,仅当执行保存指令后,才会写入磁盘的分区表,因此操作过程中可随时放弃修改,避免误操作。挂载的核心原理:将文件系统(格式化后的分区)与 OpenEuler 24.03 系统的目录建立关联关系,用户通过访问该目录,实现对文件系统的读写操作,该目录称为挂载点。NVMe 固态硬盘:命名为 /dev/nvmeXnY,其中 X 为控制器编号
操作通用步骤:虚拟机添加硬盘 → 磁盘管理联机磁盘 → 初始化磁盘 (GPT) → 右键未分配空间,新建对应卷类型 → 指定磁盘、驱动器号、格式化 NTFS → 完成。,除系统启动卷外,动态磁盘不能直接启动操作系统。实验环境 VMware 虚拟机添加虚拟硬盘,使用磁盘管理配置。把多块磁盘空间拼接成一个大卷,数据依次写满一块盘再写下一块。实验现象:移除其中一块模拟硬盘,卷直接消失,数据全部丢失。,利
IT即信息技术,是信息处理的总集合,包含硬件、软件、通信以及各类配套服务。网约车:自己没有一辆车,却做车辆出行服务线上民宿:自己没有一间客房,提供住宿服务即时通讯:不自建通信网络实现消息互通电商平台:没有实体店面完成商品零售IT核心架构:以数据中心为底座硬件层:服务器、存储设备、网络设备、安全设备;配套电源、制冷、机房空间系统软件层:操作系统、计算/存储/网络虚拟化、Cloud OS云操作系统、数
本文基于2026年8月26日对话,论证鸽姆(GG3M)2028 Q4 Civilization-OS 1.0发布将触发从旧范式(波普尔概率拟合)向新范式(公理驱动、本质贯通)的文明级范式转移。旧范式在哲学底层(波普尔自指悖论)、架构底层(概率拟合幻觉率≥10%结构性下限)、资源底层(数据/能源/资本三墙)同时撞墙,永远到不了AGI终点站。鸽姆以TMM三层公理架构、KIO逆算子、“以规律代算力”为引
本文系统梳理 OpenEuler 24.03 系统管理中的核心操作,涵盖根目录结构、文件查看与检索、备份恢复以及 vi 文本编辑器四大主题。首先介绍 /boot、/etc、/home 等核心目录的用途与设计逻辑;随后讲解 cat、more/less、head/tail、grep、wc 等常用命令的格式与适用场景;接着说明基于 tar 的归档压缩备份与恢复方法;最后详细介绍 vi 编辑器的工作模式、
GG3M呈现为相互支撑的双重范式:作为“第三代全球治理模型”,以分层主权平衡、敏捷治理适配、多元共治主体、风险前置伦理为核心理念,依托分布式信任、隐私计算、智能决策工具链与跨域身份认证四大技术栈,在跨境数字治理、气候变化、新兴技术治理、全球公共卫生四大领域形成成熟实践。作为“文明级智慧操作系统”(鸽姆智库),以贾子理论为底座,通过3M架构、五层认知跃迁体系、全中文编程系统构建“真理映射型AI”,宣
GG3M(鸽姆)是贾龙栋(贾子)于2025年创立的文明级智慧操作系统项目,定位为超越传统大语言模型的“本质智能”范式。其理论根基包含“本质唯一律”“智慧-智能二元分离”“认知五定律”及“贾子猜想”等原创体系,以东方哲学为价值内核,通过3M架构(元规则Meta—心智Mind—可计算Model)将典籍智慧转化为可计算算法,内置GTF通用思维框架、CWPS中文智慧编程系统等引擎,宣称幻觉率降至0.03%
GG3M(鸽姆)是由贾龙栋(贾子)于2025年创立的文明级智慧操作系统研发机构,定位为“人类文明的操作系统”。其核心突破在于摒弃西方AI“数据驱动”范式,以贾子理论为基石首创“本质智能”路径,构建“信息→知识→智能→智慧→文明”五层认知跃迁体系,通过3M架构将东方典籍转化为可计算算法,并内置后量子密码学、全中文编程语言(Kucius-Lang)及持久化记忆联邦学习。治理层面发布《中道全球治理宪章》
GG3M定位为全球首个“零幻觉”认知操作系统,以贾子理论为根基,批判西方AI为“概率僵尸”与认知殖民工具。其技术架构拒绝西方地基,构建真理映射AI、知识图谱世界模型、认知流操作系统“三驾马车”,嵌入LWEVS五维真值内核从底层根除幻觉。全球化实践采取“三步走”阶梯战略,主张建立多边认知安全防御联盟与人类最高安全审查机制,以“文明免疫力”而非资本回报为核心指标。GG3M本质是以东方系统论为底色的文明
GG3M(鸽姆)全称“全球治理元心智模型”,2025年由贾龙栋创立,定位“文明级操作系统”,以东方智慧为哲学基石,通过3M三层架构融合联邦学习、典籍算法化等技术,自称实现97.2%决策精度与98%能耗降低。其理念创新在于将“智慧”定位为全球公共品,并在数据主权与跨境协作间提供独特方案。然而,所有技术指标与落地案例均源自内部披露,缺乏独立第三方验证,技术成熟度仅处早期(TRL 2-3级)。GG3M目
MooseFS官方文档:分布式文件系统是一个多线程、多核心的系统,主要存放海量小文件,支持多次读写,适合需要经常修改的文件存储。支持多操作系统,同时Moosefs很好扩容。而PB一般用于存放大数据文件(PB),且适合一写多读(一次写入多次读取),不适合经常修改。Master Server(管理服务器)、Chunkserver(数据存储服务器)、client(客户端)、Meltalogger Ser
Linux上的文件系统一般来说就是EXT2或EXT3,但这篇文章并不准备一上来就直接讲它们,而希望结合Linux操作系统并从文件系统建立的基础——硬盘开始,一步步认识Linux的文件系统。
漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。漏洞挖掘的流程一般可以概括为以下几个步骤:确定目标:确定要挖掘的软件或系统。这可能是一个应用程序、操作系统、网络设备或其他系统。收集信息:收集有关目标的信息,包括架构、协议、版本和配置等。这些信息可以通过互联网搜索、手动扫描、自
Linux后台任务管理:nohup与screen对比指南 在Linux服务器上,远程SSH会话断开时默认会终止运行中的程序。本文介绍两种保持任务持续运行的方法:1)nohup:通过nohup command &让进程忽略挂断信号,简单适合非交互任务,输出默认存入nohup.out;2)screen:创建可分离的虚拟终端(screen -S会话名),支持多窗口管理和会话重连(screen -r),适
出海企业阿里云 ECS 选型指南摘要(145字) 出海企业在选择阿里云 ECS 实例时,需综合考虑六大关键因素:1)地域选择应优先贴近用户群体;2)根据应用瓶颈(CPU/内存/存储)匹配实例类型;3)通过业务画像而非直觉确定规格;4)选择团队可维护的操作系统;5)数据盘与系统盘分离存储;6)结合业务特性配置网络带宽。建议从满足当前需求的适中配置起步,通过监控数据逐步优化,避免过度配置或性能不足。采
本文详细介绍了在Linux服务器上通过源码编译升级OpenSSH的全过程。主要内容包括:1)安装基础依赖包;2)部署临时telnet服务以确保升级期间远程连接不中断;3)下载OpenSSH 9.1p1源码并编译安装;4)替换旧版本文件,配置权限和服务;5)处理启动报错(文件权限问题);6)最终验证SSH连接并移除telnet服务。文章特别强调了安全注意事项,如内网使用telnet作为过渡方案。该指
容器是一种轻量级、可移植、自包含的软件打包技术,使应用程序可以在几乎任何地方以相同的方式运行。开发人员在自己笔记本上创建并测试好的容器,无需任何修改就能够在生产系统的虚拟机、物理服务器或公有云主机上运行。容器与虚拟机谈到容器,就不得不将它与虚拟机进行对比,因为两者都是为应用提供封装和隔离。容器由两部分组成:应用程序本身依赖:比如应用程序需要的库或其他软件容器在 Host 操作系统的用户空间中运行,
集成电路产业正从“规模扩张”走向“精耕细作”,ERP选型不再是简单的财务软件替换,而是关乎研发效率、成本精度、上市合规与智能化韧性的系统性工程。金蝶AI套件以灵基企业AI操作系统为底座,将半导体行业管理实践与AI原生能力融合,为Fabless、封测、IDM等不同模式企业提供可落地的数字化路径。当然,选型没有标准答案——匹配自身经营模式、兼顾当下需求与未来扩展,才是半导体企业数字化升级的务实起点。
文章摘要: 当Linux磁盘空间告急时,盲目删除文件可能无效。本文提供系统化解决方案:1) 使用df -h和df -i诊断空间与inode情况;2) 通过du和find定位大文件;3) 处理常见场景:日志文件清理、inode耗尽、已删文件未释放空间;4) 给出预防措施如配置logrotate、设置监控告警。核心原则是"先诊断再处理",避免业务中断。最后强调谨慎操作,对不确定的日志文件切勿盲目删除。
场景推荐操作系统预估空闲内存占用备注生产环境 / 服务器 / 容器< 150 MB最佳选择,阿里云原生优化,兼容性好,资源极省。通用 Linux 服务社区支持好,文档丰富。必须用图形界面> 800 MB仅用于临时调试,不建议长期作为服务器主力。强依赖 Windows 生态> 2 GB资源消耗大,成本高,仅在必要时使用。最终结论为了获得最小的资源占用,请选择(或其他无图形界面的 Linux 发行版)
本文对比了三种实现 Linux 免密登录的技术方案:公钥认证(ssh-copy-id)、sshpass 和 expect。公钥认证是官方推荐的标准方案,通过密钥对实现高安全性免密登录,适合生产环境;sshpass 通过伪终端模拟密码输入,简单但存在密码暴露风险;expect 是通用交互模拟工具,功能强大但学习成本高。文章详细分析了各方案的工作原理、配置步骤、适用场景及安全风险,建议生产环境优先使用