实验六 Linux的防火墙应用示例(CentOS系统)
一、实验要求
1、熟悉iptables指令
2、利用多台主机或者虚拟主机,结合ssh远程访问模拟计算机被入侵的场景,通过配置iptables防火墙出入规则阻止恶意主机的入侵。
3、测试回环地址通信
4、通过源地址转换,对恶意主机隐藏虚拟机的内部ip地址。
二、实验内容
(一)熟悉iptables指令
1、使用iptables -L -n命令来查看规则。
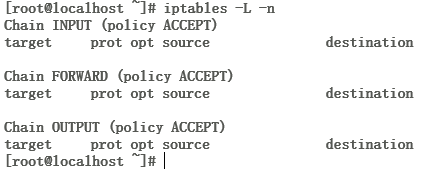
2、新增一个规则:“iptables -t filter -A INPUT [规则类型] [规则内容] -j [规则作用效果]”。
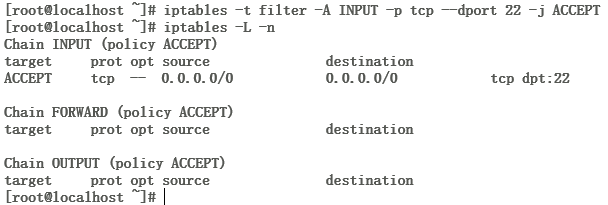
iptables默认添加在filter文件中,通常我们也可以用“iptables -A INPUT [规则类型] [规则内容] -j [规则作用效果]”配置。
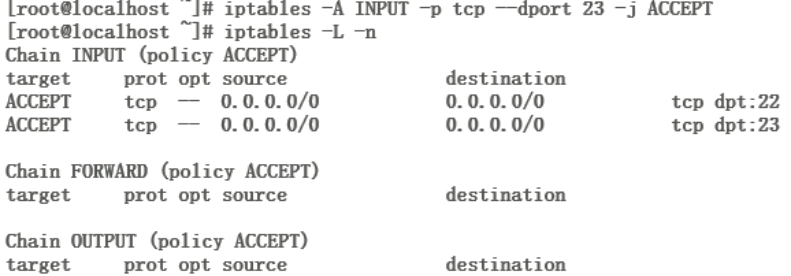
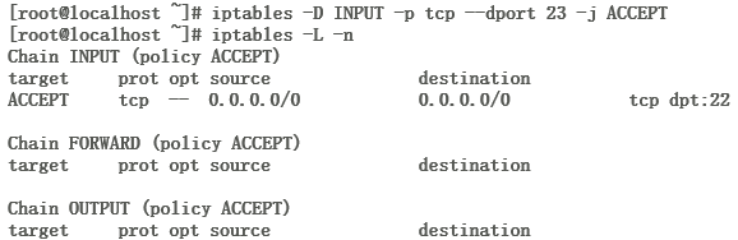
3、删除一个规则:“iptables -t filter -D INPUT [规则类型] [规则内容] -j [规则作用效果]”。
iptables操作详解链接:iptables全面详解(图文并茂含命令指南)_iptables详解-CSDN博客
(二)利用多台主机或者虚拟主机,结合ssh远程访问模拟计算机被入侵的场景,通过配置iptables防火墙出入规则阻止恶意主机的入侵。
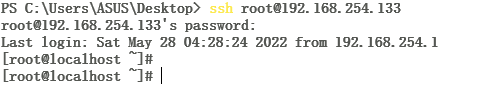
1、初始时用物理主机通过ssh连接虚拟机,连接成功。
2、配置防火墙规则阻止物理主机访问虚拟机。
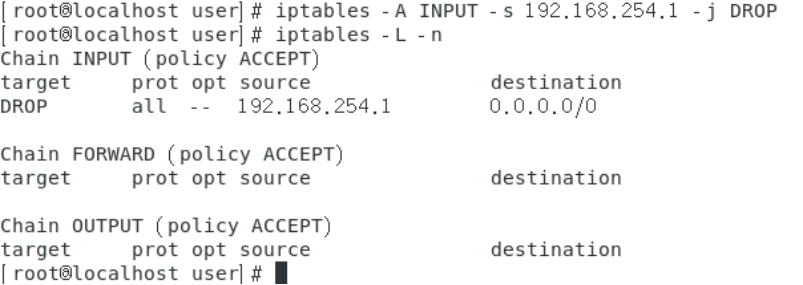
3、此时再次连接,显示连接超时。

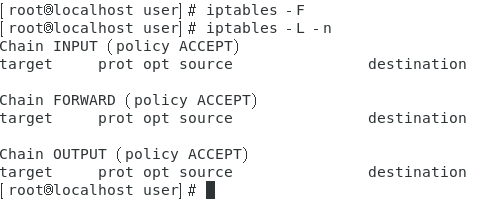
4、取消防火墙规则,能够正常ssh访问。
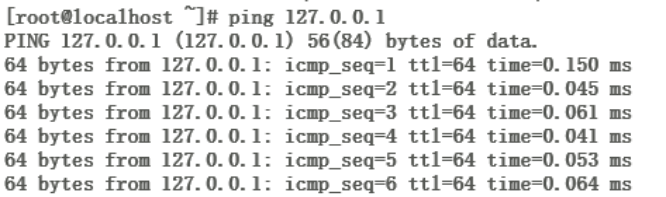
(三)测试回环地址通信
1、配置防火墙入方向和出方向规则。
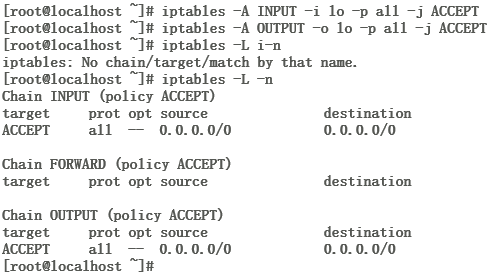
2、ping环回地址。
(四)通过源地址转换,对恶意主机隐藏虚拟机的内部ip地址。
1、使用wireshark查看当前主机和虚拟机的数据交互。
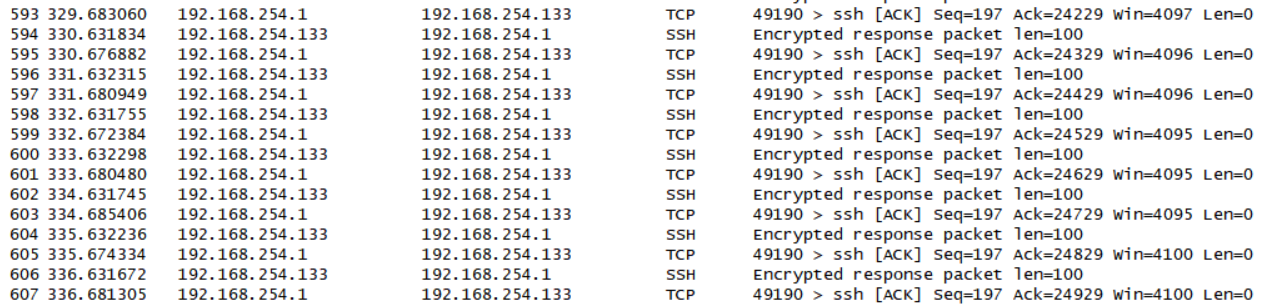
2、进行源地址转换,隐藏内部地址。

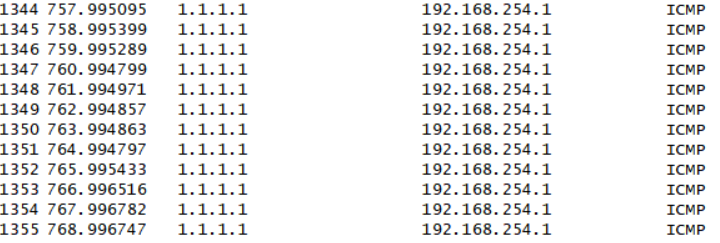
3、再次使用wireshark查看当前主机和虚拟机的数据交互,此时内网地址被隐藏。
三、总结
防火墙的作用是阻止外部恶意数据的入侵。在本实验中:1、结合ssh远程访问模拟了计算机被入侵的场景,通过配置防火墙的出入规则阻止了主机访问虚拟机;2、回环地址的通信,它常用来测试网络环境质量以及与外部网络的连通性;3、通过配置iptables中的POSTROUTING规则,简单实现了nat地址转换隐藏内部主机ip地址的操作。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 0
 0
- 0


 已为社区贡献7条内容

所有评论(0)