实验七 Linux安全分析(CentOS系统)
一、实验工具
安装和使用Tripwire,Tripwire软件是一种文件完整性评估的入侵检测工具,它可以和其他工具软件共同组成最基本的防御体系。 安装tripwire后,进行一些配置。编辑默认的策略文件,或者建立一个定制的策略文件,以便于对特 定的对象进行监控。
利用策略文件的规则,tripwire软件收集指定对象的数据并初始化数据库文件 运行了完整性检测后,tripwire软件通过将当前系统的对象与数据库文件中的对象进行比较,生成一份检测报告。 若发现有任何违反策略文件中的规则的文件,那么必须利用检测报告的信息决定这种策略改变是否被允许。 (1)如果发现是未经授权的改变,那么就必须采取适当的措施,包括从备份上恢复文件或是进行其他的安全操作以此防止进一步的入侵。(2)如果发现是授权的改变,那么就升级tripwire软件数据库文件,以 便及时反应该系统的改变,防止这些变化被标记为入侵导致的变化。在解决了所有被发现的变化之后,再运行此完整性检测,确保所有文件的变化都已经得到解决。(3)如果想升级一个已经有的策略文件,以便加入新的对象,或者是从数据库文件中删除对象,这些操作在tripwire软件的报告文件中体现出来。
三、实验要求
1、下载并安装Tripwire,配置Tripwire策略,验证Tripwire;
2、添加自定义的策略;
四、实验内容
(一)下载并安装Tripwire,配置Tripwire策略,验证Tripwire。
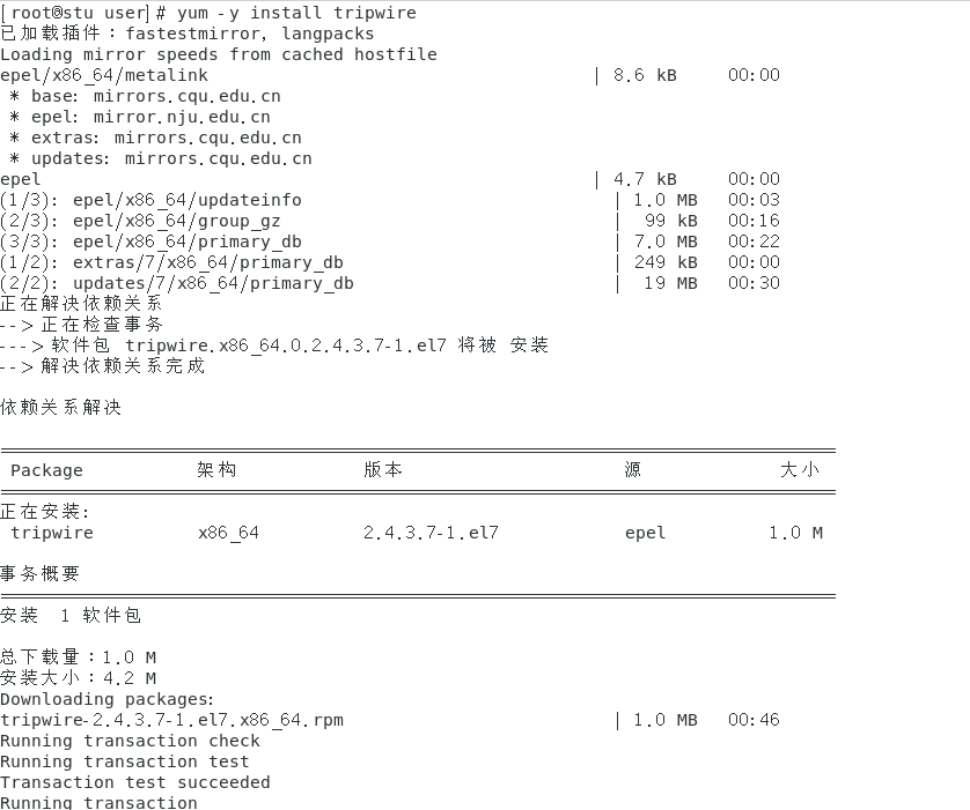
1、使用“yum –y install tripwire”安装tripwire;
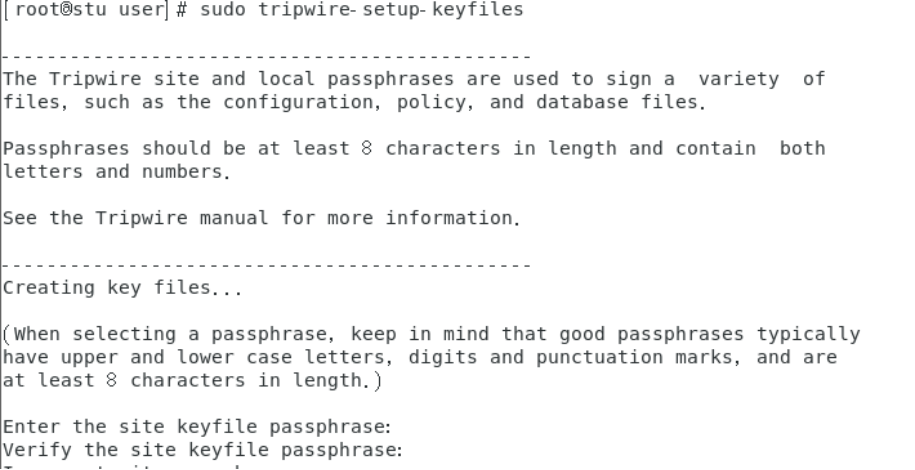
2、使用“sudo tripwire-setup-keyfiles”生成“site-key”和“local-key”,并输入密码;
3、为centos配置tripwire策略;
初始化时直接使用“sudo tripwire –init”得到“no such directory”错误信息。
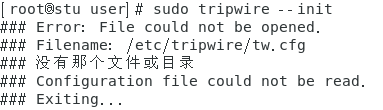
原因是系统没有在tripwire配置中已经定义的目录和文件。 为了解决这个错误,需要编辑tripwire配置'twpol.txt'并重新签署tripwire配置。
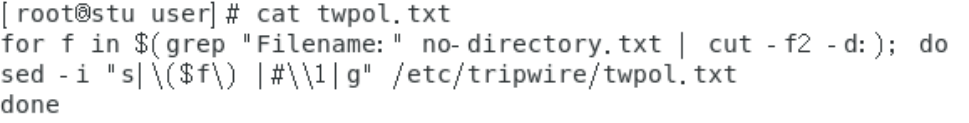
使用“sudo twadmin -m P /etc/tripwire/twpol.txt”重新初始化tripwire数据库,再使用“sudo tripwire --init”此时没有错误。
4、将新规则添加到tripwire库;
为WordPress安装创建一个名为'Wordpress Data'的新规则,严重程度为'HIGH / SIG_HI',在twpol.txt末尾添加WordPress规则。
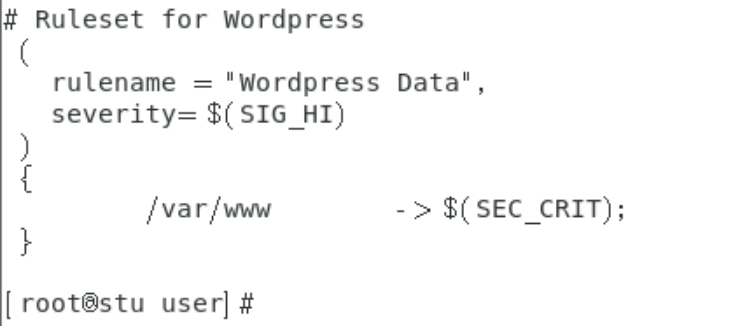
使用“sudo twadmin -m P /etc/tripwire/twpol.txt”指令,输入“网站密钥”密码和“本地密钥”密码,新规则添加在tripwire策略中。
(二)添加自定义的策略。
1、将新规则添加到tripwire库;
为WordPress安装创建一个名为'Wordpress Data'的新规则,严重程度为'HIGH / SIG_HI',在twpol.txt末尾添加WordPress规则。
使用“sudo twadmin -m P /etc/tripwire/twpol.txt”指令,输入“网站密钥”密码和“本地密钥”密码,新规则添加在tripwire策略中。
2、修改策略文件后,需要按如下进行更新;

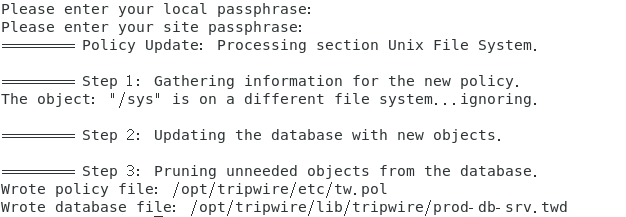
如果从完成tripwire初始化到tripwire更新策略有任何文件被修改,它们将列在上述命令的“步骤1:收集新策略的信息”输出下:
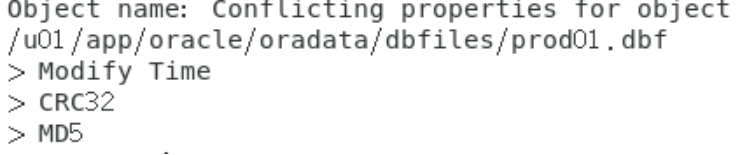
3、检查文件是否有任何更改并更新tripwire数据库;
绊线设置完成后,您应该定期执行检查以找出自上次更新绊线数据库时添加或修改的文件。您可以从命令行以交互方式执行此检查,如下所示。

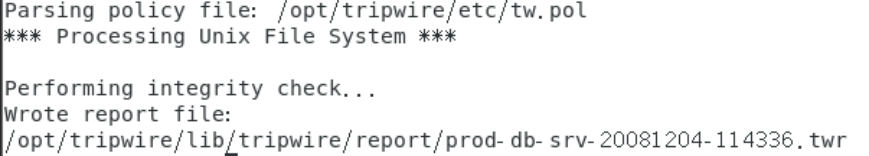
如下图,“Added”和“Modified”文件前面都会有一个复选标记,表示您接受这些更改要更新到tripwire数据库。
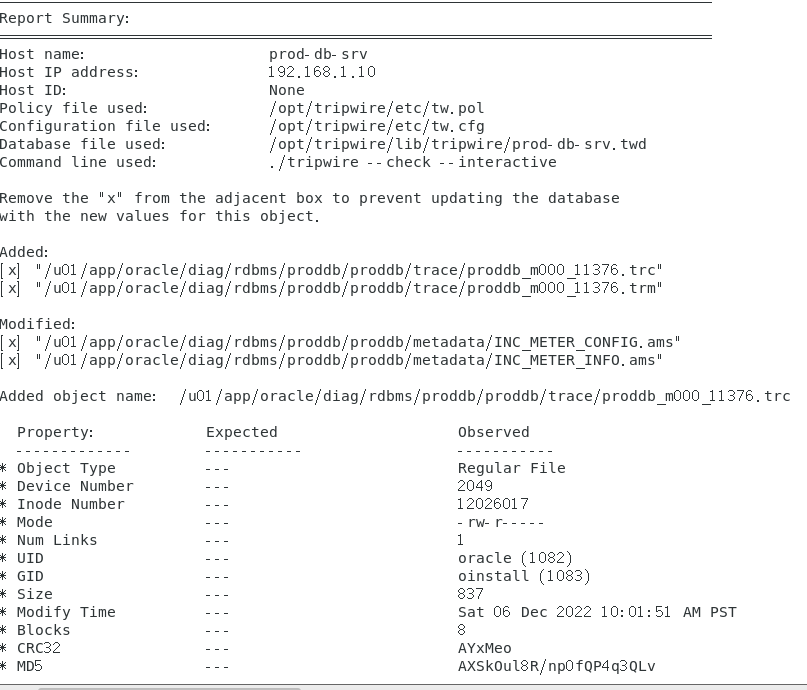
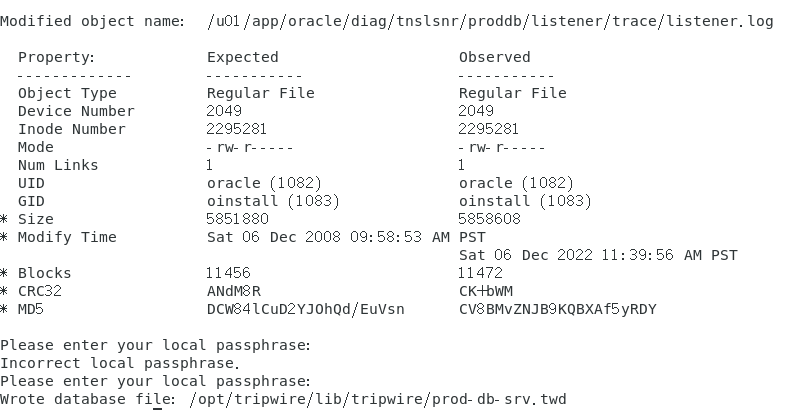
4、tripwire配置和策略文件位置;

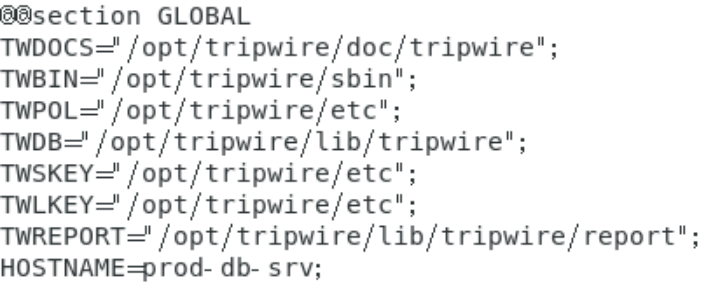
使用 twadmin 获取有关所有 tripwire 配置文件的信息,如下所示。

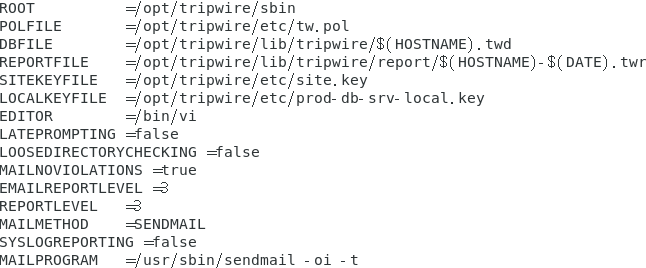
五、实验总结
本次实验中实现了在Linux操作系统安装Tripwire进行安全分析。当Tripwire运行在数据库生成模式时,会根据管理员设置的一个配置文件对每个文件生成相应数字签名,并将这些结果保存在自己的数据库中。当怀疑系统被入侵时,可由Tripwire根据先前生成的数据库文件来做一次数字签名的对照,如果文件被替换,则与Tripwire数据库内相应数字签名不匹配,管理员就能够发现系统中的文件是否被改动过。Tripwire的使用和维护都比较简单。但要实现对系统的监控,关键还是需要依靠管理员定制完整的策略和检查周期,以便及时发现问题。另外,Tripwire只能告诉您那些文件被修改,以及修改的属性。但判断和维护是依赖管理员操作的,Tripwire只能在事件发生后给出策略。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献7条内容

所有评论(0)