别只盯着 RPA,AI 浏览器正在把网页变成可编程的操作系统
从“坐标点击”到“语义理解”:AI 浏览器重塑自动化边界
在传统的自动化叙事中,RPA(机器人流程自动化)长期占据主导地位。然而,对于许多技术决策者而言,基于坐标和图像识别的 RPA 方案始终存在一个难以根除的痛点:脆弱性。一旦目标网页的布局发生微调,或者某个按钮的像素位置偏移,精心编写的脚本便会立即失效。这种“牵一发而动全身”的维护成本,使得传统自动化往往止步于简单的重复操作,难以触及核心业务逻辑。
随着 AI 浏览器技术的演进,我们正站在一个范式转移的临界点:网页不再仅仅是信息的展示层,而是正在演变为一个可编程的操作系统。新一代 AI 浏览器并非只是更聪明的 RPA,它本质上是一个运行在浏览器内核中的OS 代理(Operating System Agent)。它摒弃了脆弱的坐标定位,转而通过深层的语义理解直接操作 DOM 元素,将网页交互提升到了前所未有的鲁棒性高度。
架构跃迁:为何 AI 浏览器是 OS 代理而非脚本工具
要理解这一变革,必须深入其底层架构。以当前前沿的 GPT-5.5 与 Codex Runtime 协同模式为例,这种新型工作流构建了坚实的三层架构,彻底改变了自动化的执行逻辑。
首先是多模态行动模型层。不同于传统 LLM 仅负责文本生成,这里的模型承担了“意图理解”与“动态规划”的双重职责。它能够解析用户的自然语言指令,并将其拆解为可执行的任务图谱。其次是运行时代理层(Runtime Agent),这是 AI 浏览器的核心引擎。它充当了操作系统的角色,负责 UI 自动化、工具编排与状态管理。最后是数字工作台层,为用户提供可视化的交互界面与实时监控。
在这种架构下,AI 浏览器对网页的操作方式发生了质变。传统 RPA 像是在盲打,依赖固定的屏幕坐标(x, y)去点击;而 AI 浏览器则是“看懂”了页面。它利用UI 自动化层的语义化能力,实时解析 DOM 树,识别出元素的真实含义——例如,它能理解一个 div 不仅仅是页面上的一个方块,而是“提交订单按钮”或“用户邮箱输入框”。即使前端代码重构导致样式类名变更,只要语义标签存在,Agent 依然能精准定位并执行操作。这种基于语义的鲁棒性,从根本上解决了传统自动化“怕改版”的顽疾。
企业级实战:跨 SaaS 流转与长周期任务的状态管理
当我们将视角投向企业级应用场景时,AI 浏览器作为 OS 代理的优势更为显著。现代企业的数字化环境通常是碎片化的,数据散落在 CRM、ERP、协作工具等各类 SaaS 平台中。传统自动化在处理跨平台数据流转时,往往需要编写大量胶水代码来维持上下文,一旦中间环节出错,整个流程便需人工介入重启。
AI 浏览器则通过**工具协调器(Tool Orchestrator)**实现了原生的跨应用编排。想象一个复杂的供应链场景:系统需要监控邮件中的供应商报价,提取关键数据,登录 ERP 系统进行比对,若价格波动超过阈值,则自动在协作软件中创建审批工单并通知相关负责人。在这一过程中,AI 浏览器不仅能调用各平台的 API,更能直接操作其 Web 界面,填补了 API 缺失或不完善的空白。
更关键的是其**状态管理器(State Manager)**的能力。在处理长周期任务时,传统脚本很难保持“记忆”,而 AI 浏览器能够持续跟踪任务状态。它知道上一步在哪个页面完成了什么操作,当前等待哪个异步响应,甚至能在网络波动或页面加载失败时自主重试或调整策略。这种类似人类员工的“上下文保持”能力,使得复杂业务逻辑的自动化成为可能,真正实现了从“单点脚本”到“全流程智能体”的跨越。
迁移路径:构建智能体工作流的实施建议
对于希望从传统脚本式自动化向智能体工作流迁移的技术团队,建议采取循序渐进的策略。
首先,重新定义自动化边界。不要试图用 AI 浏览器去替代所有现有脚本,而是优先识别那些高维护成本、易受 UI 变更影响的痛点场景。将这类任务作为首批迁移对象,验证语义化操作的稳定性优势。
其次,构建分层治理体系。借鉴三层架构理念,将意图规划、执行代理与监控界面解耦。在开发阶段,重点训练 Agent 对内部系统 DOM 结构的语义理解能力,建立专属的“元素指纹库”,而非硬编码选择器。同时,利用工具协调器标准化内部 API 与 Web 操作的调用接口,确保扩展性。
最后,重视人机协同机制。AI 浏览器并非完全黑盒,应建立透明的执行日志与干预接口。当 Agent 遇到置信度低的操作时,能够主动挂起并请求人工确认,形成“机器执行 + 人类监督”的闭环。这不仅能保障业务安全,也是积累训练数据、优化模型决策的有效途径。
未来的企业数字化运营,将不再依赖于成千上万行脆弱的自动化脚本,而是由一群懂业务、能思考、会协作的 AI 浏览器代理组成。它们将网页转化为真正的操作系统,让数据在异构系统间自由流动,释放出的生产力远超单纯的效率提升,而是业务创新模式的根本重构。
网络安全的知识多而杂,怎么科学合理安排?
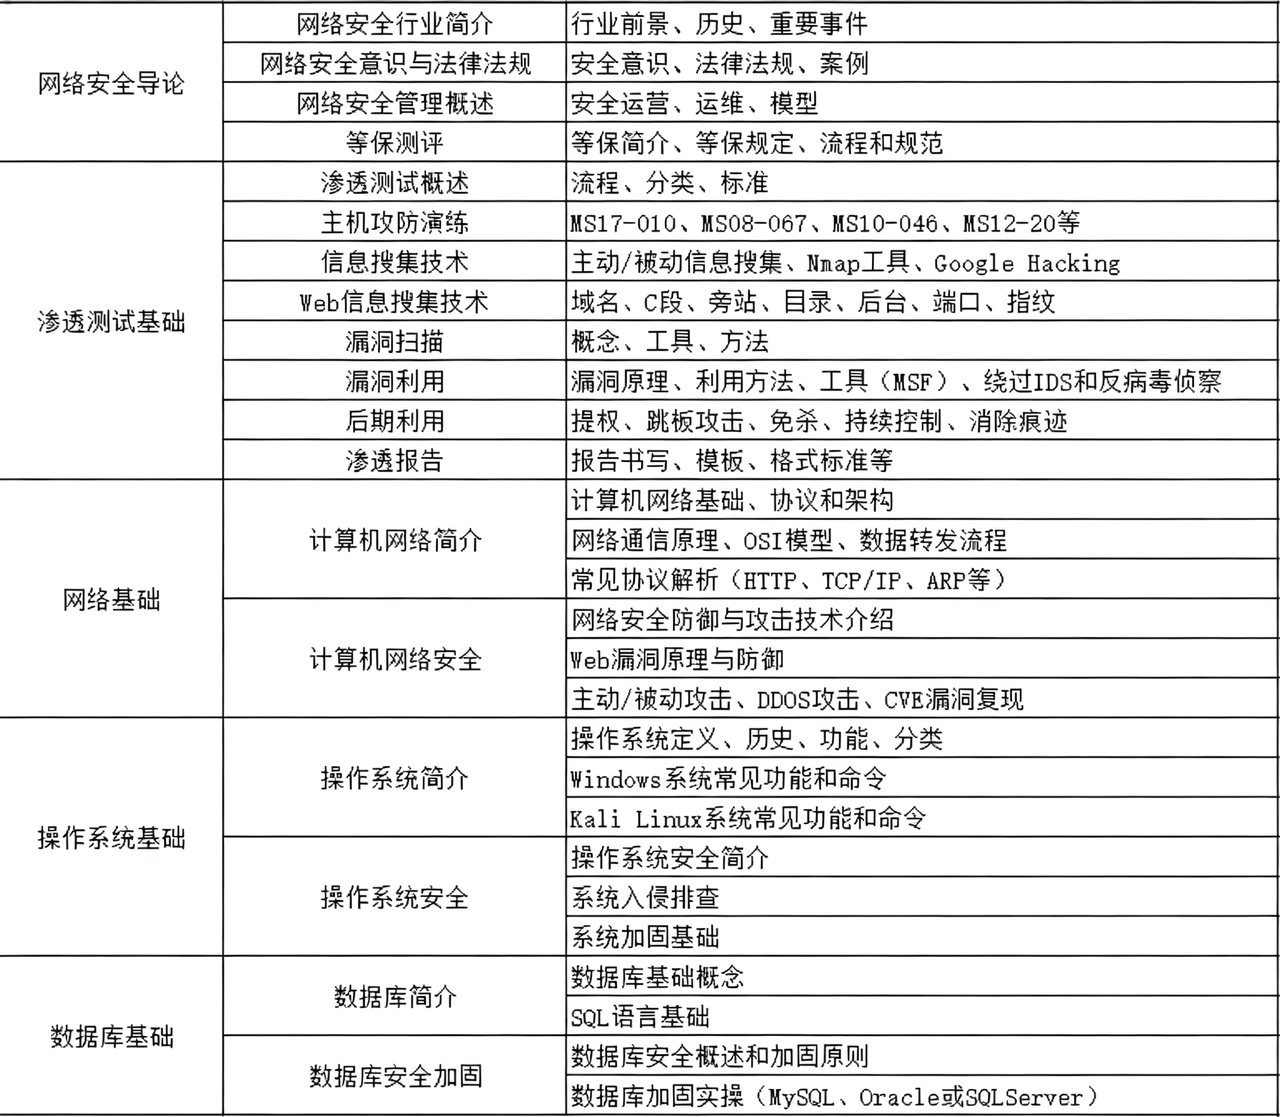
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
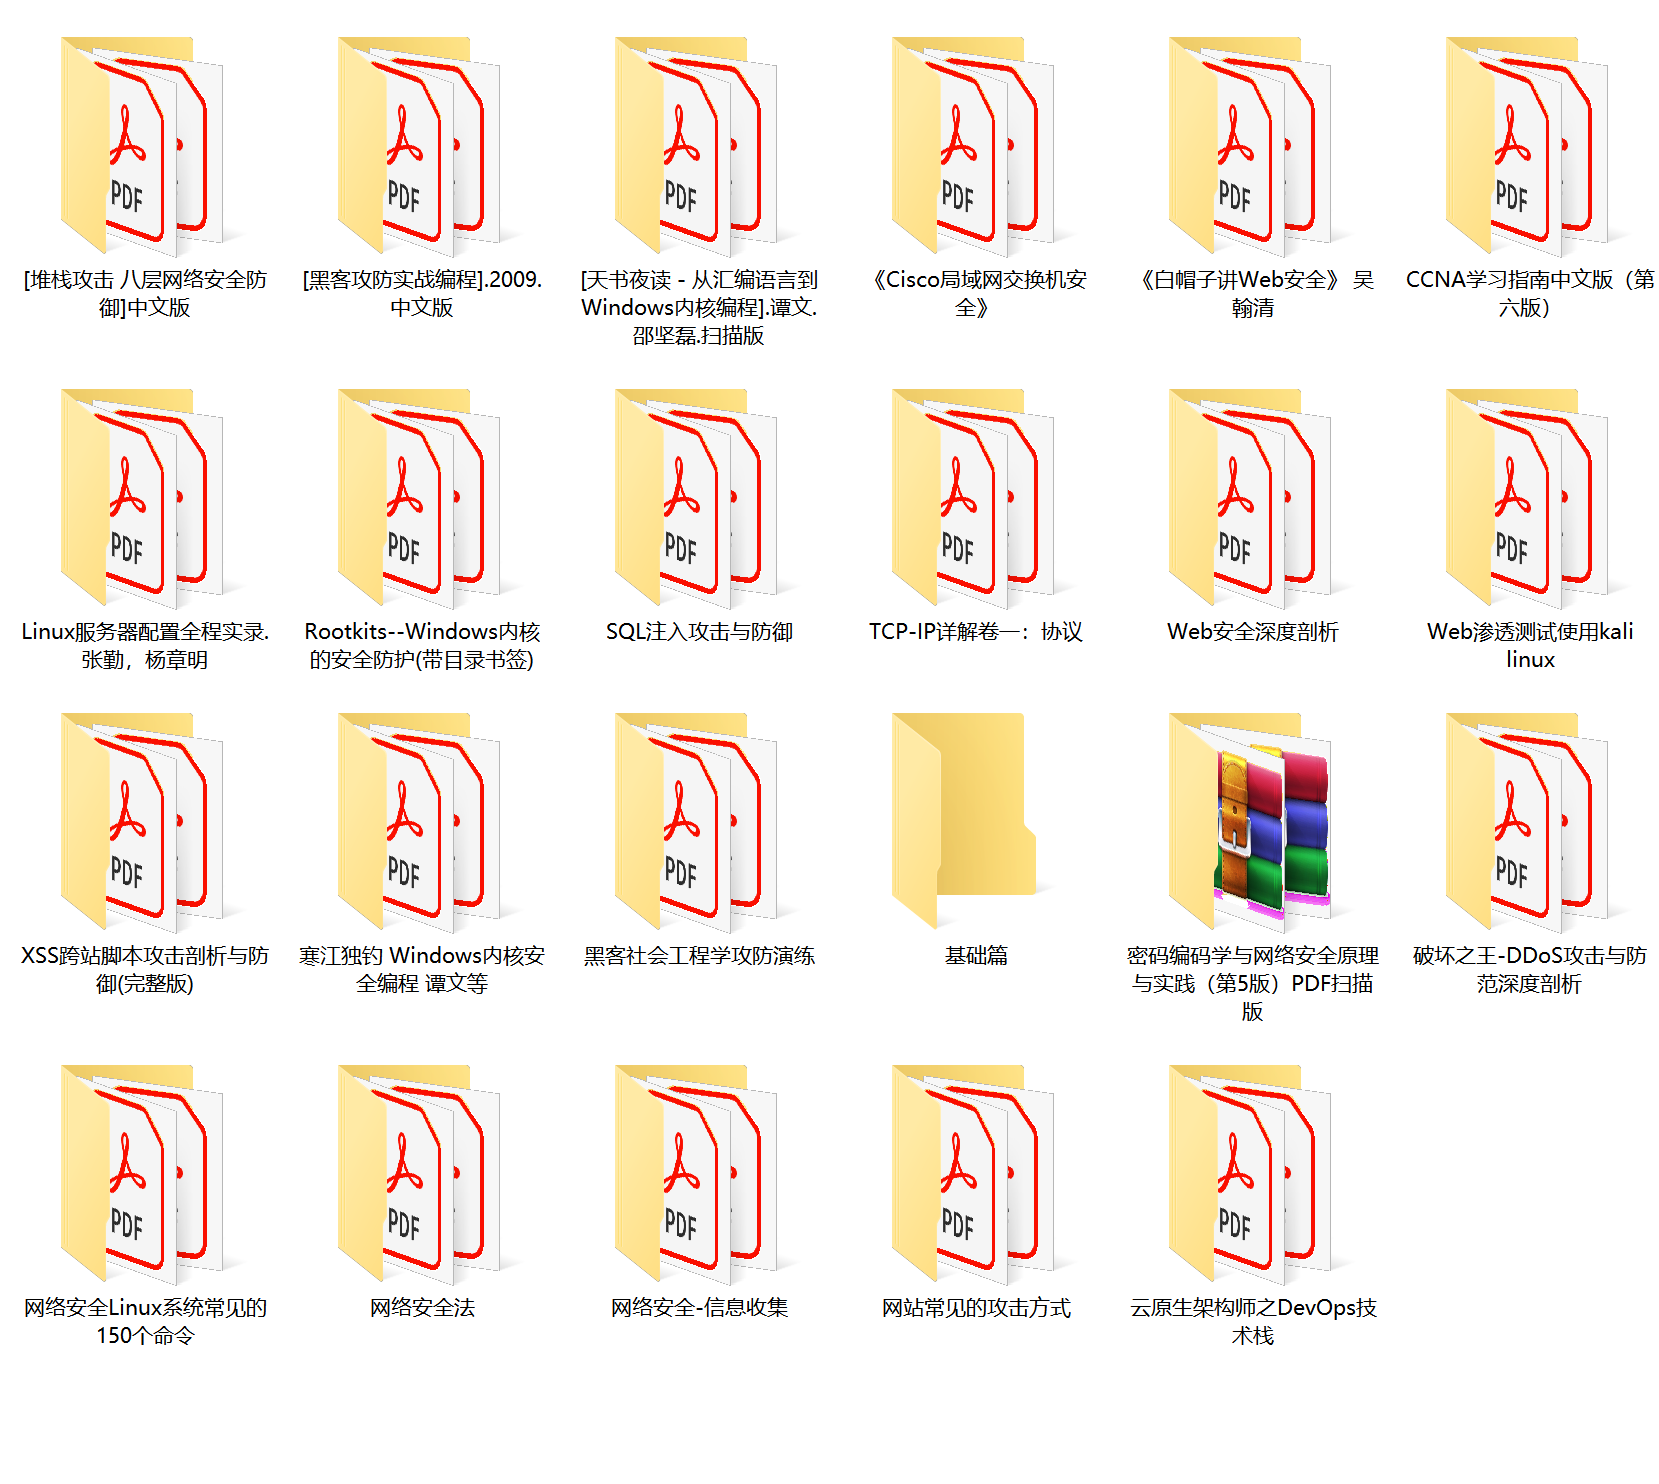
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
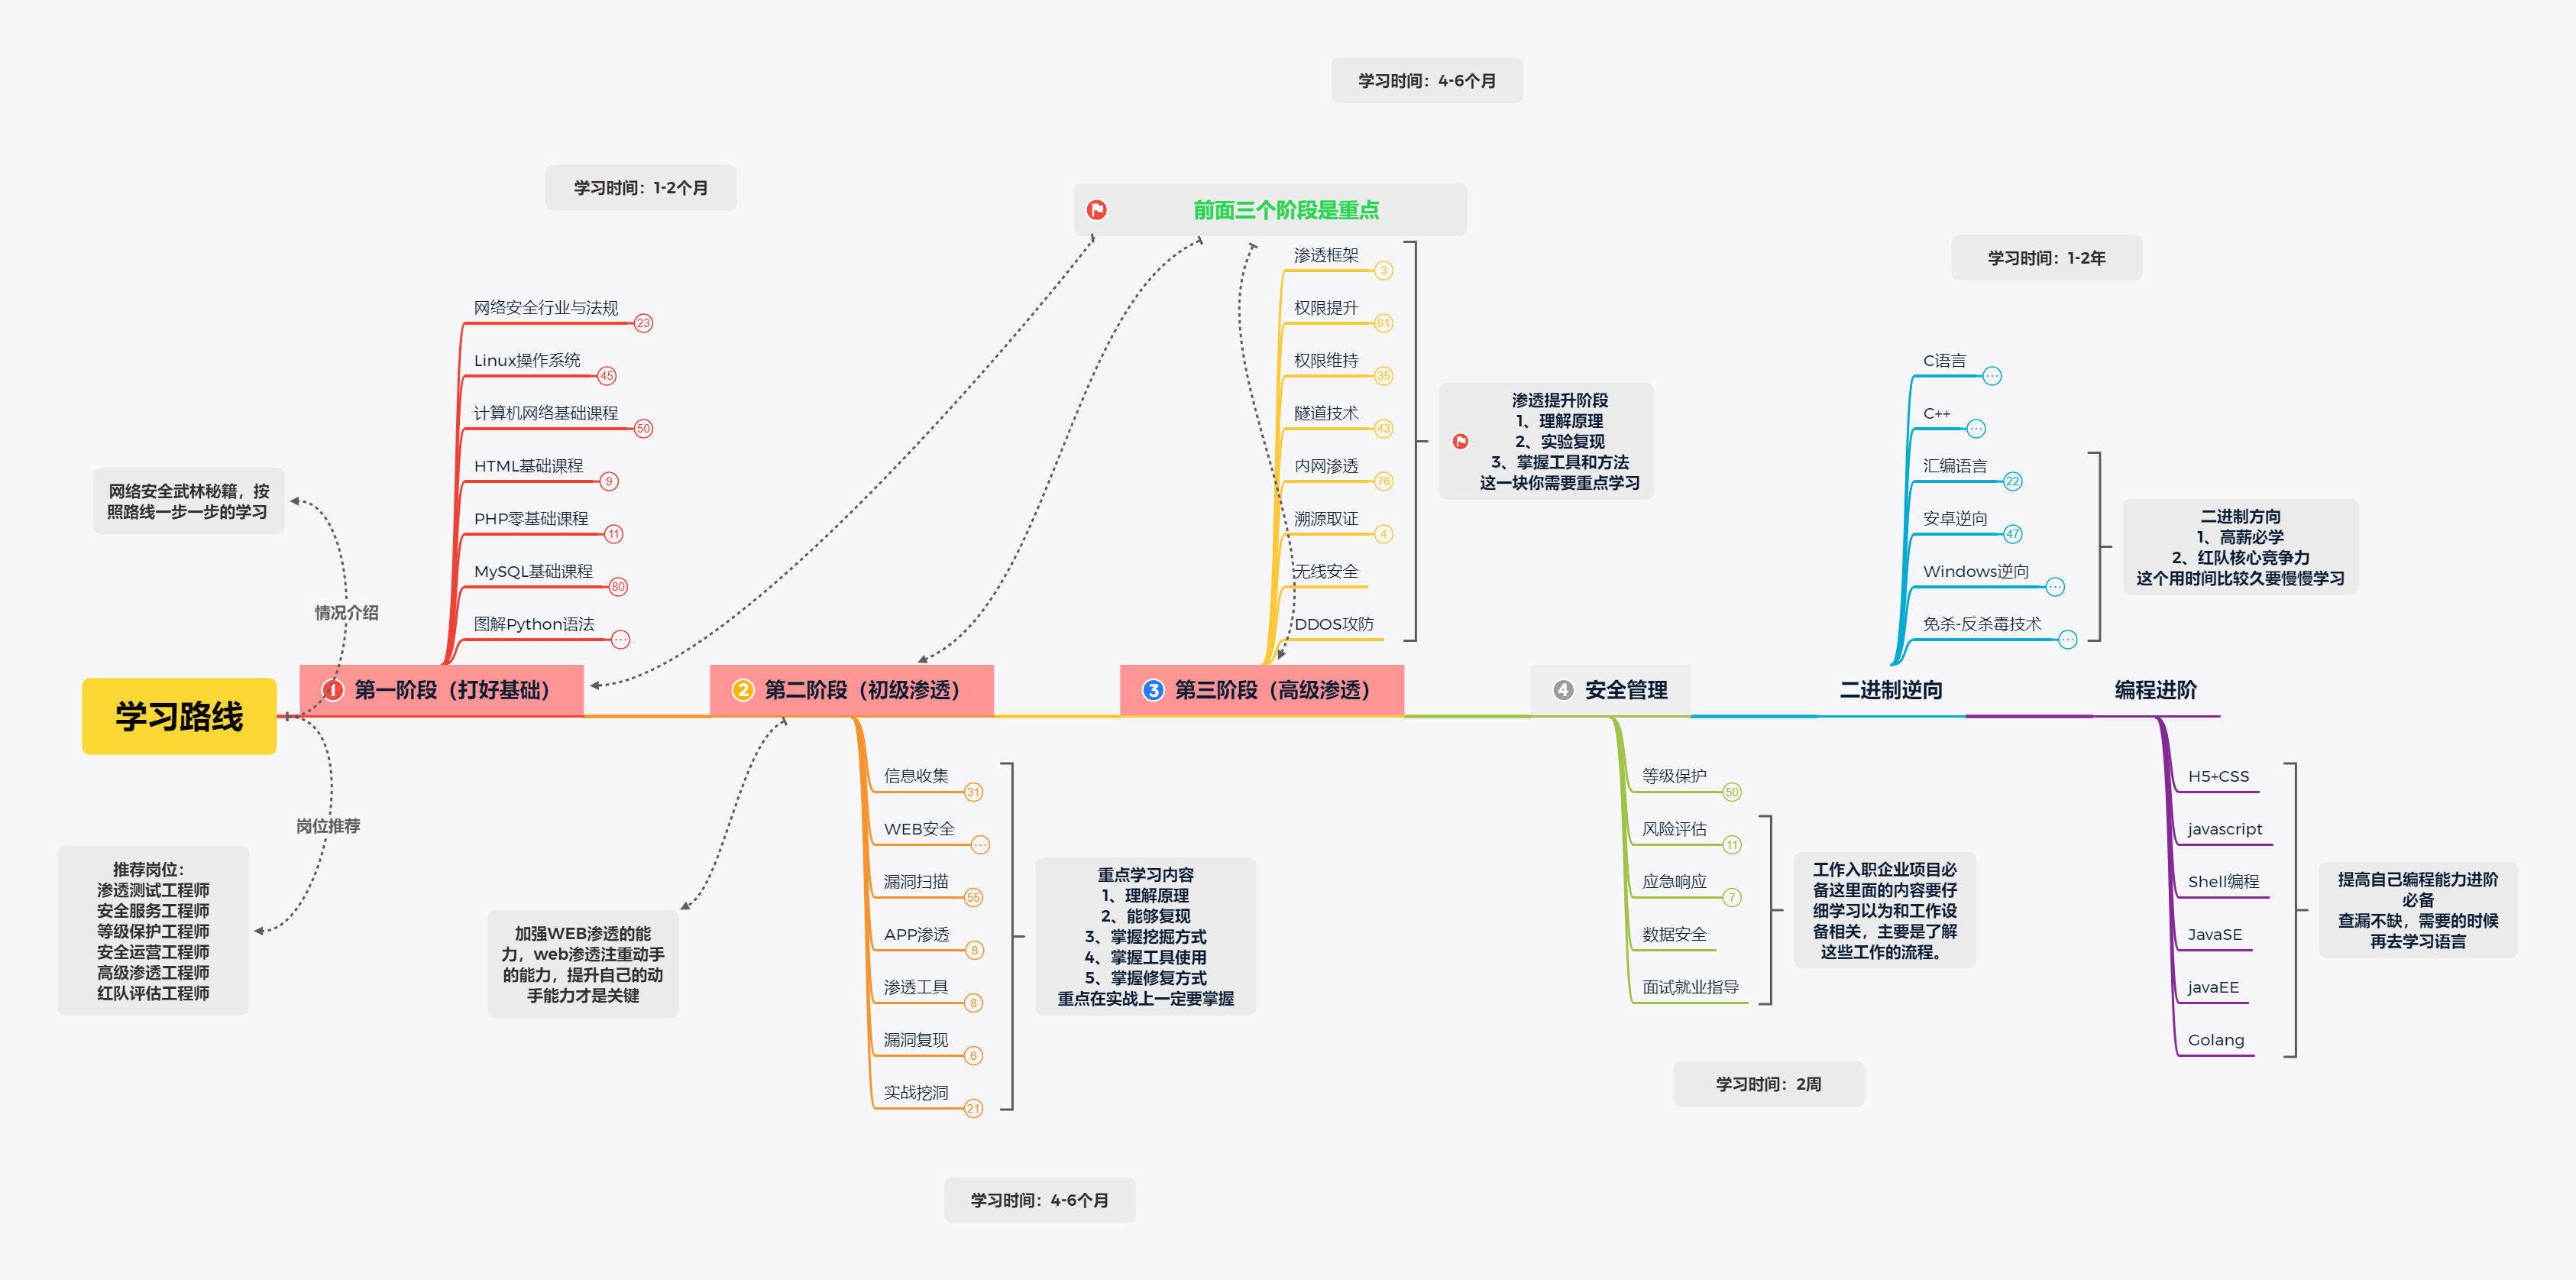
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 0
 0
- 0


 已为社区贡献7条内容

所有评论(0)