安全基线核查:Linux&Windows 服务器基线清单
安全基线核查:Linux&Windows 服务器基线清单
免责声明:本文为服务器安全基线核查、主机加固学习材料,对标 GB/T 22239-2019 等保 2.0 主机安全要求。所有基线加固操作务必先在测试环境验证,业务服务器加固前必须备份配置;禁止未经授权对不属于自己的服务器进行扫描、配置修改。
前言
安全基线,是服务器操作系统最小安全标准,统一的配置规范,消除默认配置带来的大量安全漏洞。基线核查也是等保测评、攻防演练、日常运维巡检的必做项。
很多企业服务器上线后直接使用系统默认配置:弱口令、多余账号、开放无用端口、审计未开启,极易被攻击者拿下。
基线核查核心思路:身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、资源最小化,分为 Linux、Windows 两套清单,每一项包含检查内容、核查命令 / 操作、加固建议,可直接导出用于巡检表格。
适用:CentOS7/8、Ubuntu、银河麒麟、统信 UOS;Windows Server 2016/2019/2022。
用途:等保自查、上线前基线扫描、周期性运维巡检、红队演练前置加固。
一、基线核查通用前置准备
- 资产台账:服务器 IP、系统版本、负责人、用途、业务等级;
- 工具准备:Linux 使用 auditd、faillock、sysctl;Windows 使用本地安全策略、审核策略、powershell;
- 核查方式:人工 + 自动化基线工具(如 OpenSCAP、主机安全 EDR 基线模块);
- 风险评估:加固前评估业务影响,高可用业务分批操作,保留回滚方案。
二、Linux 服务器安全基线核查清单
1. 身份鉴别(等保必查,高危项)
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 账号唯一性、清理冗余账号 | cat /etc/passwd;cat /etc/shadow | 删除长期闲置、离职人员账号;禁止共享账号;排查 UID=0 的非 root 账号(后门账号)egrep ':0:' /etc/passwd |
| 密码复杂度策略 | 查看/etc/security/pwquality.conf | 密码≥8 位,大小写字母 + 数字 + 特殊字符;新密码不能与旧密码相似度太高;root 账号同样启用复杂度校验 |
| 口令有效期 | cat /etc/login.defs | PASS_MAX_DAYS ≤90 天;PASS_WARN_AGE=7 天,到期前提醒修改密码 |
| 登录失败锁定策略 | cat /etc/security/faillock.conf | 连续 5 次密码错误锁定账号,锁定时长≥15 分钟,防止暴力破解 |
| SSH 远程登录安全 | cat /etc/ssh/sshd_config | ✅禁止 root 直接 SSH 登录:PermitRootLogin no;✅关闭密码认证(优先密钥登录)PasswordAuthentication no;✅设置会话空闲超时,超时自动断开ClientAliveInterval |
| 禁止明文协议 | ss -tlnp | 关闭 Telnet、FTP;远程管理仅保留 SSH(22 端口) |
2. 访问控制(最小权限原则)
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| sudo 权限管控 | cat /etc/sudoers | 普通用户最小授权,不授予 ALL 全部权限;记录 sudo 操作审计日志 |
| 文件目录权限 | ls -l /etc/passwd /etc/shadow | shadow 权限 600,passwd 权限 644;敏感配置文件不允许其他用户读写;/tmp 分区挂载增加nosuid,noexec,nodev参数 |
| 关闭不必要服务与端口 | systemctl list-unit-files、ss -tlnp | 只保留业务必需服务,关闭 rpc、nfs、sendmail 等无用服务;防火墙 firewalld/iptables 收紧入站策略,默认拒绝,按需放行端口 |
| SELinux/AppArmor 状态 | getenforce | 生产环境开启 SELinux,业务特殊场景例外需留存风险说明 |
3. 安全审计
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| auditd 审计服务开启 | systemctl status auditd | 开启 auditd,审计登录、权限变更、文件修改、sudo 特权操作;审计日志不能被普通用户删除 |
| 日志留存与时间同步 | chronyc sources | 部署 NTP 时间同步,保证全服务器时间统一;日志留存≥6 个月(等保三级);日志外送到日志审计平台,防止本地日志被攻击者篡改删除 |
| 登录日志留存 | last、lastlog | 记录所有远程登录、登录失败记录,定期巡检异常登录 |
4. 入侵防范与系统补丁
| 检查项 | 核查方法 | 基线要求 & 加固方案 | |
|---|---|---|---|
| 系统版本与漏洞补丁 | uname -r;yum check-update/apt list --upgradable | 定期安全补丁更新;高危 CVE 漏洞在 SLA 时间内修复;生产环境补丁先测试再上线 | |
| 内核与 sysctl 网络加固 | sysctl -a | 禁止 IP 源路由、禁止 ICMP 重定向、开启 tcp_syncookies,抵御 syn 洪水;配置net.ipv4.conf.all.accept_redirects = 0 | |
| 禁止编译工具 | `rpm -qa | grep gcc` | 生产业务机移除 gcc、make 等编译工具,降低上传后门编译风险 |
5. 恶意代码防范
表格
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 主机杀毒 / EDR 状态 | 查看安全 Agent 状态 | 部署 EDR / 防病毒软件,病毒库定期更新;支持恶意进程、勒索行为告警;定期全盘扫描,留存查杀记录 |
Linux 基线快速自查命令汇总
# 账号检查
cat /etc/passwd
cat /etc/shadow
egrep ':0:' /etc/passwd
# SSH配置
cat /etc/ssh/sshd_config
# 端口服务
ss -tlnp
systemctl list-unit-files --type=service
# 审计
systemctl status auditd
# 时间同步
chronyc sources
# sysctl
sysctl -p
三、Windows Server 服务器安全基线核查清单(2016/2019/2022)
1. 身份鉴别
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 账号清理、禁用默认账号 | 本地用户和组 lusrmgr.msc | 禁用 Guest 账号;重命名管理员账号 Administrator;清理过期、闲置账号,禁止共享管理员账号 |
| 密码策略 | 本地安全策略 →账户策略→密码策略 | 密码长度≥8 位;密码复杂度启用;最长使用期限≤90 天;强制密码历史,不能重复使用旧密码 |
| 账户锁定策略 | 账户策略→账户锁定策略 | 登录失败 5 次锁定,锁定时长≥15 分钟,防止暴力破解 RDP |
| RDP 远程管理安全 | 系统属性远程设置、组策略 | ✅不直接对公网开放 RDP;✅限制 RDP 登录用户;✅开启 NLA 网络级别身份验证;✅关闭空密码本地访问 |
| 禁止匿名访问 | 本地安全策略→安全选项 | 网络访问:不允许匿名 SID / 名称转换;禁止匿名枚举 SAM 账号 |
2. 访问控制
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 用户权限分配 | 本地安全策略→本地策略→用户权限分配 | 管理员权限最小化;普通用户不能修改系统配置;限制从网络访问这台计算机的账号列表 |
| 文件 / 注册表权限 | 文件夹属性 - 安全选项 | 业务目录、系统目录设置最小访问权限;敏感注册表限制普通用户读取 |
| 防火墙策略 | 高级安全 Windows 防火墙 | 防火墙默认入站阻断,按需放行业务端口;关闭无用服务端口,关闭 SMBv1 协议(高危) |
| SMB 安全加固 | 组策略 / 注册表 | 启用 SMB 签名,禁用 SMBv1,防范 SMB Relay、永恒之蓝类攻击 |
3. 安全审计(等保高频失分点)
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 审核策略开启 | 本地安全策略→本地策略→审核策略 | 审核登录事件(成功 + 失败)、账户管理、策略更改、特权登录、进程创建;Windows 推荐开启 4688 进程命令行审计,记录进程执行参数 |
| 日志配置 | 事件查看器 | 安全日志大小扩容,日志覆盖方式设置为 “不覆盖事件,手动清除”;日志留存≥6 个月;日志外送到 SIEM 日志审计平台 |
| 系统时间同步 | w32tm /query /status | 配置 NTP 服务器,全服务器时间同步,便于安全事件溯源 |
4. 入侵防范、补丁管理
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| 系统补丁管理 | powershell Get-Hotfix | 定期 Windows 安全更新,高危漏洞按时修复;补丁上线前在测试环境验证 |
| 无用服务关闭 | services.msc | 关闭不必要服务,如 Telnet、FTP、Remote Registry 远程注册表服务(高危,建议禁用) |
| 限制可执行程序 | 软件限制策略 / AppLocker(高安全要求) | 限制程序运行路径,阻止临时目录执行恶意程序 |
5. 恶意代码防范
| 检查项 | 核查方法 | 基线要求 & 加固方案 |
|---|---|---|
| EDR/Defender 状态 | 安全中心 | 开启 Windows Defender 或第三方 EDR;病毒特征库自动更新;开启实时保护、勒索防护;定期扫描并留存记录 |
Windows Powershell 基线快速核查脚本片段
# 查看密码策略
Get-LocalUser
Get-LocalGroupMember Administrators
# 查看审核策略
auditpol /get /category:*
# 查看已安装补丁
Get-Hotfix
# 查看防火墙状态
Get-NetFirewallProfile
四、基线核查结果分级判定
- 高危不符合项:弱口令、默认账号、Root 可 SSH 登录、SMBv1 开启、审计完全关闭、公网直接开放 RDP / 数据库端口,必须优先整改,否则等保测评无法通过。
- 中危不符合项:口令周期不满足、日志留存不足、多余开放端口、未开启时间同步,制定短期整改计划。
- 低危 / 优化项:多余无关服务、文件权限轻微不满足,纳入周期性运维优化,可做风险接受说明(书面留痕)。
注意:所有风险接受不能用于高危漏洞,高危项不允许豁免。
五、基线落地流程(运维标准化)
- 摸底采集:收集所有服务器资产,区分 Linux/Windows,记录版本、业务用途;
- 基线扫描:自动化工具初扫,导出基线报告;
- 人工复核:排除工具误报,确认真实不合规项;
- 分批加固:测试环境验证加固脚本,业务低峰期执行生产加固;
- 复测验证:加固完成后二次核查,确认基线达标;
- 持续巡检:月度 / 季度基线复查;新增服务器上线前执行基线检查,把基线嵌入服务器交付流程(安全左移);
- 文档归档:基线报告、加固记录、风险评估材料存档,用于等保、内审。
六、基线核查常见踩坑点
- ❌ 直接网上复制加固脚本,不做测试,业务系统直接执行,引发业务中断;
- ❌ 只做一次性基线加固,后续新上线服务器不执行基线,旧服务器长期不巡检,配置回退;
- ❌ 日志只存在本地,攻击者入侵后直接清空本地日志,无法溯源;
- ❌ 云服务器忽略基线,认为云平台安全组就足够,主机内部账号、审计、补丁不加固;
- ❌ 加固一刀切,没有业务例外管理,特殊业务需要保留特殊配置时,没有风险评估文档,等保测评判定不合规。
七、基线与 SDL、等保联动
服务器基线是主机安全的基础:
- 等保 2.0 三级测评:计算环境(主机)部分,大量检查项就是操作系统基线;
- SDL 安全左移:服务器基线纳入服务器交付门禁,新服务器基线不达标禁止上线;
- 攻防演练:基线加固可以有效拦截大部分基础爆破、永恒之蓝、弱口令这类入口攻击,减少攻击面。
总结
服务器安全基线不是一次性任务,而是常态化运维工作。Linux 和 Windows 基线的核心思路一致:清理账号、收紧口令、关闭无用端口、开启审计、最小权限。
运维 / 安全工程师做基线核查,优先整改高危项,使用自动化工具减少重复工作量,同时做好复测与文档留存,满足等保、日常安全运营的要求。
以上就是今天的分享,觉得有帮助,记得点赞+收藏,以上所说到的漏洞扫描工具都整理成压缩包了,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

同时还为准备学习网络安全(黑客)或者正在学习,整理了一套360独家内部资料,包含以下内容,如有需要也可文末获取:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
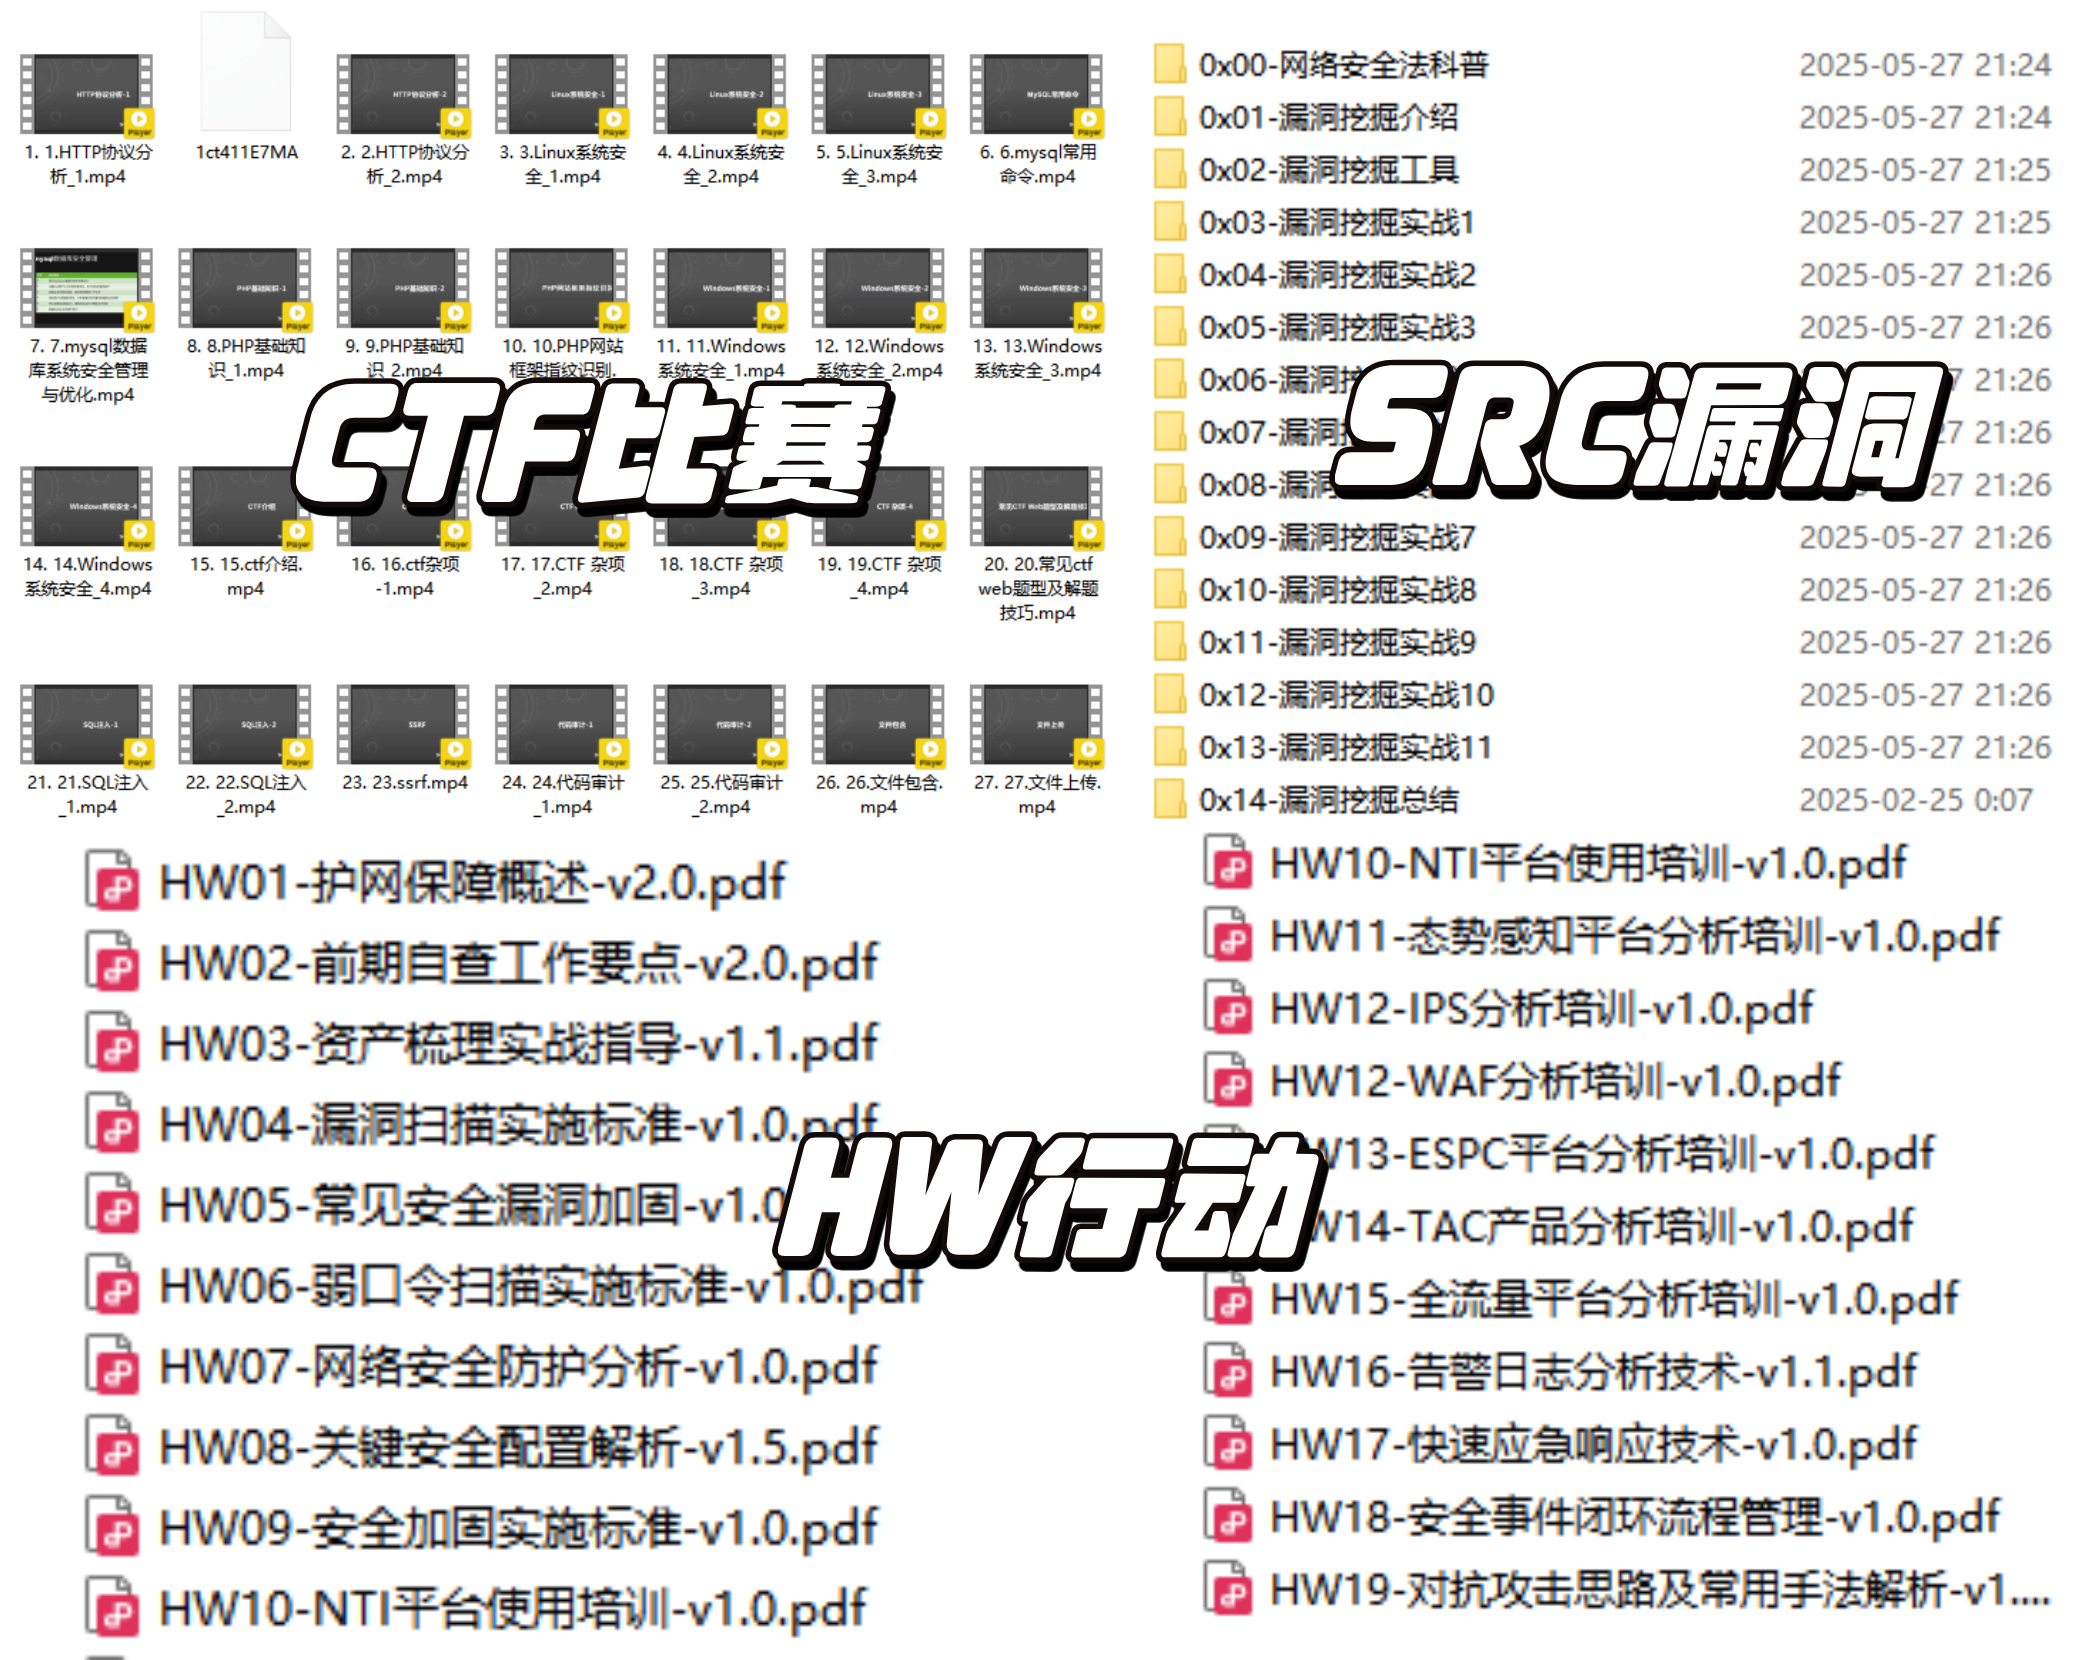
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
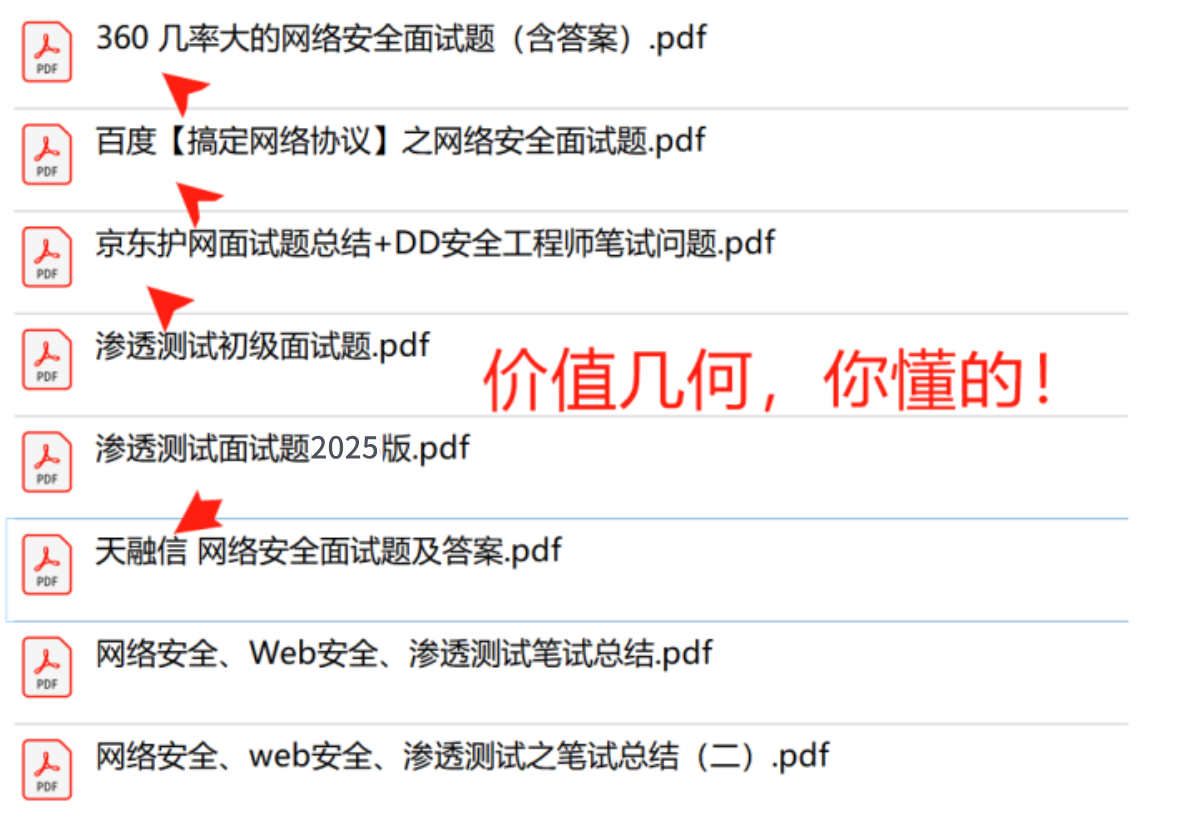
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献6条内容

所有评论(0)