SRC 漏洞挖掘实战|零基础白帽入门,资产探测 + 报告提交 + 工具实操
新手小白轻松入门:漏洞挖掘实战指南(含平台规则解析,建议收藏!)
本文系统介绍了漏洞挖掘(“挖洞”)的核心技术与实战技巧,强调选对平台(如补天、漏洞盒子)和掌握规则是高效入门的关键。文章详细解析了新手应优先关注的公益SRC平台、通用漏洞类型及避坑指南,并建议建立标准化渗透思维(PTES框架),夯实计算机网络、操作系统等基础。最后鼓励读者保持兴趣与坚持,无偿分享学习资料助力成长。
其实说实话,我觉得漏洞挖掘(俗称“挖洞”)确实算是一门比较吃细心和耐心的技术活,也是很多普通人能够单凭技术本身(不论学历、背景)赚到零花钱甚至实现职业转型的绝佳副业。
但是,我敢说80%的新手都没有搞懂平台审核规则,匆匆忙忙学了半年,然后瞎忙活一场。想要高效挖洞,选对平台、摸清规则才是关键!
选对平台 —> 新手起步的“练兵场”
对于刚入门的新手,优先推荐补天、漏洞盒子、CNVD以及各大厂商SRC。
以补天平台为例,浏览器搜索官网后进入“项目大厅”即可开始,其“项目大厅”主要分为三大板块,各有侧重:
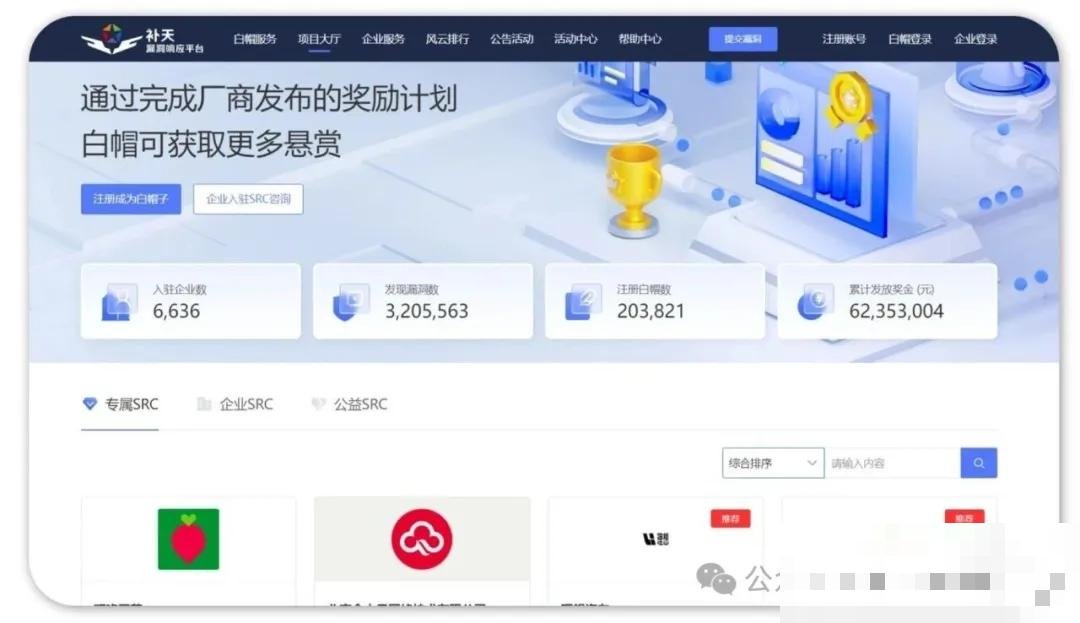
- 专属企业SRC:短期活动,开放周期通常为几天到几周,适合有特定目标的突击。
- 常规企业SRC:长期开放的“主战场”,可挖掘范围广,审核通过后直接发放现金奖励。
- 公益SRC:新手的最佳“新手村”。虽然不直接发钱,但结算的“酷币”(1枚约等值5元)可在商城兑换实物。这里漏洞难度较低,非常适合新手积累经验、建立信心。
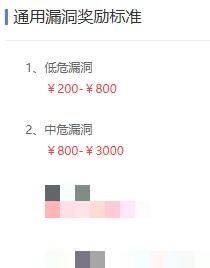
无论选择哪个,你的报告都会经历“平台专家初审”到“厂商二次复核”的严谨流程,最终根据漏洞 的危险等级定级发奖。
摸清规则 —> 拒绝瞎忙活
很多新手最容易栽跟头的地方,就是对平台审核规则的无知。
以补天平台为例,目前在漏洞性质上只接收以下两类漏洞:
- 事件型:指单个站点出现的具体安全问题(如网站被入侵、用户订单数据泄露等)
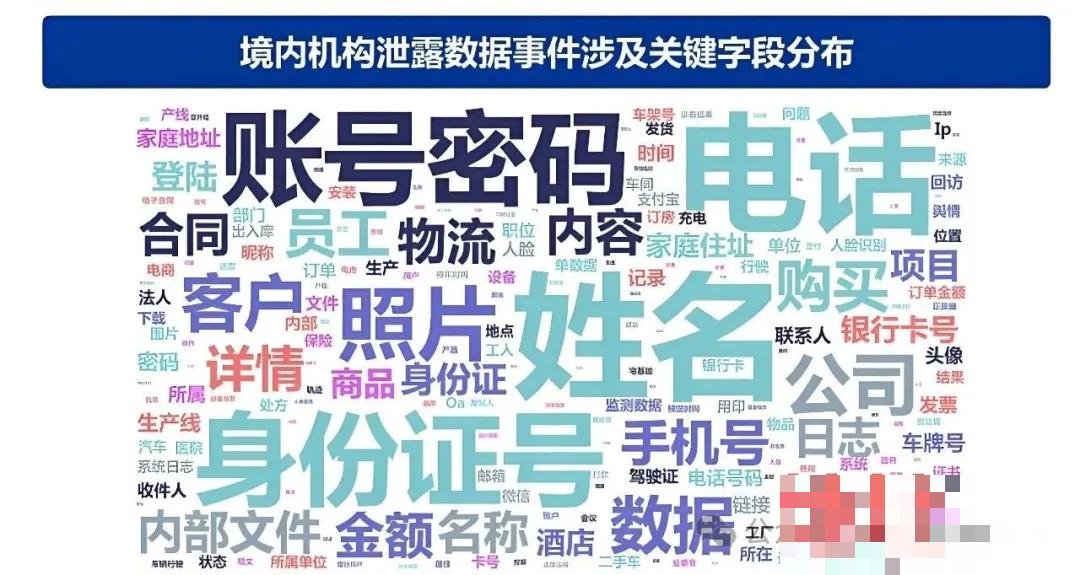
- 通用型:指PHP、CMS等第三方程序中普遍存在的共性漏洞。
⚠️ 避坑提示:如果你提交的是普通无敏感权限的弱口令,或者是早已被修复的老旧漏洞,补天会直接驳回。
相比之下,漏洞盒子等同类平台在这些基础漏洞的审核门槛上会稍低一些,通过率更高。
动手前务必提前了解各平台的差异化规则,避免做无用功。
进阶认知 —> 渗透思维标准化
要想在挖洞的道路上走得更远,你需要建立起标准化的渗透测试思维。
如业内通用的PTES框架:一个完整的测试流程包含了 前期交互、信息收集、漏洞扫描与探测、漏洞利用、后渗透测试以及报告生成 这六个阶段。
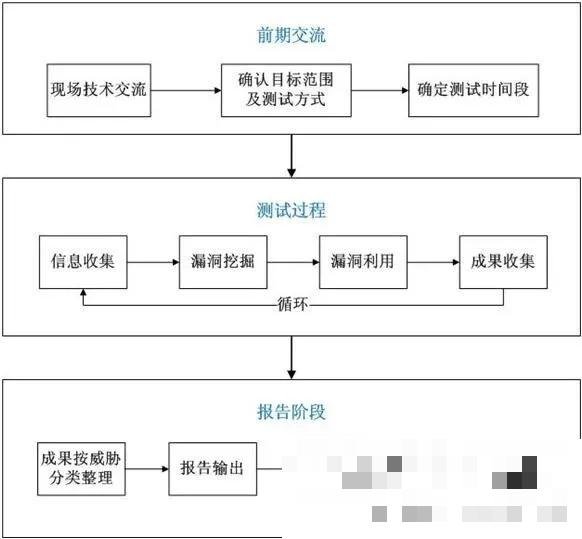
新手往往只盯着"漏洞测试"这一环,却忽略了前期的信息收集,这个阶段通过公开渠道收集目标的基础信息(如服务器IP、编程语言、框架版本等),能帮你迅速“缩小范围、找准突破口”。
夯实基础 —> 踏实前行
不可否认,挖漏洞是个不错的副业,但前提是“技术过关”。如果你目前感到迷茫,不妨从最基础 的计算机网络、操作系统原理学起,逐步掌握XSS、SQL注入等核心实战内容。
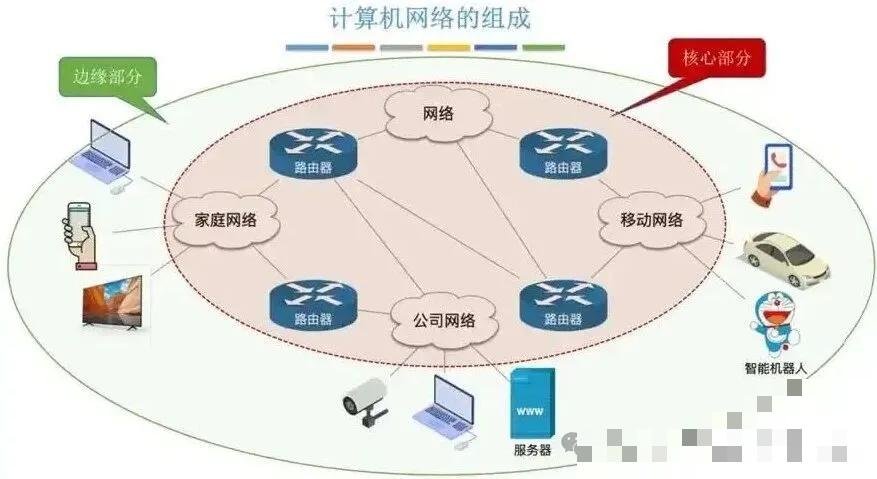
跟着学、踏实练,相信大家都能学有所成,拿到属于自己的收获!
如何系统学习网络安全/黑客?
网络安全不是「速成黑客」,而是守护数字世界的骑士修行。当你第一次用自己写的脚本检测出漏洞时,那种创造的快乐远胜于电影里的炫技。装上虚拟机,从配置第一个Linux环境开始,脚踏实地从基础命令学起,相信你一定能成为一名合格的黑客。
如果你还不知道从何开始,我自己整理的282G的网络安全教程可以分享,我也是一路自学走过来的,很清楚小白前期学习的痛楚,你要是没有方向还没有好的资源,根本学不到东西!
下面是我整理的网安资源,希望能帮到你。
😝需要的话,可以V扫描下方二维码联系领取~
如果二维码失效,可以点击下方👇链接去拿,一样的哦
【CSDN大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!!
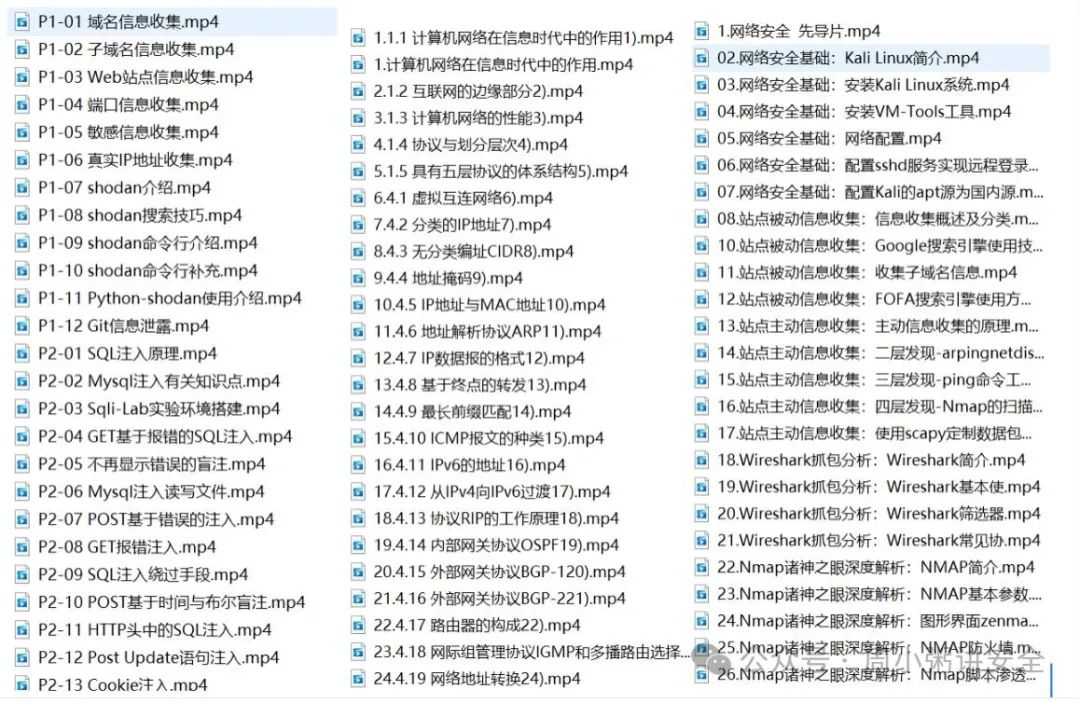
1.从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
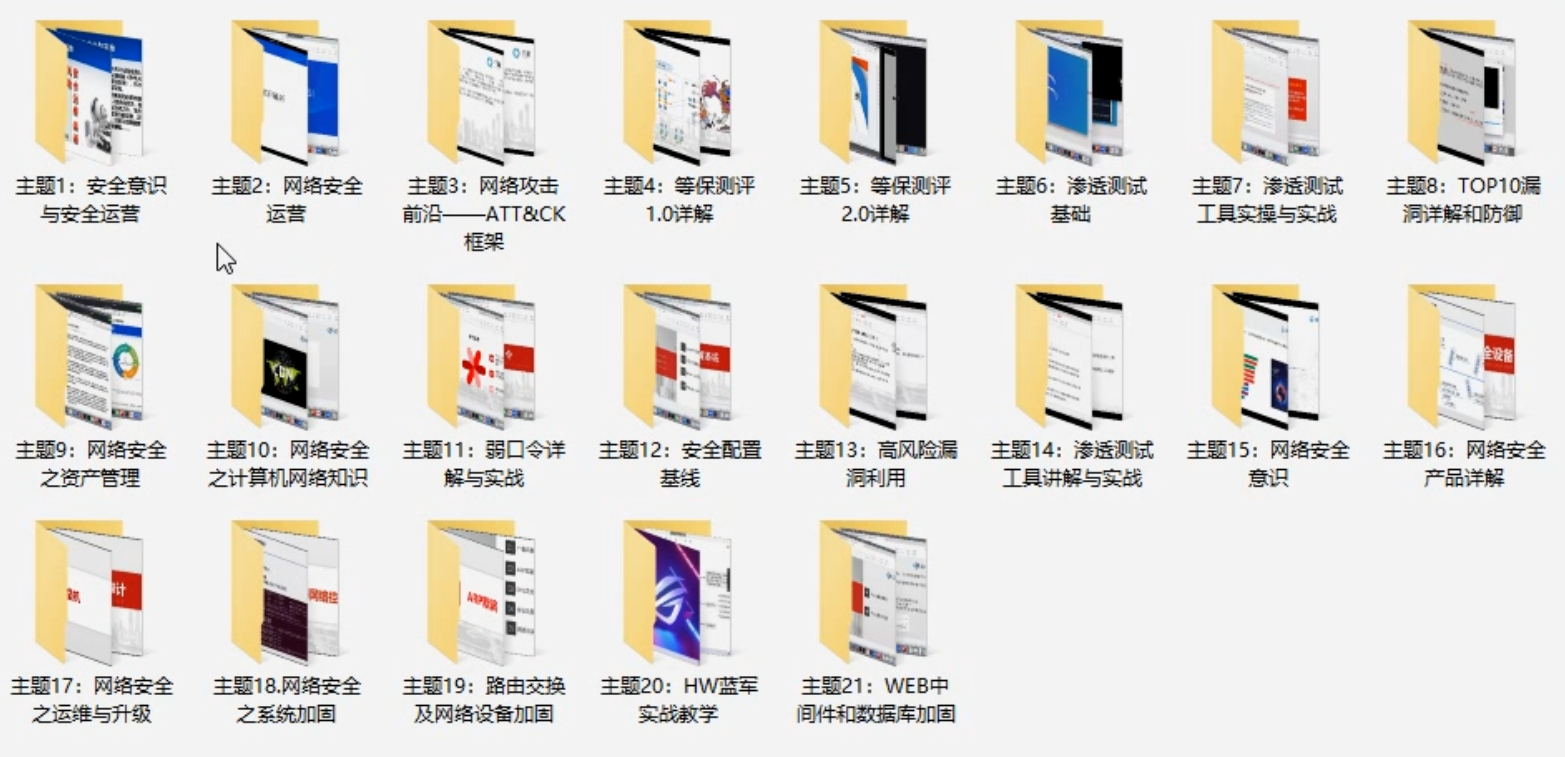
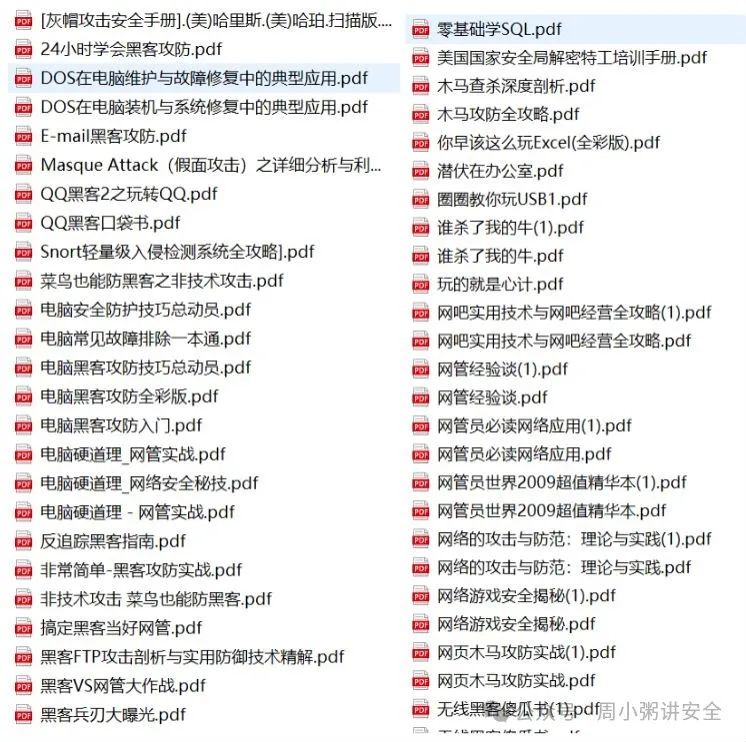
2.入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的,还有很多不在图里)
3.安装包/源码
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
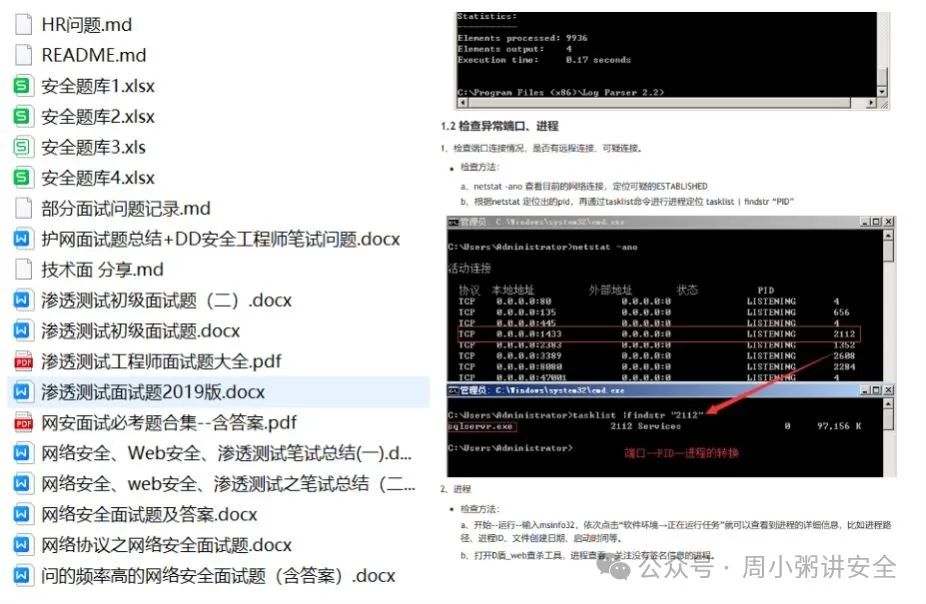
4.面试试题/经验
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
😝需要的话,可以V扫描下方二维码联系领取~
因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
如果二维码失效,可以点击下方👇链接去拿,一样的哦

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献43条内容

所有评论(0)