零基础学渗透测试完整指南|从概念、学习方法到就业入行
零基础学渗透测试完整指南|从概念、学习方法到就业入行
一、渗透测试是什么?
释义:我们理解的渗透测试是通过各种⼿段对⽬标进⾏⼀次渗透(攻击),通过渗透来测试⽬标的安全防护能⼒和安全防护意识。
打个⽐⽅:⽐如电视剧《我是特种兵》⾥⾯的演习,特种部队(进攻⽅)渗透到蓝军(防守⽅)的指挥部进⾏斩⾸,如果斩⾸成功,那么就可以知道蓝⽅的防守能⼒不够好,需要改进,反之就是特种部队的特种作战能⼒不⾜,需要提升。
那么渗透测试⼯程师就相当于特种部队⾥⾯的特战队员,我们需要对我们的⽬标做⼀次渗透,以测试⽬标的防护能⼒。渗透测试⼯程师就相当于⽭,⽬标就相当于盾。
二、学习渗透测试的战略⽅针是什么?
I:其实这个⽅针很简单,但是很多⼈就是⽆法严格贯彻执⾏。简单来说就是: 多学,逮住⼏套视频,使劲看,使劲学,使劲啃透。
II:所谓技术⼤神是怎么样的呢?技术好?
说技术好是很宽泛的,很表⾯的。我们把技术好剖析开来就是:懂得多, 解决问题能⼒强。其中,想要懂得多⽐较容易实现,多学习知识就⾏了,但是否能把知识⽤于⼯作,这就是解决问题的能⼒了,这个能⼒需要培养,也有的⼈解决问题的能⼒天⽣就⽐别⼈好,这也就是为什么有些学历低的⼈,却⽐很多学历⾼的⼈混的还要好的⼀个很重要的原因了。
III:知识的积累
想要懂得多,就要花⼤量时间去看,去记,去实践,去总结。⼤家可以看到,⽆论是电视上还是现实中,绝⼤多数满腹学识的⼈都较为低调,因为他们把⾃⼰⼀天中⼤量的时间花在了学习和研究上⾯。
那么我们学习渗透测试,到底该如何去学呢?
找到⼀个有⾜够多技术总结的⽂章或者是视频教程来学习,⼀定要静⼼学习,学习从来都不是浮躁的⼈能做好的事情,⽆论是学语⽂数学还是渗透测试。学完⼀套就学第⼆套,起码得看三套视频,这三套有很多知识点是重叠的,但是因为讲解⼈的讲解⽅法不同,你也就会有不⼀样的理解,更能帮助你消化吸收知识。
三套视频总课时加起来得有 250 课,如果每课约为 20 分钟,那就是 5000 分钟,⼤约就是连续学习 84 个⼩时,如果这 84 个⼩时的知识你都懂了,那么恭喜你,你⼊门了,你能对⼩型⽹站发起渗透测试了。
IV:解决问题的能⼒
解决问题之前要找到问题出现的根本原因。⽐如你觉得你跟你的⼥(男)朋友分⼿是因为某⼀件事出现了分歧的争吵,但事实上是因为你们的观念不同,因为你们不够相爱,争吵只是你们分⼿的导⽕索,并不是根本原因。
所以,透过现象看本质⾮常重要,这关乎我们能否彻底的把问题解决。那时候有个⼈跟我说,他看了很多教程,也懂很多知识,但就是⽆法实战,所以他实习的时候不敢去⾯试安全公司。
他表达得有点粗俗:“我看过很多视频,也懂得怎么利⽤某个漏洞,但是当⾯对⼀个⽹站的时候,我就是不懂的怎么下⼿,就⽐如有个美⼥躺在我⾝下,我都不知道怎么下⼿。”
我特别纳闷,既然美⼥都躺下了,你为何不替她宽⾐解带?不会宽⾐解带?那你也不懂去看看岛国的爱情动作教育⽚?那其实说到底就是你看不到⾃⼰的知识储备量不够。既然知识不够,那就胆⼦来凑啊,不会宽⾐解带,就撕开啊!还是不会撕开,那你就脸⽪厚⼀点,让⼈家⼥⽣⾃⼰来啊。
这种事情的最终⽬的是达到双⽅都愉悦的⽬的,谁主动都可以的啊。回到渗透测试上来,他不知道如何对⼀个⽹站下⼿,我问他为什么?他说不知道,这就是我们开头说到的,不知道如何对⼀个⽹站下⼿是他不敢去⾯试安全公司的⼀个原因,但是根本原因是他不会变换⽅法,没有舍我其谁的勇⽓。
三、学习渗透测试的具体⽅法是什么?
- 关注⼀些安全站点:这样可以了解最新的东西,提⾼对安全的亲切度,这样你不惧怕它,才能靠近它,占有它。
- 找⼏部⾼质量的视频教程,坚持学完,并做好每个视频的笔记。我以前学习是别⼈每讲完⼀个知识点我就把视频暂停,然后把笔记做好再继续看的,甚⾄把视频⾥⾯的代码抄下来,⾃⼰读再⼀遍那个代码(虽然读不懂,但是混个脸熟也挺好)。
- 制定⼀个⼩阶段的学习计划及⽬标。
- 建⽴⼀个⾃⼰的博客,把⾃⼰的所学、⾃⼰的笔记记录下来。这个很重要,因为这样你可以以⼀个第三者的视⾓看待⾃⼰的东西,就会找出不⾜,你就可以改进。
- 每天看⼏篇漏洞⽂章,以增加⾃⼰的漏洞知识储备量。
- 每天遇到新的问题,我们不妨⽤笔记录下来,⼀个⼀个的解决,不要着急,古⼈云:欲速则不达,慢慢的,你的知识储备量就会多起来的。
- 买两本纸质书籍当作理论⽀撑,因为视频⾥⾯讲的理论没有以⽂字呈现,⼤家理解起来也是有困难的。这⾥推荐⼏本:⼊门级别的《Web 安全渗透剖析》,进阶级别的《⽩帽⼦讲 web 安全》、《⽹络攻防实战研究:漏洞利⽤与提权》。
- 找⼀些跟⾃⼰志同道合的朋友⼀起学习。⽐如加⼀些讨论氛围好的 QQ 群,⼀些小密圈,⼀些论坛。
四、学习过程中遇到的各种疑难杂症怎么解决?

I:渗透要不要学编程?
相信很多⼈都会有这个疑虑,那么作为职业的渗透测试的我,可以跟⼤家说⼀下我的看法。
学习渗透测试之前要明⽩渗透测试这个领域包含什么东西,渗透测试是集合计算机各领域的知识于⼀体衍⽣出来的计算机新领域。
请看下图:

从知识图谱就可以清晰的看到,渗透测试会涉及包括但不限于数据库的知识、⽹络技术的知识、操作系统的知识、编程的知识。所以你觉得你要不要学习编程呢?
计算机各领域的知识⽔平决定你渗透⽔平的上限
⽐如你编程⽔平⾼,那你在代码审计的时候就会⽐别⼈强,写出的漏洞利⽤⼯具就会⽐别⼈的好⽤;⽐如你数据库知识⽔平⾼,那你在进⾏ SQL 注⼊攻击的时候,你就可以写出更多更好的 SQL 注⼊语句,能绕过别⼈绕不过的 WAF;⽐如你⽹络⽔平⾼,那你在内⽹渗透的时候就可以⽐别⼈更容易了解⽬标的⽹络架构,拿到⼀张⽹络拓扑就能知道⾃⼰在哪个部位,拿到⼀个路由器的配置⽂件,就知道⼈家做了哪些路由;再⽐如你操作系统玩的好,你提权就更加强,你的信息收集效率就会更加⾼,你就可以⾼效筛选出想要得到的信息。
五、计算机各领域的知识⽔平,我们该学到什么程度呢?
我说了,计算机各领域的知识⽔平决定你渗透⽔平的上限,那咱们零基础是不是要把上⾯的都学的很好了再搞渗透呢? 并不是的,作为初学者,可以先学习那些基础,⽐如你先学⼀个编程语⾔的基础,⽤ PHP 做例⼦,你起码要懂 if else 这些、连接数据库;⽐如学数据库,⽤ MySQL 做例⼦,那⾄少也是要会增删改查、⼦查询这⼏个操作;⽹络的话⽐较难,也是很抽象的,你做外⽹的渗透,⾄少要懂基础的 http 协议,知道端⼝是什么,知道⽹站是怎么架设起来的;操作系统的基础相对⽐较好学,主要是各种命令的作⽤,各种软件的安装和使⽤,使⽤ kali-linux 就得先学习 Linux 的操作。
划重点:零基础入门不用追求精通所有内容,先掌握够用的基础,边打靶边补知识,在实战中慢慢拔高自己的上限,不要陷入无休止的理论学习,迟迟不做实战。
六、渗透测试的思维是怎么样的?
我们所谓灵活的思维就是渗透要的思维,也就是⼤家常说的思路多,想法灵活。这意味着我们要从不同⾓度去思考同⼀件事情,但我们在渗透的时候要始终贯彻⼀个⽅针:换位思考。⽐如管理员会怎么设置⽹站,管理员会怎么设置密码,管理员会怎么配置权限……
渗透就跟泡妹纸⼀样样的,认识妹纸–了解妹纸(信息收集)–逗妹纸开⼼(扫描)-- 得到妹纸的肯定之后,就开始寻找时机表⽩(漏洞利⽤) – 表⽩失败(漏洞被修补或有 WAF)要么换思路,要么就换下一个目标,要么就⽤其他的⽅法来搞定妹纸(有 WAF 就是存在防护,我们就要寻找绕过思路),⽐如搞定她姐妹,帮她搞定她的难题,要浪漫~!
放到真实渗透场景就是:信息收集尽可能多的挖掘目标资产,扫描探测寻找入口,找到漏洞尝试利用;遇到 WAF、补丁防护,不要直接放弃,尝试编码、注释变形等绕过思路;这条路走不通,就回到信息收集阶段,寻找其他资产、其他入口。渗透不是一条路走到黑,不断换思路、多角度尝试,才是核心思维。
七、学习渗透的过程中遇到问题问谁?怎么问?
I:学会利⽤搜索引擎
渗透测试本身是⼀个⾮常有破坏性的技术,很多问题都没办法直接搜索到完整现成答案,这就考验各位的学习能⼒了。⽐如⽤ Google、Baidu 变换关键字来搜索,调整关键词,拆分问题,逐步定位问题根源。
II:到论坛提问
去问别⼈,⼀定要把问题描述清楚,最好是把出现问题的地⽅截图⼀起发出来,⽅便好⼼⼈回答。提问不要只说 “靶场报错了,怎么解决?”,要写明环境、操作步骤、报错信息、自己已经尝试过的排查手段,别人才能快速帮你定位。
论坛的提问和回答,请看下图:


III:加入一些培训
培训都是有答疑解惑的服务的。但是也不要揪着简单的问题问,简单的问题先百度,先养成一个独立解决问题的习惯,这样也会加深自己的理解。依赖别人答疑,永远无法锻炼自己排查、排错的能力。
八、 渗透工具的问题
我一开始就是⽤的 Baidu 找的工具来用的,当然,现在也差不多,只是多了朋友间的相互传递。你不要怕有后门,因为都是要放在虚拟机里面运行的,只要还原一下 VM 的快照就完事了。而且随着学习的深入,你就会发现,其实平常用的工具就几个:Burp suite、AWVS、App scan、SQLmap、浏览器。至于其他的扫描器的话,很多都是脚本语言来写的,比如 Python,只要是个正常人都不会往 Python 脚本里面加入后门。亦或者是 Java。这些东西在官网下载,或者一些可信度高的网站下载就可以了。
补充提醒:工具只是辅助,不要沉迷工具一键扫描。真正的渗透核心是思路,只会点点扫描器的人很难就业。工具要懂原理,看懂扫描结果,能手动复现漏洞,这才是重点。
九、关于渗透测试实战的问题
网络安全法规愈发完善,我们不小心可能就做了违法乱纪的事情,所以请大家切勿未经授权直接对互联网上的网站、系统进行测试。我们可以去一些在线靶场去测试我们的所学,比如墨者靶场;还可以在本地搭建一些本地靶场,比如 Dvwa、WebGoat、Pikachu。
实战练习一定要坚守底线:任何没有书面授权的目标,一律不能碰。哪怕只是简单的扫描,未经授权都属于违法行为,不要抱着侥幸心理。靶场、本地环境、授权演练环境,才是我们练习技术的地方。
在靶场练习的建议:刚开始不要直接找网上现成的 exp,尽量手动一步步复现漏洞,理解漏洞原理。打完靶场之后写复盘笔记,记录踩坑点、利用思路,长期积累实战经验。
十、关于学到什么程度才能去工作?
如果是在校生的话,人家企业是会放宽条件的。安全方面的也有很多个方向的,比如有渗透、安服、审计,这个就要看你往哪个方向走了,三百六十⾏,行行出状元,不要问我哪一行吃香,没有产出,你连呼吸都是错的!至于学到什么程度,你可以去看人家招聘信息啊,然后去应聘啊,不要怕应聘,主要是测试自己是否达到人家的要求,如果达不到就继续学习呗,反正你还在读书。如果不是学生又要转行,最快的就是找培训机构培训。
比如甲方安服方向:

甲方安全服务更多偏向安全运维、漏洞巡检、日志分析、等保整改,需要懂基础漏洞,擅长设备运维、合规,不需要顶尖的漏洞挖掘能力,入行门槛相对低。
比如乙方的安服方向:

乙方安服经常出差,做等保测评、漏洞扫描、安全巡检、应急响应,要求知识面广,沟通能力要强,能写安全报告,会基础的漏洞验证。
比如乙方的渗透方向:

乙方专职渗透岗位,对实战能力要求最高,需要独立完成信息收集、漏洞挖掘、内网渗透,能够产出高质量渗透报告,有漏洞提交经验、挖洞经历会大幅加分。
十一、写在最后(新增收尾段落,补齐全文)
很多新手入行网络安全,一上来就盯着渗透测试,觉得挖洞很酷,一心只想学攻击,忽略基础。看完整篇文章,大家应该明白,渗透测试不是单纯的工具点击,是一套完整的思维体系,底层依赖网络、操作系统、数据库、编程等基础知识。
学习渗透没有捷径,核心就三件事:打好基础、靶场实战、持续复盘。不要追求速成,84 小时只是入门门槛,想要达到求职上岗水平,还需要持续练习、积累漏洞经验,坚持写技术博客沉淀自己。
同时也要分清岗位差异:不是所有人都适合做专职渗透。如果喜欢全面的安全体系、不想高强度挖洞,安全运维、安服、等保审计也是非常不错的方向。企业现在更喜欢攻防兼备的复合型人才,懂渗透的思路,再掌握防御、运维、合规能力,就业选择会更广。
最重要的一点:技术是一把双刃剑,学好渗透,不仅是为了找工作,更要守住法律底线。技术用来保护系统,而不是破坏。只有守住底线,这条路才能长久走下去。
如何系统学习网络安全?
网络安全作为数字时代的核心技术基石,已成为保障各行业安全稳定运行的坚实屏障。筑牢网络安全的防线,掌握先进的防护策略和技能正上升为国家与企业发展的战略优先级。
构建稳固的网络安全能力是一个体系的工程,需要从夯实基础理论出发,持续深化到攻防对抗与应急响应的实战层面。
如果你是准备学习网络安全(黑客)或者正在学习,我可以把我自用的360独家内部资料分享给你,包含以下内容你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
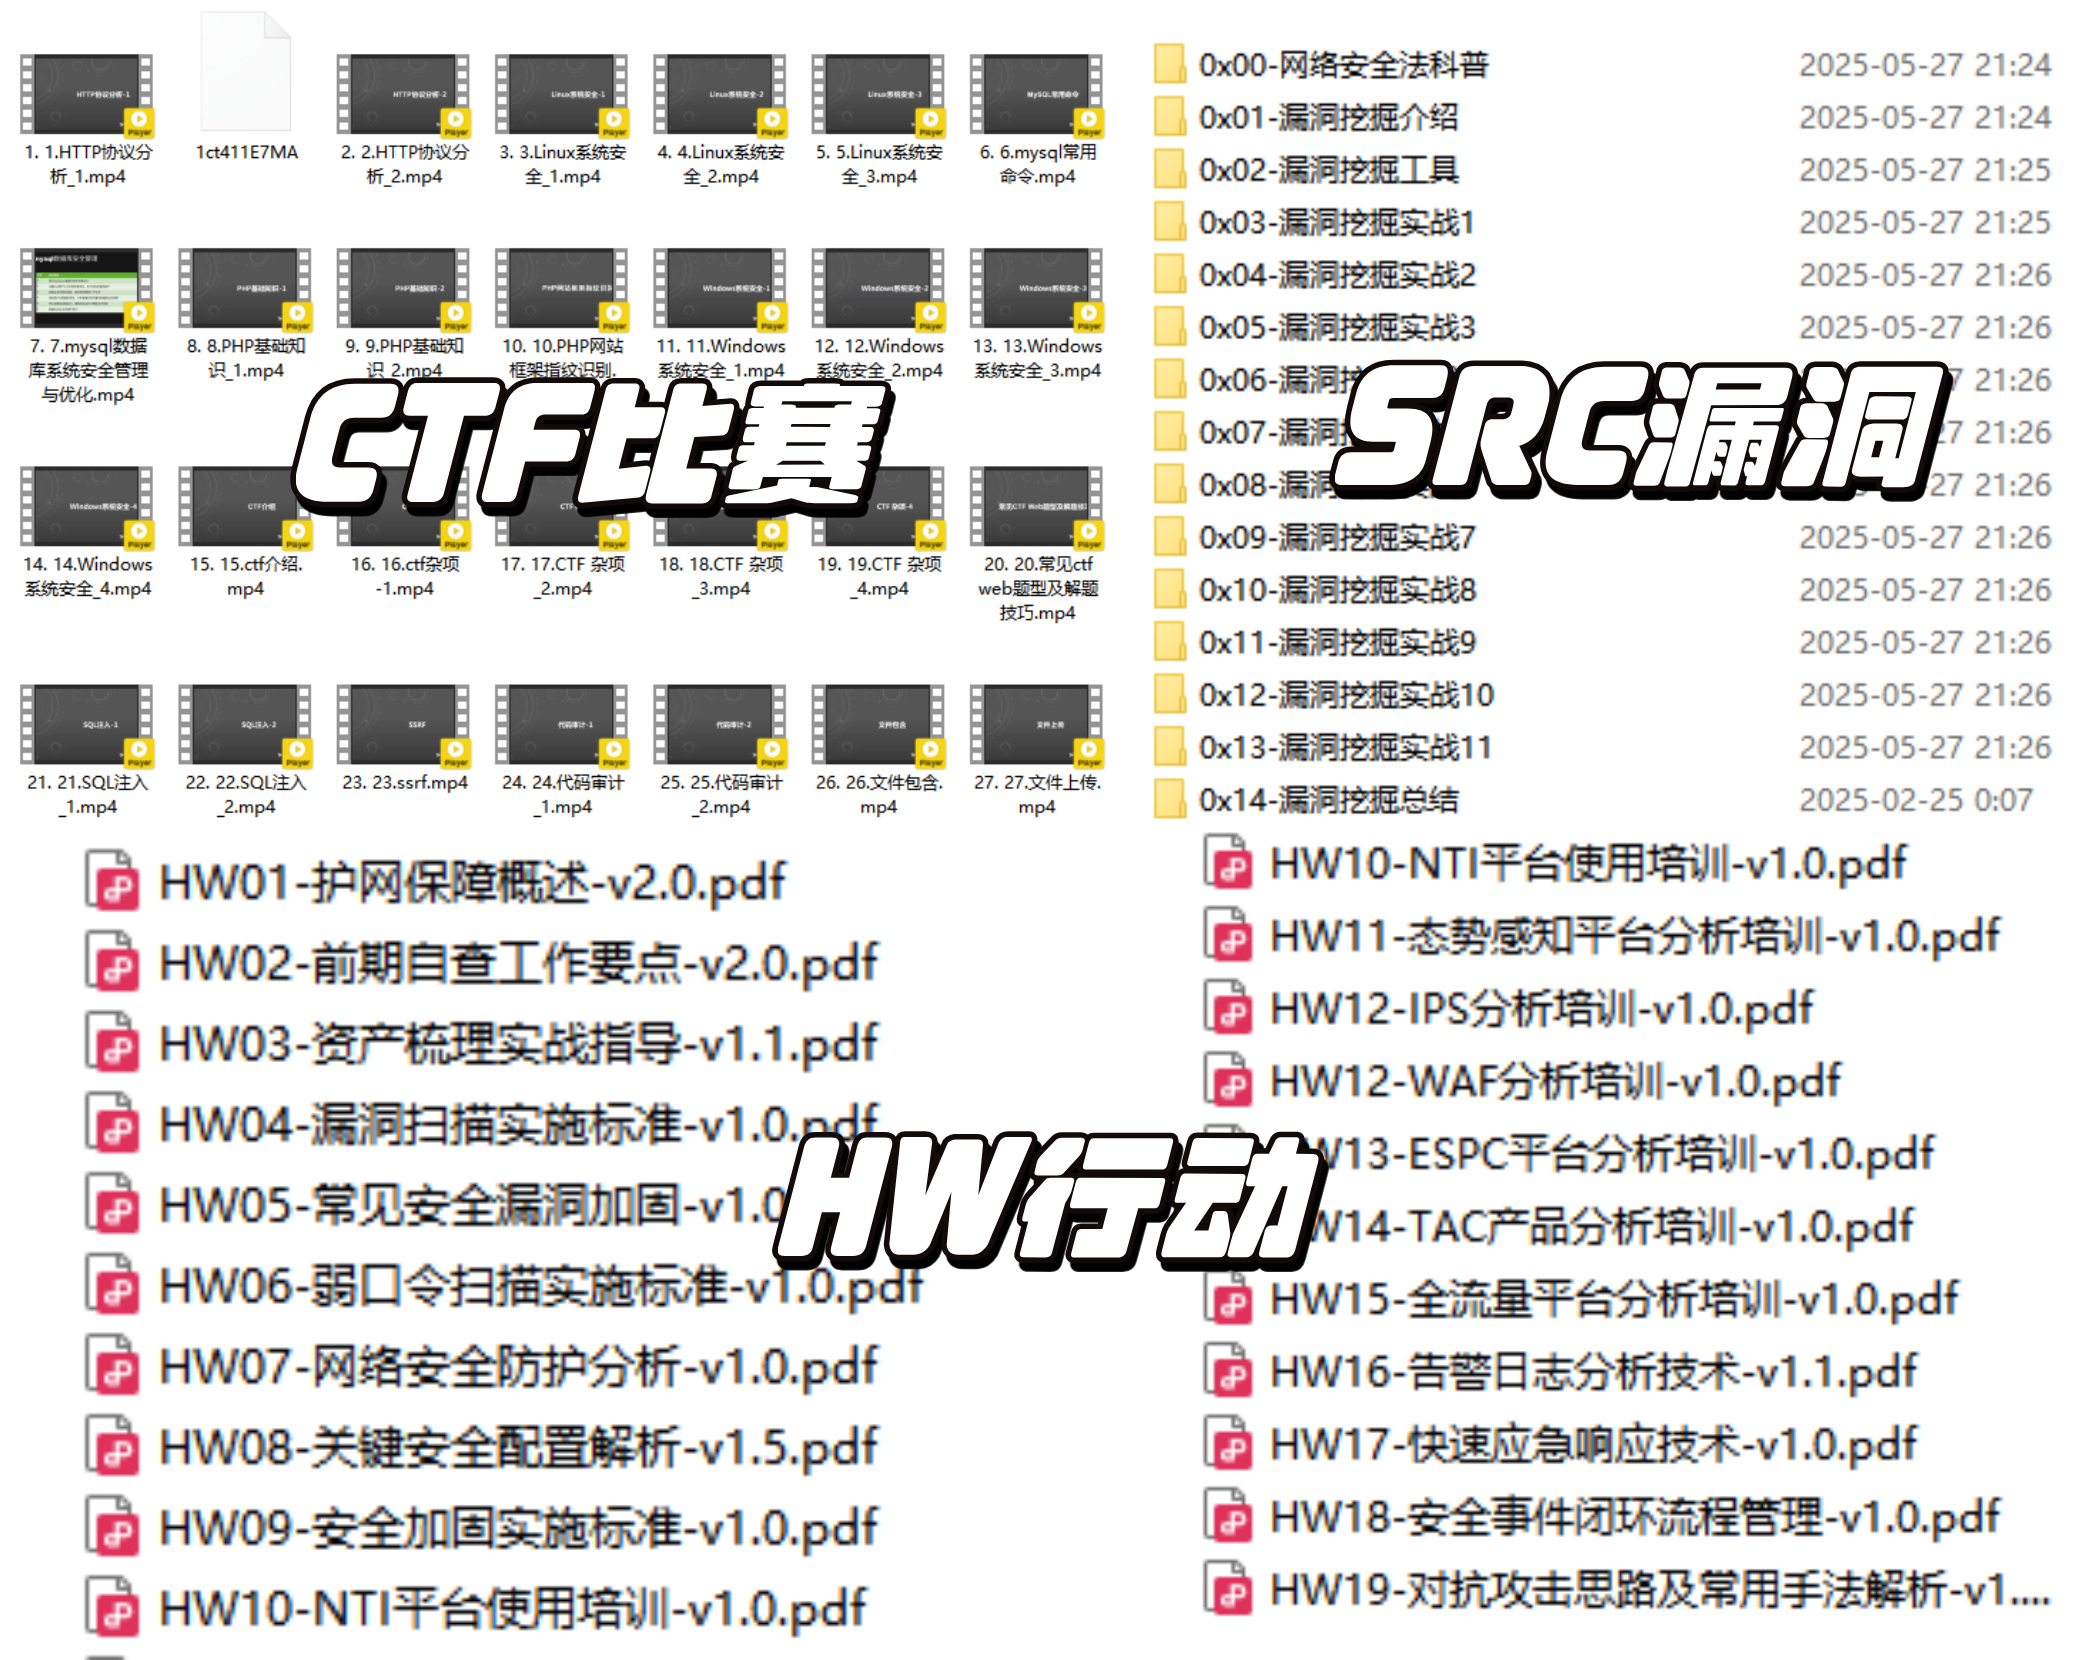
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~
四、网络安全面试题
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。
网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以微信扫描下方CSDN官方认证二维码免费领取【保证100%免费】

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 3
 0
- 0


 已为社区贡献32条内容

所有评论(0)