写给网安专业在校生|10 余年 IT 草根顾问:入行千万别踩这些坑
写给网安专业在校生|10 余年 IT 草根顾问:入行千万别踩这些坑
文章目录
- 写给网安专业在校生|一位 10 余年 IT 草根顾问的入行忠告
-
- 一、大学必修四门底层硬核课程
-
- 📌 数据结构
- 📌 操作系统原理
- 📌 网络技术
- 📌 软件工程
- 二、阅读材料选择:多啃标准文档
- 三、两门核心必修课:密码学 & 访问控制
- 四、学点哲学,提升融会贯通的能力
- 五、入行第一课:学法!守住法律底线
- 六、不要盲目追逐新概念
-
- 🎯 给在校生的学习建议
- 写在最后
- 如何系统学习网络安全?
-
- 一、网络安全(黑客)学习路线
- 二、网络安全教程视频
- 三、网络安全CTF实战案例
- 四、网络安全面试题
西米,现任长沙某某公司数据安全顾问,混迹 IT10 余年,无显赫经历,无高端学历。扎根于最基础的业务实例。
本姓樊,因言论易招专家学者生恶,故曰 “烦”;因高度有限,唤为 “草根”。不谈空话套话,只聊网络安全理论与从业感悟。
“没有网络安全就没有国家安全” 这句话,推动国内各大高校纷纷成立网安学院、开设网络安全专业。越来越多的年轻人带着兴趣与憧憬踏入这个行业,有人向往挖洞拿到漏洞赏金的成就感,有人憧憬攻防对抗的刺激。
但理想很丰满,现实往往会给新人上沉重一课。很多在校学生沉迷工具、靶场,忽略底层根基,等到实习、求职时才发现自己底子薄弱,面对真实业务场景无从下手。站在一名老从业者的角度,给准备踏入这个行业的同学们一些实在建议。
一、大学必修四门底层硬核课程
不管你在哪所学校、读什么专业,打算入行网安,下面四门课一定要啃下来:
✅ 《数据结构》
✅ 《操作系统原理》
✅ 《网络技术》
✅ 《软件工程》
网络安全本身是一门庞大的复合型学科:
- 狭义网安:覆盖几乎全部 IT、OT 领域知识;
- 广义网安:延伸至心理学(社会工程学)、电学(侧信道攻击)、光学、管理学、会计学、统计学等。
本科阶段,吃透狭义网络安全就已经足够有挑战。很多学校的网安专业课程安排偏应用,底层计算机基础课时被压缩,这恰恰是很多毕业生最大短板。
📌 数据结构
研究数据的逻辑结构、存储结构以及配套算法。这门课枯燥,对数学有一定要求,不少同学一上来就觉得晦涩难懂,考前临时抱佛脚,考完就忘。但真正踏入工作岗位之后,你会深刻体会它的价值。
态势感知聚合、安全模型分布式存储、加解密优化、路由最优路径、安全产品高并发与低延迟优化,处处都离不开数据结构思想。
举个例子:做日志分析、安全告警聚合,如果不懂链表、哈希、树结构,面对海量安全日志就只能依赖现成平台,无法理解平台背后如何做数据检索与去重;写 POC、漏洞利用脚本时,合理的数据结构可以大幅提升脚本稳定性与执行效率;做安全模型、威胁建模,也需要依靠数据结构思想梳理资产、威胁、漏洞之间的关联关系。
不需要你刷海量难题,但是要理解基础概念:数组、链表、哈希表、树、图、排序、查找,明白各类结构的适用场景。这些思想,会贯穿你整个安全职业生涯。
📌 操作系统原理
CPU、内存就是计算机的灵魂。如今云、容器、虚拟化遍地开花,但虚拟机、虚拟内存本质依旧是在物理硬件基础上做的一层抽象扩展,底层逻辑没有发生根本性改变。
攻防对抗的主战场就在这里:CPU 权限环、内存保护、堆栈漏洞,恶意代码的对抗、提权、内存马、进程注入,全部根植于操作系统底层。
很多新人只会网上复制提权脚本,一旦脚本失效就束手无策,根源就是不理解进程、权限、内存布局。看懂操作系统,你才能明白漏洞为什么能拿到高权限,防护策略是如何限制恶意代码运行。
Linux 是重中之重,要理解用户态内核态、进程管理、文件权限、信号、管道;Windows 要理解进程、线程、句柄、注册表。操作系统不是背概念,要结合实操,在虚拟机里动手观察进程、内存变化。
📌 网络技术
很多在校学生只埋头学习 TCP/IP 协议栈,忽略 OSI 七层模型的思想框架,这是很常见的误区。推荐从OSI 七层模型理解网络安全,自上而下逐层理解每一层的数据封装、传输、解包。
网络攻击,本质就是利用各类通信协议本身的缺陷做博弈。Internet 只是网络世界很小一部分,海量私有协议、工控协议、物联网协议才是网络安全的核心战场。
很多 Web 攻击停留在应用层,但是 DDoS、中间人攻击、ARP 欺骗、TCP 会话劫持,全部是底层协议层面的博弈。看懂数据包,会抓包分析,是网安人的基本功。
抓包不是只会打开 Wireshark 点点鼠标,而是看懂每一层报文,理解协议字段含义,能够从流量中发现异常行为。
📌 软件工程
硬件是载体,软件是指令,数据是状态。绝大多数攻击发生在应用层,而应用层的交互全部由软件实现。
懂软件开发,才能看懂:数据流向、代码解释器行为差异、程序逻辑缺陷,理解攻击与防护的底层逻辑。
不用你成为资深开发,但是要明白程序从编码、编译、测试到上线的完整流程。了解开发习惯,你更容易找到代码里隐藏的逻辑漏洞;看懂代码,才能做代码审计,看懂开源项目里面的安全缺陷。
💡 不必追求 “精通”。四年时间,能吃透基础概念、建立思维框架,已经非常难得。这些知识需要在后续工作持续打磨,伴随整个职业生涯。
二、阅读材料选择:多啃标准文档
在校阶段,除攻防渗透方向(国内实战资料实用性很强),尽量多读外文原始资料。推荐以 NIST 标准作为核心阅读素材。
好处有两点:
- 锻炼专业英文阅读能力。安全行业大量最新漏洞、技术文档、行业标准都是英文,阅读外文资料是必备能力;
- 建立系统化、成体系的安全知识框架。
国内高校课程的短板:单科教学质量尚可,但课程之间割裂,缺少串联。很多课程独立学习没问题,但学生很难把操作系统、网络、密码学的知识串联起来。毕业之后,很难快速适配企业真实业务场景。
NIST 标准化体系结构完整,每个标准都有清晰框架,每个用例都有实验室结论、厂商产品案例,这种工程化思维值得学习,能帮你把安全技术和业务场景结合起来。
比如 NIST CSF 网络安全框架、NIST SP 800 系列文档,涵盖风险管理、数据安全、零信任、事件响应,不只是纯技术,还包含业务风险、管理流程,这正是很多技术出身的安全人员欠缺的视野。
阅读标准不要逐字硬啃,带着问题去读。比如学习事件响应,就去看 NIST 事件响应指南,学习数据安全就阅读对应数据保护标准。
三、两门核心必修课:密码学 & 访问控制
一句话总结:网络安全 = 密码学 + 访问控制,几乎所有安全技术都建立在二者之上。
密码学负责加密、校验、不可否认;访问控制负责谁能访问什么资源、在什么条件下访问。
HTTPS、数字签名、身份认证、加密存储、密钥管理,底层全是密码学;权限管理、RBAC、ABAC、最小权限原则、零信任架构,核心就是访问控制。
- 本科阶段:掌握应用密码技术,做到知其然;访问控制基础务必打牢。理解对称加密、非对称加密、哈希、数字签名、证书,知道什么时候用什么加密方案,明白常见加密算法的风险。
- 研究生阶段:深挖密码算法底层原理,做到知其所以然;可以结合密码技术,围绕访问控制做课题创新。
不管是现代密码,还是未来后量子密码体系,都是网安不可缺少的根基。很多同学觉得密码学枯燥、抽象就直接跳过,等到学习身份安全、数据加密、零信任的时候,会处处碰壁。
四、学点哲学,提升融会贯通的能力
哲学被称为万学之祖。
行业里大部分业务知识,学校不会教。金融、能源、医疗、制造,每个行业都有自己独特业务逻辑与风险模型,这些都需要你入职之后再学习。走出校园之后,持续学习能力才是人和人之间最大差距。
哲学思维可以帮你把零散的技术知识串联、拓宽思考维度。技术知识点可以短期速成,但思维方式需要长期打磨。
哲学训练你辩证思考、抓主要矛盾、透过现象看本质。遇到复杂的安全事件、攻防难题,很多时候不是缺技术,而是缺少分析问题的思路。同样一个告警,有的人只能看到表面现象,有的人可以顺着线索还原完整攻击链,这就是思维层面的差距。
不要去啃大部头哲学专著,读一些基础通识即可。核心目标不是背哲学理论,而是学会多角度看待问题,建立批判性思维。
五、入行第一课:学法!守住法律底线
进校门第一件事,熟读这几部法律:
《刑法》《网络安全法》《数据安全法》《反电信网络诈骗法》
⚠️ 技术是一把双刃剑,技术本身没有善恶,但是使用技术的人必须守住底线。
黑与白、法与道德,往往一线之隔。
行业里一句老话:能说的不一定能做,能做的不一定能说。
很多学生抱着练习技术的想法,随意扫描互联网网站、尝试漏洞利用,觉得 “我只是测试,没有搞破坏”。但法律不会因为你是学生、没有篡改数据就免除责任。哪怕只是未经授权的端口扫描,也有法律风险。
掌握安全技术之后,要清晰分清:
✅ 哪些行为合法合规:授权靶场练习、企业授权的渗透测试、漏洞平台合规提交漏洞
❌ 哪些行为触碰红线:无授权扫描、入侵网站、抓取用户隐私数据、传播木马、贩卖漏洞
保护好自己,才谈得上长久从业。从业之后,每次项目开始前,第一件事就是确认书面授权范围,守住红线,是安全从业者的第一准则。
除法律之外,也要了解行业职业道德。拿到客户敏感数据、业务资料,严格保密,不随意外传、不私下留存,这是职业素养。
六、不要盲目追逐新概念
打开安全社区,到处都是时髦名词:零信任、云原生安全、AI 安全、容器逃逸、供应链安全、生成式 AI 漏洞。
很多同学被新鲜概念吸引,跳过底层基础,一头扎进去学习。但是所有新技术,本质都是传统基础学科的迭代,很多只是包装出来的概念。
零信任离不开访问控制;云安全离不开操作系统与网络;AI 安全依旧绕不开密码学、数据结构;容器安全本质上还是操作系统隔离、权限控制。
🎯 给在校生的学习建议
- 理论 + 实战并行,不要只刷靶场玩工具,也不要死啃书本完全不碰实战。只玩工具,就是脚本小子;只看书不动手,遇到真实环境就纸上谈兵。二者需要相互印证。
- 实战练习多追问底层:漏洞为什么产生?内存、协议、代码底层发生了什么?不要满足于一键 EXP 跑通,多花时间复现原理。
- 证书不是硬实力:证书是检验学习成果、求职敲门砖,不要为考证死记硬背,考完就忘。企业面试,面试官更看重原理理解和实战思路。证书只是加分项,不是决定性项。
- 岗位方向很多元:渗透、安服、数据安全、安全运维、等保、代码审计、安全研发,不必所有人都挤专职挖洞赛道。
- 喜欢底层、喜欢攻防挖掘,可以走渗透、代码审计;
- 擅长梳理业务、写报告、沟通交流,安服、等保、风险评估会更适合;
- 喜欢写代码、研究底层机制,安全研发、威胁检测方向更合适。
- 多写复盘笔记,搭建个人技术博客。打完靶场、复现漏洞、读完标准文档,把思考记录下来。博客不仅是沉淀知识,面试的时候也是非常亮眼的作品集。
- 多阅读开源项目源码。阅读开源安全工具的代码,理解工具实现逻辑,慢慢学会自己编写简单脚本、POC,摆脱纯工具依赖。
- 积极参加竞赛,但不要为了竞赛而竞赛。CTF 可以锻炼攻防思维,但是 CTF 和企业真实渗透测试、安全运维有很大区别,不能把 CTF 当成行业全貌。
毕业不是学习终点。网安技术迭代快,漏洞不断出现,新的攻击手法持续更新。基础扎实的人,才有快速拆解新技术的能力;基础薄弱的人,永远只能被动追赶别人总结好的现成教程。
写在最后
网络安全没有捷径,是一门需要长期沉淀的学科。这个行业看着光鲜,背后是无数日夜的学习、踩坑、复盘。很多新人刚入门一腔热血,一段时间之后遇到瓶颈就容易放弃,瓶颈大多来自底层基础不足。
不要盲目崇拜大神,大神也都是一点点打磨底层知识,持续实战积累出来的。不要浮躁,不要追求速成。
沉下心打磨底层根基,保持终身学习的耐心,守住法律底线。
网安行业需要的不只是会用工具的人,而是能够理解原理、看懂风险、保护业务的安全从业者。
愿每一位网安学子筑牢根基、学有所成,在网络安全这条路上稳步前行。
如何系统学习网络安全/黑客?
网络安全不是「速成黑客」,而是守护数字世界的骑士修行。当你第一次用自己写的脚本检测出漏洞时,那种创造的快乐远胜于电影里的炫技。装上虚拟机,从配置第一个Linux环境开始,脚踏实地从基础命令学起,相信你一定能成为一名合格的黑客。
如果你还不知道从何开始,我自己整理的282G的网络安全教程可以分享,我也是一路自学走过来的,很清楚小白前期学习的痛楚,你要是没有方向还没有好的资源,根本学不到东西!
下面是我整理的网安资源,希望能帮到你。
😝需要的话,可以V扫描下方二维码联系领取~
如果二维码失效,可以点击下方👇链接去拿,一样的哦
【CSDN大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!!
1.从0到进阶主流攻防技术视频教程(包含红蓝对抗、CTF、HW等技术点)
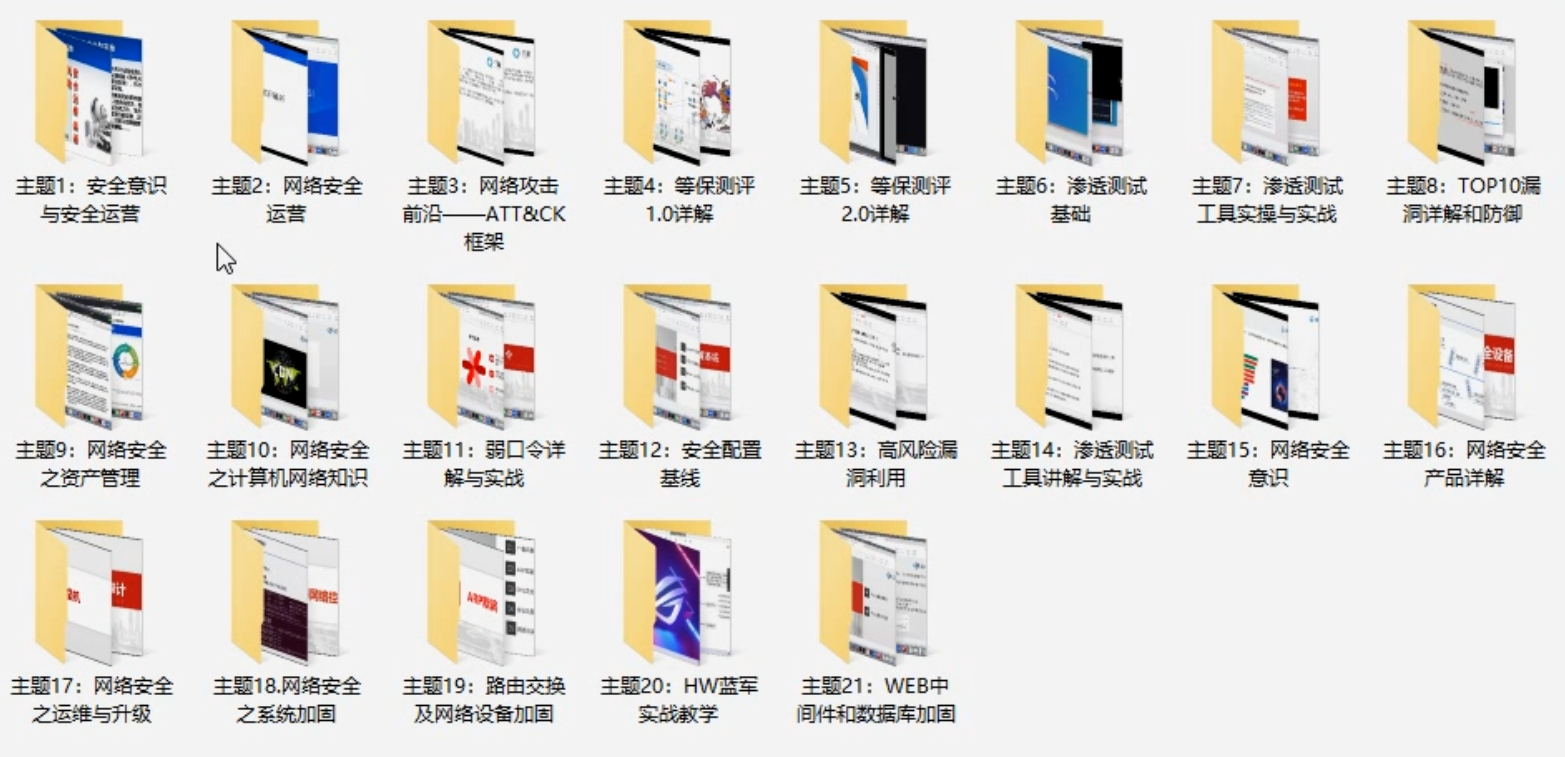
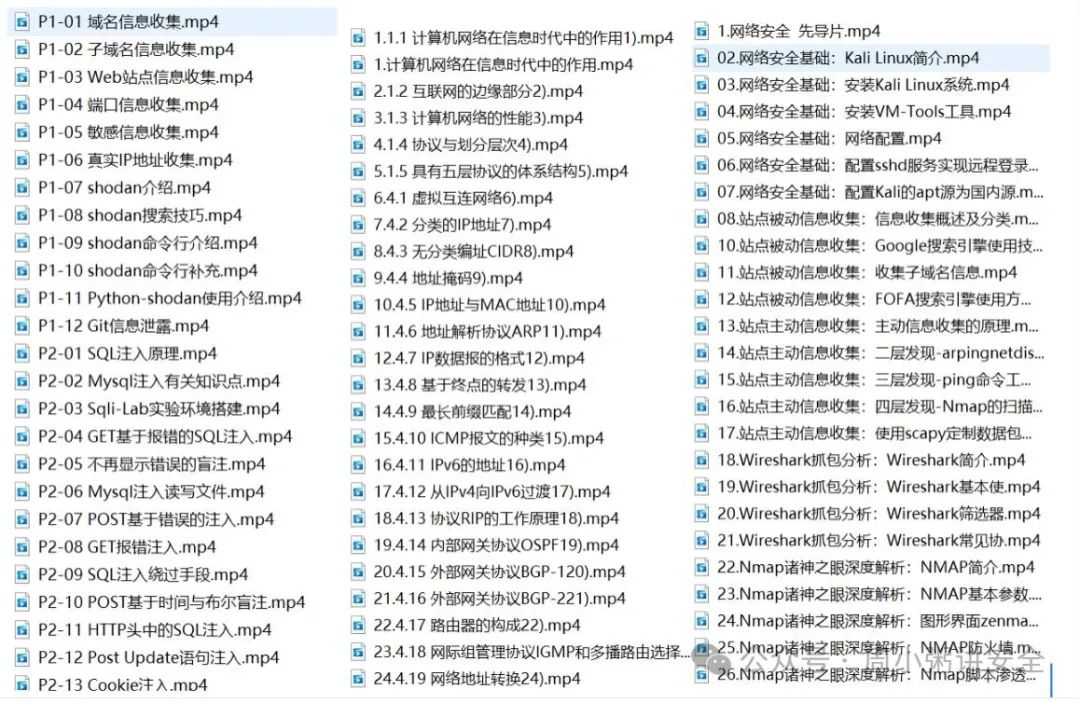
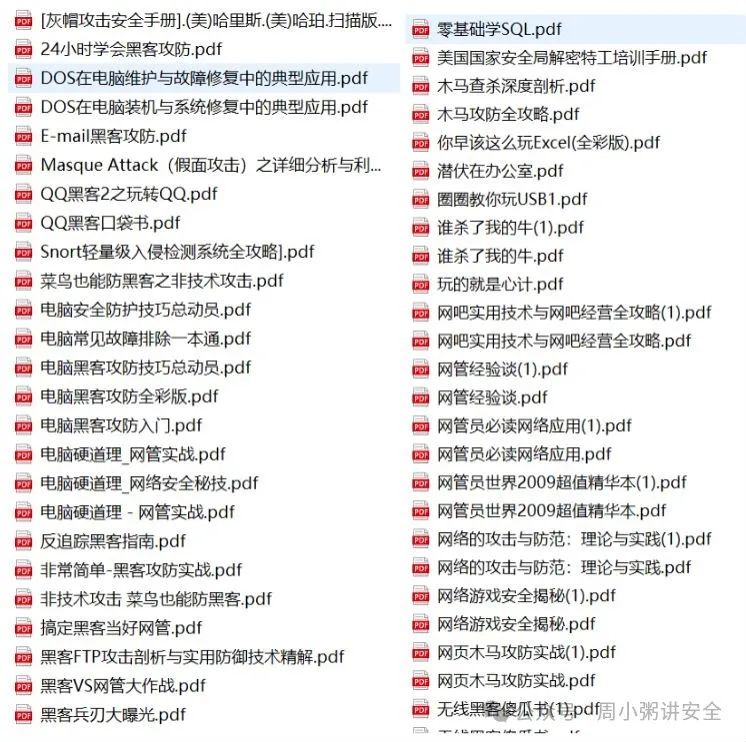
2.入门必看攻防技术书籍pdf(书面上的技术书籍确实太多了,这些是我精选出来的,还有很多不在图里)
3.安装包/源码
主要攻防会涉及到的工具安装包和项目源码(防止你看到这连基础的工具都还没有)
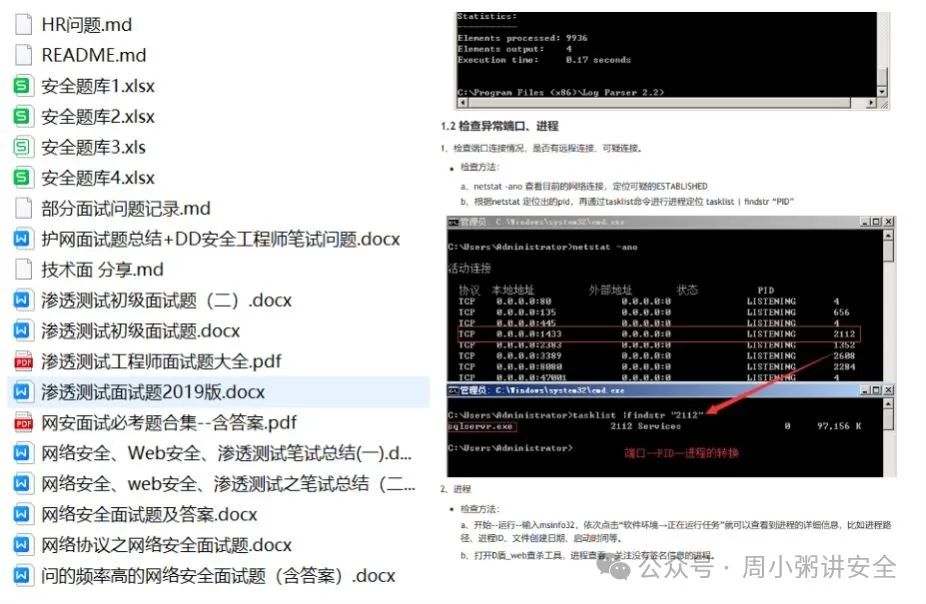
4.面试试题/经验
网络安全岗位面试经验总结(谁学技术不是为了赚$呢,找个好的岗位很重要)
😝需要的话,可以V扫描下方二维码联系领取~
因篇幅有限,资料较为敏感仅展示部分资料,添加上方即可获取👆
如果二维码失效,可以点击下方👇链接去拿,一样的哦

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献29条内容

所有评论(0)