登录社区云,与社区用户共同成长
邀请您加入社区
2、直接在/etc/passwd、/etc/shadow中把root账户所在的行删除。添加账户-修改密码,修改passwd文件abc账户的第三字段为0。进不了系统了,所有我感觉Linux系统的root应该是不能删除的。一、登录root账户,用userdel命令删除root账户。二、新建账户提权到管理员,然后使用新管理员删除root账户。结果:是报错了,显示:用户根目录当前被进程1使用。1、使用us
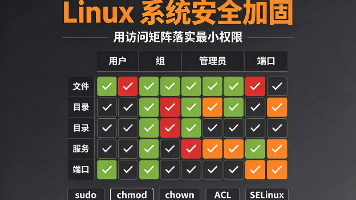
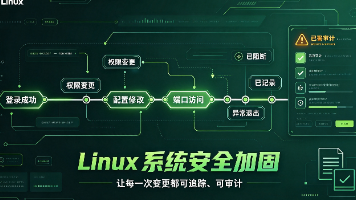
Linux 服务器是互联网后端最主流的操作系统,Web 服务、数据库、中间件、容器几乎都跑在 Linux 上。很多运维部署服务器时,安装系统之后直接部署业务,长期不做安全配置,使用默认账号、弱口令、开放多余端口,导致服务器极易被暴力破解、恶意入侵。一旦服务器被拿下,攻击者可植入 Webshell、挖矿木马、后门程序,甚至以此为跳板横向渗透内网,造成业务瘫痪、数据泄露。很多人对 Linux 安全加固
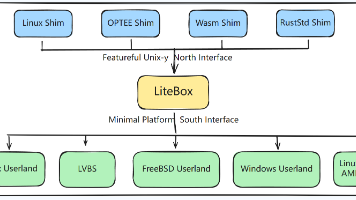
微软于10月7日发布LiteBox v0.1.0,一款用Rust编写的轻量级库操作系统(LibraryOS),旨在通过最小化应用与宿主系统的接口来降低攻击面。其核心思想是让应用直接链接一个“裁剪版”系统库,实现比容器更彻底的隔离、比虚拟机更轻量的运行。采用北向(POSIX兼容)与南向(可插拔平台)分离架构,支持Windows、Linux及可信执行环境(如SEV-SNP、OP-TEE)。Rust确保
GDPU大数据技术与应用实验一VM及centOS安装,配置:本实验旨在为搭建Hadoop集群做准备,主要内容包括安装VMware虚拟化平台,并完成CentOS操作系统的安装,为后续配置Hadoop分布式环境奠定基础。
进程是程序的一次执行实例。Linux 使用描述和管理进程。每个进程都有自己的 PID、地址空间和执行上下文。操作系统通过调度器决定进程什么时候运行。进程可能处于运行、睡眠、停止和僵尸等状态。进程是谁创建出来的?执行完以后又由谁负责回收?如果一个进程想运行另外一个程序,应该怎么办?ls -lShell 会运行ls程序,等待执行结果,再重新显示命令提示符。Shell进程| fork()v创建子进程|
在EtherCAT系统中,SDO与PDO是两种根本不同的数据交换机制:SDO用于设备初始化阶段的对象字典访问,实现参数配置、诊断等非周期性操作;PDO则通过预先映射实现周期性过程数据的高效交换,适用于实时控制。二者均基于对象字典,但分工明确——SDO负责“配置设备”,PDO负责“运行设备”。在IgHEtherCATMaster中,应区分异步SDO请求与周期性PDO通信路径。真正的实时性不仅依赖于E
在AI与云计算驱动下,传统服务器面临“内存墙”与“内存滞留”难题。CXL作为突破性高速互连协议,通过缓存一致性实现CPU与外部内存、加速器的高效共享。在LPC2026会议上,Linux内核开发者聚焦三大核心挑战:硬件压缩设备的容量安全与“追熊”机制、PCIe UAOP2P访问的一致性防护、以及CXL性能监控的可观测性短板。这些问题凸显了软硬件协同演进的紧迫性。随着内核对CXL动态分配控制、安全隔离
1.利用vmware安装Linux操作系统的详细步骤在网络中找到的安装包右键选择vmware的安装包在选择列表中找到【以管理员身份运行】人安装向导将在您计算机上安装VMware Workstation Pro。单击下一步继续,或单击取消”退出安装向导。版权所有1998-2025 Broadcomo保留所有权利。Broadcom”一词是指Broadcom Inc.和或其子公司。VMware和Broa
1.利用vmware安装Linux操作系统的详细步骤(图+文字注解)1)打开 VMware,点击【创建新的虚拟机】,选择典型 (推荐) 配置。2)选择安装程序光盘镜像文件 (iso),浏览选中下载好的 Linux 的 ISO 镜像。3)设置虚拟机名称,选择虚拟机文件存放的磁盘路径(建议不要放 C 盘)。4)指定磁盘大小,设置最大磁盘容量(一般 20G 以上即可),选择将虚拟磁盘存储为单个文件。5)
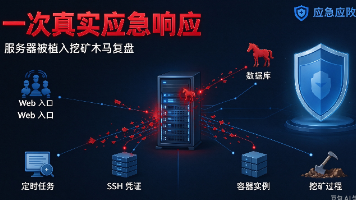
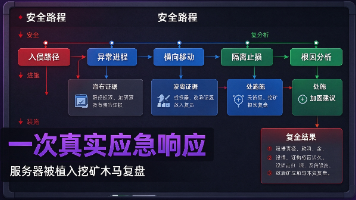
操作系统:CentOS 7.9 64 位硬件配置:8 核 16G 云主机,公网独立弹性 IP承载业务:Nginx 网站服务、Java 后端业务、MySQL5.7 数据库、Redis 3.2 缓存,对外提供企业官网、客户内部管理系统网络策略:云安全组仅放行 80、443、22、3306、6379 端口,内网网段可互相访问安全基线现状:无 EDR/HIDS 主机安全软件,系统审计日志只默认保留短期记录
ls -l:查看目录下所有文件属性.大小等详细信息。ls -a::显示当前目录下所有的文件及目录。ls -R:显示当前目录及子目录下的文件名。ls /:永远查看根目录,不管你当前在哪。ls -ld:查看当前目录的属性信息。ls -l:人性化显示文件大小。cd:切换到root用户家目录。cd -:返回到上一次的目录。pwd --P:真实物理路径。ls:查看当前所在目录。pwd:查看当前路径。
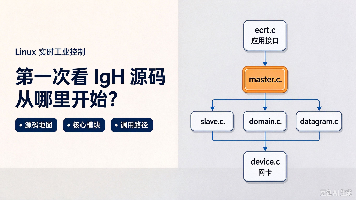
本文为Linux开发者提供IgH EtherCAT源码学习指南,强调应先构建“软件地图”而非直接阅读代码。通过梳理ecrtAPI与Master、Slave、Domain、Datagram等核心对象的逻辑关系,建立从应用层到硬件层的认知框架。建议以ecrt_master_send()为切入点,追踪数据路径:应用→Domain→Datagram→Device→NIC,理解实时数据交换机制。同时指出,I
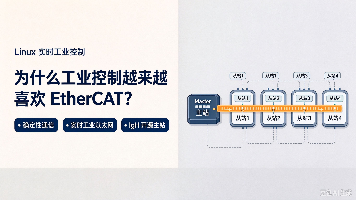
随着工业自动化向高速、高精度发展,传统以太网难以满足实时性需求。EtherCAT凭借其“数据帧在从站间透明处理”的机制,实现高效确定性通信,成为工业控制首选。IgHEtherCATMaster作为Linux下开源的完整主站实现,不仅连接了协议栈与底层驱动,更构建起从网络到控制任务的实时链路。它揭示了:真正的实时系统需融合协议、操作系统、硬件调度与应用逻辑。研究IgH,不仅是掌握一个工具,更是理解现
Linux操作系统:一般指Linux内核 + GNU工具软件组合而成的完整操作系统。后面输入 cp lee1 haha 表示把lee1中的内容 复制在haha中放在桌面。例如进入管理员模式在里面输入su 然后输入密码。1 新建目录 在其输入mkdir testdir。后面输入y 就能把目录删除完毕。输入输入whatis --help man如图。什么是内核 shell gnu linx。在控制面版
多消费者问题是生产者-消费者问题的扩展,涉及多个消费者并发地从共享缓冲区中取出数据进行消费。通过使用信号量机制,可以实现生产者和多个消费者之间的同步和互斥,确保数据的一致性和系统的高效运行。
在前面的章节中,我们的进程内存模型极其原始:代码段、数据段固定加载,堆通过brk/sbrk线性增长,栈从顶部向下延伸。这种模型能运行简单程序,但面对真实软件生态时立刻崩塌:动态链接器无法将.so映射到指定地址;malloc的大块分配被迫复制而非直接映射物理页;共享内存IPC需要内核拷贝;JIT编译器无法生成可执行代码;甚至vim打开大文件都要先read()到堆里再处理。mmap的本质是“将虚拟地址
2023-2026年,中国信息安全测评中心发布9份测评公告,累计公布154项产品安全可靠测评结果。涵盖中央处理器、人工智能芯片、操作系统、数据库等关键领域,其中龙芯、飞腾、海思、华为等企业多款产品通过Ⅱ级及以上认证,国产化软硬件体系持续完善,彰显自主可控能力提升。
随着机器人智能化程度提升,同一平台需并行运行AI、视觉、控制等多类任务,导致实时控制易受非实时负载干扰。关键问题在于:即使CPU利用率不高,共享资源仍可能引发调度延迟、内存竞争与中断抢占,使1kHz控制无法保证确定性。因此,仅靠“实时调度”不足,必须构建多层次隔离机制——从线程、CPU、IRQ、内存到进程与故障隔离,形成可预测的实时环境。真正有效的实时系统需软硬件协同,通过资源边界设计与压力测试验
ROS2控制系统的实时性并非依赖更快的CPU,而是源于操作系统对调度、资源与中断的确定性管理。当控制频率达1kHz(周期1ms)时,任何调度延迟、锁竞争、内存分配或硬件通信波动都可能导致周期超时。因此,ros2_control需运行于实时Linux环境,通过SCHED_FIFO调度、CPU核心隔离、IRQ亲和性配置及内存预分配等手段,保障read→update→write循环在最坏情况下仍能按时完
ros2_control是ROS2中实现机器人运动控制的核心框架,通过标准化的read→update→write控制循环,将上层控制器与底层硬件解耦。它依赖实时线程、精确调度、CPU/IRQ/内存隔离及确定性通信,确保1kHz等高频控制周期的稳定性。其性能不仅取决于算法,更受操作系统实时性影响,最终需结合实时Linux(如rtLinux)构建端到端确定性系统,实现从软件架构到硬件执行的全链路实时保
Linux 是一套免费使用和自由传播的类 Unix 操作系统,是一个基于 POSIX 和 UNIX 的多用户、多任务、支持多线程和多 CPU 的操作系统。
我们日常使用的 Linux 操作系统完整名称为 GNU/Linux,由Linux 内核 + GNU 工具集 + 系统库 + 各类应用软件共同组成,单独内核无法直接使用。2.Shell 是命令解释器,属于用户与内核之间的接口程序,运行在用户态。3.执行原理:Shell 读取你输入的字符串,解析命令,查找对应的程序,把请求交给内核运行程序;1.在 shell 命令提示符后,输入命令,按回车键,shel
在x86架构的Ubuntu上,编译出能在ARM架构开发板上运行的程序,这个过程叫交叉编译,对应的工具就是交叉编译工具链。Linux内核是操作系统的核心,负责进程调度、内存管理、硬件驱动、文件系统、网络协议等核心功能。嵌入式开发中需要根据硬件平台裁剪配置内核,生成适配的镜像文件。
之前谈论的都是已打开文件在操作系统的中的管理,但是还有更多的文件没有被打开,被存在磁盘中,如何管理这些磁盘中的文件,就是本篇的学习目标。
本文介绍了进程的标识与创建机制,重点讲解了getpid()获取进程ID(PID)、getppid()获取父进程ID(PPID),并通过ps和top命令观察进程状态。文章揭示了命令行程序的父进程均为bash,并以“王婆开婚介所”类比父子进程关系。最后引出fork()系统调用是创建子进程的关键,因涉及内核数据结构(PCB)的创建,必须由操作系统通过系统调用完成,普通用户无法直接操作。
如果直接选择几十核心的服务器,不一定能够明显提升网站速度,反而可能增加不必要的成本。真正影响业务体验的,还有磁盘、网络、操作系统、程序架构以及服务器本身的资源分配方式。有些业务更依赖CPU,有些更依赖内存,还有一些业务对磁盘读写能力要求更高。很多人在选择服务器的时候,第一眼通常会看CPU有多少核心、内存有多大,然后认为配置越高,服务器性能就一定越好。这也是为什么很多专业的服务器方案,会根据实际业务
环境变量是操作系统为进程提供的键值对,用于传递系统信息(如PATH、HOME)。C语言中可通过getenv读取,或通过main函数的envp参数、全局变量environ遍历。实用场景包括获取用户目录、控制程序行为(如调试模式)、搜索可执行文件。setenv和unsetenv可修改当前进程环境变量。环境变量是程序灵活配置的关键,无需改代码即可调整行为。
荣合科算技术服务专注服务器数据恢复,覆盖硬盘损坏、RAID阵列、虚拟机、超融合及各类存储设备数据救援,支持Linux、Windows、麒麟等操作系统。提供从评估、诊断到恢复、验证的标准化流程,依托专业团队与设备,保障数据安全与高效恢复。7×24小时应急响应,助力企业快速止损。数据丢失请立即停止操作,及时联系。
本课从菜鸟驿站类比切入,深入解析Linux重定向机制:揭示>仅改变fd=1指向,而stderr(fd=2)独立存在;通过1> log.txt 2>&1实现安全合并。剖析VFS如何以struct file和函数指针实现“一切皆文件”,屏蔽硬件差异,用C语言模拟多态。最后详解用户级与内核级缓冲区作用——printf数据先存缓冲,由刷新策略决定落盘时机,解释为何输出延迟或丢失。三者串联,打通从C库到内核
fork();getpid();getppid();一堆Linux命令几个系统调用操作系统如何管理正在运行的程序?冯诺依曼体系↓计算机硬件↓操作系统管理硬件↓操作系统管理程序↓描述进程↓↓组织进程↓调度、切换、创建、退出用户↓应用程序↓C/C++库↓系统调用接口↓│ 操作系统内核 │↓ ↓ ↓CPU 内存 外设也就是常见定义:进程是程序的一次执行实例。或者:进程是正在执行的程序。这两个说法都可以帮
虚拟机(Virtual Machine,简称 VM)是通过虚拟化技术,在物理硬件之上模拟出一台完整的计算机。每台虚拟机都包含一个完整的操作系统(Guest OS),由 Hypervisor(虚拟机监视器)负责管理和调度底层硬件资源。常见的虚拟机软件包括 VMware、VirtualBox、KVM、Hyper-V 等。Docker 容器是一种操作系统级别的虚拟化技术。它直接运行在宿主机的操作系统内核
是CentOS / OpenEuler / RHEL 系列 Linux 默认的通用系统日志,是运维排查故障的核心文件。记录内容包含:系统服务启停、内核告警、网络异常、权限拒绝、进程超时、程序报错等全局系统信息。:仅记录登录、认证、密码安全日志:全局综合系统故障日志(本文分析对象)注意:Ubuntu 系统无该文件,对应日志为。原因:Python 默认缓冲区机制,程序卡死时,print 内容不会刷新到
本文介绍如何安装 AI 编码界一骑绝尘的最强工具 ——— Claude Code。安装不同的操作系统环境,本文会从 Windows、Linux、Mac 三个不同的系统环境依次介绍安装方法。其中,Windows 系统作为大家最主流的操作系统,提供了两种安装方式,一种方式是直接在 Windows 的终端里安装,另一种是在 Windows 的子系统(WSL)内完成安装。其中,通过 WSL 安装,我们又可
通过记录型信号量(mutex)来确保临界区的互斥访问。记录型信号量只支持值0和1,可以确保同一时刻只有一个进程能够进入临界区。通过整形信号量(empty,full)来控制进程的执行顺序,确保多个进程按照特定顺序进行操作,避免资源竞争。信号量是一种非常强大的同步原语,广泛应用于操作系统和并发编程中。合理使用信号量可以有效地避免竞态条件、死锁等问题,确保多个进程在共享资源上的协调与合作。
内核溢出是一种严重的网络安全问题,通常指在操作系统内核中由于缓冲区边界检查不足,导致攻击者可以向内存区域写入超出预期的数据,从而引发系统崩溃、权限提升或执行任意代码等风险。此代码通过检查源字符串长度是否超过目标缓冲区的大小,避免了缓冲区溢出的风险。2. 常见的内核溢出漏洞。5. 示例代码(C语言)1. 内核溢出的原理。3. 内核溢出的危害。
在前面的章节中,我们的程序都是静态链接的:每个可执行文件都包含了完整的libc副本。这意味着100个使用printf的程序就要在磁盘和内存中存储100份相同的printf实现。这不仅浪费空间,更致命的是无法独立更新:修复一个libc安全漏洞需要重新编译所有程序。加载时共享(多个进程映射同一物理页的只读代码段)和运行时绑定(通过PLT/GOT表延迟解析符号地址)。本章我们将实现一个最小但完整的动态链
本文用大白话讲清Linux/Ubuntu核心概念:操作系统像整车,内核是发动机,Ubuntu是带完整工具的发行版。系统分层清晰,出问题时按“应用→工具→内核→硬件”排查。四大资源(CPU、内存、磁盘、网络)决定性能,别只看容量或带宽。发行版分两条线(Debian/Ubuntu用DEB+APT,RHEL系用RPM+DNF),迁移需核对架构与包名。最终目标:让主机上的应用跑得更稳、更可控。
2026年9月,可达智灵织灵CodaLoom V2.0通过统信软件服务器操作系统V20、V25互认证,覆盖海光、兆芯、Intel、AMD、津逮等平台,实现功能完整、兼容稳定。该认证为私有化部署AI研发平台提供可核查依据,助力金融、芯片、制造等行业落地。目前,织灵已获30+专利软著及三体系认证,持续推进与龙芯、兆芯等国产栈适配,强化信创环境下AI研发的确定性与可靠性。
内核是操作系统的核心程序,直接运行在硬件之上,负责:管理硬件资源:CPU 调度、内存分配、磁盘与设备管理管理进程:程序的启动、运行、切换和终止提供系统调用接口:为应用程序访问硬件提供统一入口。
在 openEuler 24.03 LTS-SP4 上从源码编译 Nginx 1.28.3,启用 15+ 常用模块,配置 master/worker 权限模型,写 systemd 服务,并为 JeecgBoot 前后端分离架构准备好反向代理配置。含踩坑记录和配置模板。
不同操作系统适合的应用环境并不一样。例如部分网站、开发环境和服务器程序更常使用 Linux,而一些依赖 Windows 环境的软件,则更适合 Windows Server。部署服务器之前,最好先确定需要运行什么程序,再根据软件要求选择合适的操作系统,这样后续维护也会更加方便。服务器安装系统时,经常会看到 Linux、Windows Server 等不同选择。操作系统本身也会影响软件兼容性、管理方式
昨天我们说,父子进程不能靠修改普通变量传话,因为它们各有自己的地址空间。“各有一份”究竟是什么意思?难道fork时,操作系统立刻把父进程用过的内存全部复制了一遍?先做个实验。