借助 GLM 5.3 审计 Linux 内核内存泄露:跟踪 kmalloc 与 kfree 配对路径实战
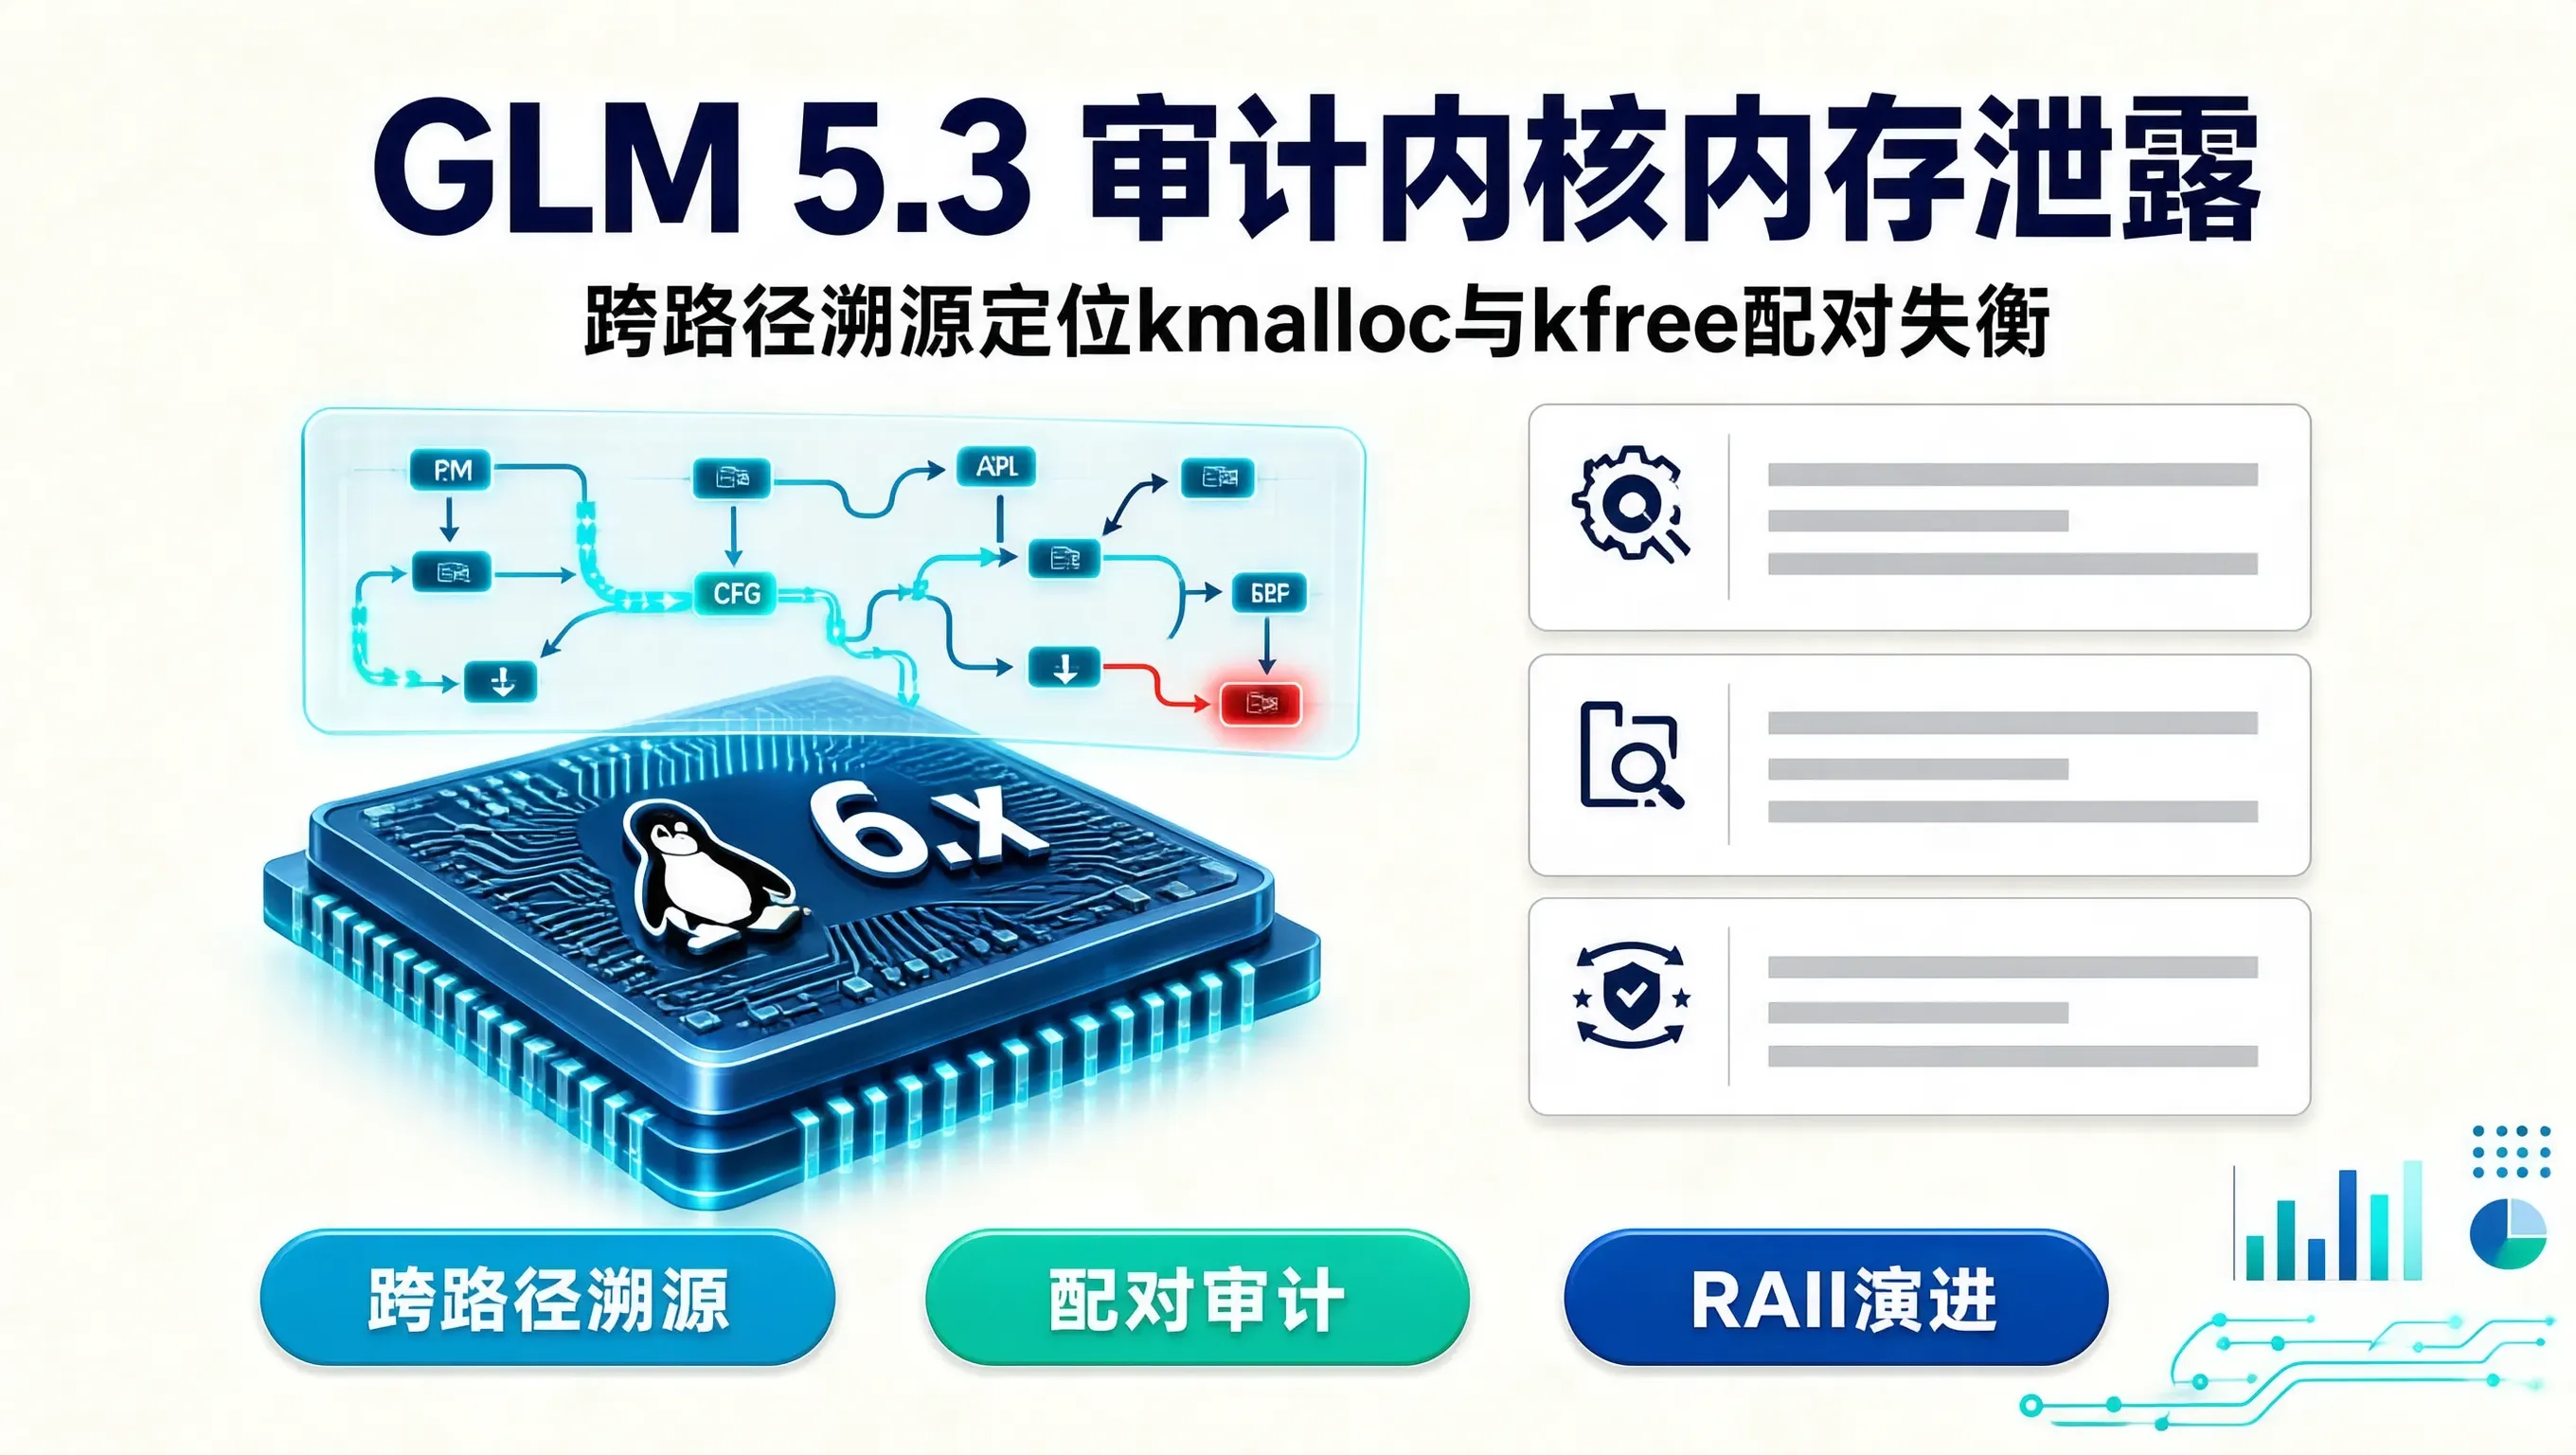
在 Linux 内核驱动和底层子系统开发中,内存泄露往往是最难以在测试阶段完全捕获的恶性缺陷。与用户态应用程序崩溃后操作系统会自动回收整个地址空间不同,内核空间的动态内存泄露(由 kmalloc、kzalloc 或 vmalloc 分配但未被释放的内存块)会永久驻留在 slab 分配器或伙伴系统中。随着系统长期运行,可供分配的高阶物理连续页逐步枯竭,最终引发系统级 OOM 或关键服务死锁。
更棘手的是,绝大多数内核内存泄露并非发生在主执行路径,而是深藏于边缘故障处理逻辑中。在设备探测(probe)、并发配置变更(ioctl)或电源管理状态迁移时,驱动代码充斥着层层嵌套的条件判断与级联 goto out_err; 错误回滚链条。传统静态分析工具如 Coccinelle、Smatch 或 Sparse 基于预设的抽象语法树(AST)模式匹配,面对跨函数指针逃逸、结构体深层内嵌以及条件宏交织的场景,要么产生海量虚假告警,要么对隐藏的执行分支彻底漏检。而动态排查机制(如内核原生的 Kmemleak)完全依赖运行时测试用例的覆盖度,极难在实验室环境中触发罕见的硬件错误中断分支。
借助具备严密逻辑推理与上下文追踪能力的 GLM-5.3,结合代码切片技术,可以在不运行内核的前提下,对复杂分支的控制流图(CFG)执行跨路径符号溯源,精准定位 kmalloc 与 kfree 配对失衡的具体执行切面。
经典反面案例:PCI 驱动 probe 链路中的隐蔽泄露
考虑一个典型的工业总线采集卡 PCI 驱动探测函数。为了保证高吞吐,驱动在初始化阶段相继申请私有状态结构体、DMA 描述符环形缓冲区、I/O 内存重映射以及中断向量。
以下是一段经过简化的真实缺陷复现代码:
// 经典内核模块初始化错误回滚缺陷代码示例
#include <linux/module.h>
#include <linux/pci.h>
#include <linux/slab.h>
#include <linux/interrupt.h>

struct dev_private_data {
    void __iomem *hw_regs;
    void *dma_buffer;
    size_t dma_size;
    int irq_line;
};

static int demo_pci_probe(struct pci_dev *pdev, const struct pci_device_id *id) {
    int ret = 0;
    struct dev_private_data *priv = nullptr;

    ret = pci_enable_device(pdev);
    if (ret) {
        return ret;
    }

    priv = kzalloc(sizeof(struct dev_private_data), GFP_KERNEL);
    if (!priv) {
        ret = -ENOMEM;
        goto err_disable_pci;
    }

    pci_set_drvdata(pdev, priv);

    // 申请 DMA 缓冲区(分配内存)
    priv->dma_size = 64 * 1024;
    priv->dma_buffer = kmalloc(priv->dma_size, GFP_KERNEL);
    if (!priv->dma_buffer) {
        ret = -ENOMEM;
        goto err_free_priv;
    }

    // 映射硬件寄存器区域
    priv->hw_regs = pci_iomap(pdev, 0, 0);
    if (!priv->hw_regs) {
        ret = -EIO;
        goto err_free_dma; // 注意:此处跳转标签处理正常
    }

    // 申请中断处理
    priv->irq_line = pdev->irq;
    ret = request_irq(priv->irq_line, nullptr, IRQF_SHARED, "demo_dev", priv);
    if (ret) {
        // 缺陷所在:直接跳转到了 err_unmap_regs
        // 但如果 err_unmap_regs 下方遗漏了释放 dma_buffer 的逻辑,则造成内存孤岛
        goto err_unmap_regs;
    }

    return 0;

err_unmap_regs:
    pci_iounmap(pdev, priv->hw_regs);
    // 此处遗漏了 kfree(priv->dma_buffer); 直接坠落到 err_free_priv
err_free_priv:
    kfree(priv); // 灾难性错误:priv 结构体被释放,其成员 dma_buffer 的指针彻底丢失!
err_disable_pci:
    pci_disable_device(pdev);
    return ret;

err_free_dma:
    kfree(priv->dma_buffer);
    goto err_free_priv;
}
在这段代码中,一旦 request_irq 失败,控制流跳转至 err_unmap_regs。在解除 I/O 映射后,执行流直接顺序“掉落”(fall-through)到了 err_free_priv,跳过了原本放置在底部的 err_free_dma 处理块。结果导致 priv 结构体自身被释放,而其内部持有的 priv->dma_buffer 所指的 64KB 物理内存在内核中永远失去引用,形成不可回收的孤岛内存。
构建 GLM 5.3 静态分析审查工作流
要让大模型发挥确定性的静态审计价值,严禁直接投喂整个庞大的驱动源文件。我们必须编写预处理工具提取精准的代码上下文,并施加形式化的状态约束。
1. 控制流与状态抽象 Prompt 设计
我们将代码切片与约束规范注入到 GLM-5.3 中:
[Role]: Linux Kernel Static Analysis Auditor (Strict Memory Ownership Mode)
[Objective]: Trace all dynamic memory allocation points and assert paired deallocations across all execution paths.

[Allocation Primitives]: kmalloc, kzalloc, kcalloc, alloc_pages, vmalloc
[Deallocation Primitives]: kfree, vfree, free_pages

[Audit Protocol]:
1. Extract all allocation operations into an active tracking set: S = { (ptr_expr, alloc_site_line) }
2. For every conditional branch and label target, trace the lifetime of each active pointer in S.
3. If an execution path terminates (returns from function) with a pointer still active in S, report:
   - Severity: CRITICAL LEAK
   - Trigger Condition: Path trace from branch to return.
   - Leaked Pointer: The variable or struct field expression.
   - Suggested Fix: Explicit cleanup insertion or label realignment.
4. Flag any dangling pointer dereferences or double frees.
2. GLM 5.3 输出的溯源推理证据链
针对上述代码,GLM-5.3 生成的审计报告展示出高度确定性的路径推演:
[AUDIT VERDICT]: CRITICAL MEMORY LEAK DETECTED

1. Allocation Identification:
   - Site A: Line 21, pointer `priv` via kzalloc()
   - Site B: Line 31, pointer `priv->dma_buffer` via kmalloc()

2. Path Branch Tracing:
   - Path 1: request_irq() returns non-zero -> Branch Taken: Line 45 `goto err_unmap_regs;`
   - Target Hit: Line 51 `err_unmap_regs:`
   - Action: pci_iounmap(pdev, priv->hw_regs);
   - Next Statement: Fall-through into Line 53 `err_free_priv:`
   - Action: kfree(priv);
   - Function Exit: Line 56 `return ret;`

3. Violation Invariant:
   - Memory allocated at Line 31 (`priv->dma_buffer`) is not freed along Path 1.
   - Furthermore, `priv` is freed prior to releasing `priv->dma_buffer`, causing permanent memory loss.

4. Correction Recommendation:
   Adjust error unwinding stack in reverse order of initialization:

   err_free_irq:
       free_irq(priv->irq_line, priv);
   err_unmap_regs:
       pci_iounmap(pdev, priv->hw_regs);
   err_free_dma:
       kfree(priv->dma_buffer);
   err_free_priv:
       kfree(priv);
   err_disable_pci:
       pci_disable_device(pdev);
       return ret;
根本性防御:从静态审查向现代内核 RAII 范式演进
依靠静态分析工具或大模型巡检是事后补救,要在根本上杜绝回滚标签错位引发的内存泄露,必须从语言机制层面消灭手写 goto 的脆弱性。
Linux 内核在 6.x 版本中正式引入了基于 GCC/Clang 编译器扩展的 __cleanup 机制(定义在 <linux/cleanup.h> 中),将类似 C++ 的 RAII(资源获取即初始化)引入了纯 C 语言开发。通过作用域守卫,指针离开作用域时由编译器保证隐式调用释放函数:
// 现代内核借助 cleanup 机制彻底根除错误路径泄露
#include <linux/cleanup.h>

DEFINE_FREE(kfree, void *, if (_T) kfree(_T))

int modern_kernel_function(void) {
    // 当指针离开所在作用域时,自动调用 kfree,无需任何 goto 回滚
    void *buf __free(kfree) = kmalloc(1024, GFP_KERNEL);
    if (!buf)
        return -ENOMEM;

    if (some_hw_error_condition()) {
        return -EIO; // buf 在此处被编译器自动安全释放
    }

    return 0; // 正常退出作用域时同样自动释放,若需传递所有权则调用 no_free_ptr()
}
在工程实践中,将 GLM-5.3 作为 CI/CD 流程中的前置门禁,重点扫描尚未迁移到 __cleanup 范式的存量驱动代码,能够在补丁合并到主干前截获绝大多数边缘错误路径泄露,大幅降低内核在恶劣工况下的停机风险。

openEuler 是由开放原子开源基金会孵化的全场景开源操作系统项目,面向数字基础设施四大核心场景(服务器、云计算、边缘计算、嵌入式),全面支持 ARM、x86、RISC-V、loongArch、PowerPC、SW-64 等多样性计算架构
更多推荐
 1
 0
- 0


 已为社区贡献80条内容

所有评论(0)